Cyberatak na ePUAP
Minister cyfryzacji ogłosił, że cyberatak na ePUAP został "wykryty i zatrzymany". Godzinę później skrzynki przestały działać dla obywateli i urzędów, a na stronie systemu pojawił się baner o "pracach serwisowych". Rozbieramy komunikat zdanie po zdaniu i pokazujemy, czego w nim brakuje: informacji o charakterze ataku, o danych i o terminie naprawy. Pytamy też, dlaczego "zatrzymany" atak wymaga przywracania systemu do pełnej funkcjonalności, a także podpowiadamy, jak nie stracić urzędowych terminów.
WSTĘP: Wszystko pod kontrolą, proszę się rozejść
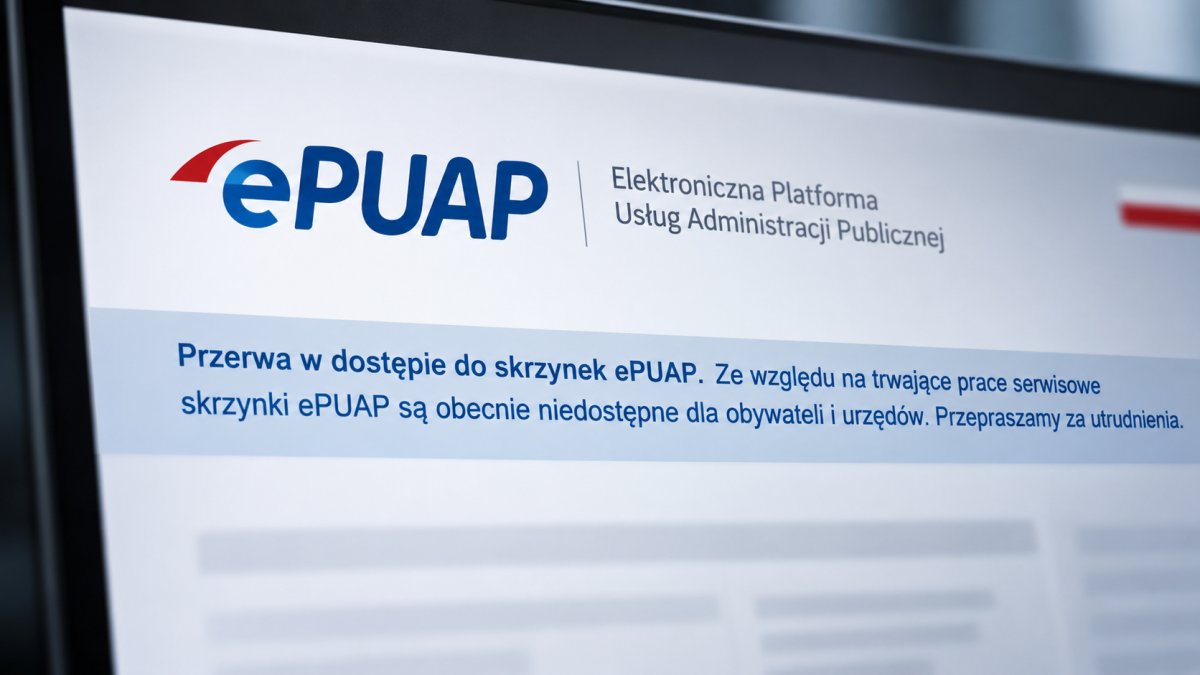
We wtorek 10 listopada 2026 roku, o 20:59, wicepremier i minister cyfryzacji Krzysztof Gawkowski ogłosił na łamach portalu społecznościowego X, że "wykryty i zatrzymany został cyberatak na państwowy system ePUAP". Godzinę później na stronie epuap.gov.pl wisiał baner: skrzynki ePUAP są niedostępne zarówno dla obywateli, jak i dla urzędów.
Komunikat ministra i jego echo na profilu Ministerstwa Cyfryzacji brzmią jak wielki sukces: wykryto, zatrzymano, infrastruktura bezpieczna, ABW powiadomione, a pełna funkcjonalność będzie wkrótce przywrócona. Problem w tym, że w tym zestawie zdań jest wszystko - poza informacją, co się właściwie stało.
ePUAP to nie jest "jakaś tam platforma", jest to system, przez który obywatele od lat załatwiają sprawy urzędowe, logują się Profilem Zaufanym i przekazują państwu swoje dane. Skoro po "zatrzymanym" ataku trzeba tenże system przywracać do życia, to atak przyniósł realny skutek - inaczej nie byłoby czego przywracać.
ROZDZIAŁ I: Co wiemy, a czego nie
| Godzina | Zdarzenie |
|---|---|
| 20:59 | Krzysztof Gawkowski: "Wykryty i zatrzymany został cyberatak na państwowy system ePUAP". Trwają "prace techniczne związane z przywróceniem pełnej funkcjonalności", infrastruktura COI "jest bezpieczna", włączono ABW |
| wieczór | Downdetector: zgłoszenia użytkowników wskazują na problemy z domeną służącą do logowania |
| ok. 22:00 | CyberDefence24 cytuje baner z epuap.gov.pl: skrzynki niedostępne dla obywateli i urzędów |
| 23:15 | Na stronie Ministerstwa Cyfryzacji nadal brak osobnego komunikatu o ePUAP |
| 23:19 | Baner wciąż wisi, tym razem z uzasadnieniem: "ze względu na trwające prace serwisowe" |
| Wiemy | Nie wiemy |
|---|---|
| Doszło do incydentu, który minister nazywa cyberatakiem | Jaki był jego charakter: DDoS, włamanie, nadużycie funkcji systemu? |
| Skrzynki ePUAP przestały działać dla obywateli i urzędów | Czy doszło do nieuprawnionego dostępu do danych lub korespondencji |
| Sprawą zajmuje się ABW | Kto stoi za atakiem - nikt się publicznie nie przyznał, władze nikogo nie wskazały |
| Trwają prace nad przywróceniem pełnej funkcjonalności | Kiedy się zakończą i czy objęły Profil Zaufany, login.gov.pl, mObywatela |
| Infrastruktura COI jest - według ministra - bezpieczna | Czy bezpieczne są dane przetwarzane w samym ePUAP |
Dla kontekstu: problemy z Profilem Zaufanym zgłaszali użytkownicy już w połowie października, m.in. przy przedłużaniu jego ważności. A zaledwie tydzień przed incydentem państwo hucznie ogłaszało narodowy program bug bounty, w którym za lukę w systemach publicznych płaci maksymalnie 20 tysięcy złotych. Nie twierdzimy, że te zdarzenia są ze sobą powiązane. Twierdzimy, że kontrast jest wymowny.
ROZDZIAŁ II: Semantyka komunikatu, czyli sztuka mówienia niczego
Komunikat ministra to podręcznikowy przykład zarządzania kryzysowego w wersji "mówić dużo, nie mówić nic konkretnego". Rozłóżmy go na części:
| Co napisano | Co to znaczy w języku obsługi incydentów | Czego nie napisano |
|---|---|---|
| "Wykryty i zatrzymany" | Atak był na tyle skuteczny, że trzeba było go aktywnie przerywać. Ataku, który niczego nie osiągnął, się nie "zatrzymuje" - się go odnotowuje w logach | Kiedy atak się zaczął i jak długo trwał, zanim go wykryto |
| "Natychmiastowe działania pozwalające zachować stabilność systemu" | Typowa formuła dla izolacji: wyłączenie funkcji, odcięcie komponentów, zablokowanie ruchu. Skrzynki dla obywateli i urzędów wyłączono - to właśnie ta "stabilność" | Jakie komponenty odcięto i dlaczego akurat te |
| "Prace techniczne związane z przywróceniem pełnej funkcjonalności" | Faza odtwarzania po incydencie. Nie odtwarza się czegoś, co działało bez zarzutu | Co dokładnie jest odtwarzane: konfiguracja, dane, kopie zapasowe? |
| "Infrastruktura COI jest bezpieczna" | Zdanie o infrastrukturze operatora, nie o danych w systemie. To nie jest zapewnienie, że nic nie wyciekło z samego ePUAP | Czy dane obywateli i korespondencja są nienaruszone |
| "Zgodnie z procedurami włączona została ABW" | Standardowa ścieżka przy incydentach w systemach administracji. Obowiązek, nie wyczyn | Czy powiadomiono Prezesa UODO i CSIRT |
| "Będziemy informowali na bieżąco" | Obietnica bez terminu | Kiedy pierwsza konkretna informacja |
Dwie wersje jednego wieczoru. Minister pisze o cyberataku. Baner na epuap.gov.pl pisze o "trwających pracach serwisowych". Obywatel, który chciał wysłać pismo, dostał więc jednocześnie komunikat z frontu walki z hakerami i ogłoszenie o konserwacji instalacji. Jedno z dwojga: albo atak był na tyle poważny, że wymaga ABW, albo to rutynowy serwis. Oba naraz brzmią jak próba, żeby zjeść ciastko i mieć ciastko.
Komunikat brzmi jak sukces w powstrzymaniu czegoś, co i tak wymusiło ograniczenie działania kluczowego systemu publicznego. A to, przy całej finezji sformułowań, nie jest jeszcze sukces. To dopiero początek wyjaśnień.
ROZDZIAŁ III: Skoro przywracają, to coś zepsuto
Klasyczny cykl obsługi incydentu bezpieczeństwa, opisywany m.in. w wytycznych NIST, ma kilka faz: wykrycie i analiza, ograniczenie (containment), usunięcie przyczyny (eradication), odtworzenie (recovery) i wnioski po incydencie. Komunikat ministra mówi o dwóch z nich: "zatrzymaniu", czyli ograniczeniu, i "przywracaniu", czyli odtworzeniu. Faza odtworzenia nie istnieje bez szkody, którą trzeba odwrócić.
Co mogło się wydarzyć? Oficjalnie nikt tego nie powiedział, więc poniżej hipotezy, nie ustalenia:
| Scenariusz | Co by pasowało | Co nie pasuje |
|---|---|---|
| Atak DDoS | Problemy z dostępnością i logowaniem zgłaszane w Downdetectorze | Po DDoS zwykle nie wyłącza się selektywnie skrzynek dla obywateli i urzędów, a ABW rzadko bywa pierwszą wiadomością |
| Włamanie do części systemu | Izolacja konkretnej funkcji (skrzynek), "prace techniczne", ABW, ostrożny język o "infrastrukturze COI" zamiast o danych | Brak jakiejkolwiek informacji o dostępie do danych - na razie |
| Nadużycie funkcji systemu | Np. masowa wysyłka fałszywych pism lub wiadomości z wykorzystaniem skrzynek - to wyjaśniałoby ich wyłączenie | Brak doniesień o podejrzanych pismach w skrzynkach użytkowników |
Każdy z tych scenariuszy oznacza dla obywatela coś innego. Przy DDoS wystarczy cierpliwość. Przy włamaniu trzeba wiedzieć, czy zmienić hasło, czy sprawdzić historię pism, czy uważać na phishing wykorzystujący wykradzione dane. Przy nadużyciu funkcji - czy pisma doręczone w tym czasie są prawdziwe. Właśnie dlatego "wszystko pod kontrolą" to za mało.
ROZDZIAŁ IV: Pytania, na które należy się odpowiedź
Zamiast odpowiedzi dostaliśmy zapewnienia i strzałki w dół. Oto pytania, które powinny paść na pierwszej konferencji prasowej - i które dziś zadajemy publicznie:
- Jaki charakter miał atak? DDoS, włamanie, nadużycie funkcji, atak na łańcuch dostaw?
- Czy doszło do nieuprawnionego dostępu do danych - danych użytkowników, Profili Zaufanych, treści korespondencji?
- Które komponenty zostały dotknięte? Tylko skrzynki, czy także Profil Zaufany, login.gov.pl i usługi z nimi powiązane?
- Od kiedy trwał atak? Czas między wejściem atakującego a wykryciem to kluczowa informacja przy każdym incydencie.
- Czy pisma wysłane i doręczone w okresie incydentu są integralne i skuteczne prawnie?
- Czy powiadomiono Prezesa UODO i właściwy zespół CSIRT, a jeśli tak - kiedy?
- Czy urzędy dostały wskaźniki kompromitacji (IoC), by sprawdzić własne systemy zintegrowane z ePUAP?
- Kiedy system wróci do pełnej sprawności i jak państwo zamierza chronić obywateli przed utratą terminów urzędowych?
Włączenie ABW to standard przy tego typu incydentach. Podobnie zdanie, że "infrastruktura jest bezpieczna" - bo właśnie tego oczekujemy od niej na co dzień, a nie informacji o tym post factum. Obywatele, którzy nie mogą skorzystać z usług, zasługują na coś więcej niż powtarzane zdanie o stabilności i procedurach.
ROZDZIAŁ V: Prawo wymaga więcej niż wpisu na X czy Facebooku
Transparentność po incydencie to nie grzeczność, tylko w wielu przypadkach obowiązek prawny:
| Regulacja | Obowiązek |
|---|---|
| RODO, art. 33 | Zgłoszenie naruszenia ochrony danych osobowych organowi nadzorczemu (w Polsce Prezesowi UODO) w ciągu 72 godzin od jego stwierdzenia, o ile naruszenie może skutkować ryzykiem dla praw osób |
| RODO, art. 34 | Zawiadomienie osób, których dane dotyczą, bez zbędnej zwłoki, jeśli naruszenie może powodować wysokie ryzyko dla ich praw i wolności |
| Dyrektywa NIS2, art. 23 | Wczesne ostrzeżenie do CSIRT w ciągu 24 godzin i zgłoszenie incydentu w ciągu 72 godzin; informowanie odbiorców usług o poważnych incydentach, które mogą wpłynąć na świadczenie usług |
| Konstytucja RP, art. 61 | Prawo obywatela do uzyskiwania informacji o działalności organów władzy publicznej |
Jeśli dane nie zostały naruszone - świetnie, wystarczy to powiedzieć wprost, a nie zdaniem o "infrastrukturze COI". Jeśli zostały - państwo ma obowiązek poinformować obywateli, a nie tylko zapewniać ich o stabilności. Milczenie w żadnym z tych scenariuszy nie jest dobrą strategią.
ROZDZIAŁ VI: Co zrobić teraz
Dopóki ministerstwo nie powie więcej, warto zachować zdrowy rozsądek i kilka prostych zasad:
- Uważaj na phishing. Każda głośna awaria systemu państwowego to prezent dla oszustów. SMS-y i maile typu "Twoje konto ePUAP zostało zablokowane po ataku" albo "potwierdź Profil Zaufany" to niemal na pewno oszustwo. Na epuap.gov.pl, pz.gov.pl i login.gov.pl wchodź, wpisując adres ręcznie.
- Pilnuj terminów. Jeśli przez awarię nie możesz złożyć pisma, skorzystaj z innej drogi - e-Doręczeń, skrzynki w mObywatelu, poczty albo wizyty w urzędzie. Zachowaj dowód awarii (zrzut ekranu z datą i godziną, link do komunikatu ministra).
- Przywrócenie terminu. Jeśli termin w postępowaniu administracyjnym minął z powodu awarii, art. 58 Kodeksu postępowania administracyjnego pozwala wnioskować o jego przywrócenie - w ciągu 7 dni od ustania przyczyny, po uprawdopodobnieniu, że uchybienie nastąpiło bez Twojej winy.
- Zgłaszaj podejrzane wiadomości na incydent.cert.pl lub SMS-em na numer 8080.
- Śledź oficjalne komunikaty - i domagaj się konkretów. Pytania z rozdziału IV można zadać również w trybie dostępu do informacji publicznej.
EPILOG: Najpierw narracja, potem system
W cyberbezpieczeństwie zdanie "wszystko pod kontrolą" ma swoją ponurą tradycję. Zwykle wypowiada się je o kilka dni za wcześnie, a potem ten sam rzecznik tłumaczy, dlaczego jednak nie było pod kontrolą. Mamy szczerą nadzieję, że tym razem będzie inaczej. Ale nadzieja to nie jest strategia bezpieczeństwa, a strzałka w dół na X to nie jest raport z incydentu.
Państwo, które oczekuje od obywateli zaufania do Profilu Zaufanego, powinno samo pokazać, że ufa obywatelom na tyle, by powiedzieć im prawdę. Także wtedy, gdy prawda jest niewygodna.
Główne źródła
-
Krzysztof Gawkowski, wpis w serwisie X, 10 listopada 2026 - https://x.com/KGawkowski
-
Ministerstwo Cyfryzacji, wpis w serwisie X - https://x.com/CYFRA_GOV_PL/status/2120245750932124082
-
CyberDefence24, "Cyberatak na system ePUAP. 'Infrastruktura jest bezpieczna'", 10 listopada 2026 - https://cyberdefence24.pl/cyberbezpieczenstwo/cyberataki/cyberatak-na-system-epuap-infrastruktura-jest-bezpieczna
-
Polsat News, "Cyberatak na system ePUAP. Do akcji wkraczają służby specjalne", 10 listopada 2026 - https://www.polsatnews.pl/wiadomosc/2026-11-10/cyberatak-na-system-epuap-do-akcji-wkraczaja-sluzby-specjalne/
-
Interia, "Cyberatak na system ePUAP. Pilny komunikat wicepremiera", 10 listopada 2026 - https://wydarzenia.interia.pl/kraj/news-cyberatak-na-system-epuap-pilny-komunikat-wicepremiera,nId,23572066
-
Rzeczpospolita / PAP, "Gawkowski: Wykryto i zatrzymano cyberatak na system ePUAP", 10 listopada 2026 - https://www.rp.pl/przestepczosc/art45473901-gawkowski-wykryto-i-zatrzymano-cyberatak-na-system-epuap
-
Manager+, "Cyberatak na ePUAP zatrzymany. Trwają prace techniczne", 10 listopada 2026 - https://managerplus.pl/cyberatak-epuap-zatrzymany-prace-techniczne-61231
-
Promptowy, "Cyberatak na ePUAP. Skrzynki nie działają, sprawą zajmuje się ABW" (monitoring banera epuap.gov.pl), 10 listopada 2026 - https://promptowy.com/cyberatak-epuap-co-wiemy/
-
Bankier, "Koniec epoki ePUAP. Od teraz e-Doręczenia to jedyny pewny sposób kontaktu z urzędem" - https://www.bankier.pl/wiadomosc/Koniec-epoki-ePUAP-Od-teraz-e-Doreczenia-to-jedyny-pewny-sposob-kontaktu-z-urzedem-9062957.html
AKTUALIZACJA, 11 listopada 2026: "Atak niczego nie zakłócił. Odłączyliśmy system sami"
Środa, Święto Niepodległości. ePUAP nadal nie działa - i to już nie tylko skrzynki, ale cała strona epuap.gov.pl. W nocy ministerstwo dorzuciło do swojej opowieści trzecią wersję wydarzeń.
Kilka minut po północy dyrektor biura komunikacji Ministerstwa Cyfryzacji Marek Gieorgica powiedział TVP Info, że system ePUAP został prewencyjnie odłączony ze względów bezpieczeństwa. Jednocześnie zapewnił, że nie jest tak, iż atak w jakikolwiek sposób naruszył system lub zakłócił jego działanie. Dodał, że trudno dziś określić, kiedy ePUAP odzyska pełną funkcjonalność.
| Kto i kiedy | Co powiedziano |
|---|---|
| Minister cyfryzacji, 10.11, 20:59 | Atak "wykryty i zatrzymany", podjęto działania "pozwalające zachować stabilność systemu", trwa przywracanie "pełnej funkcjonalności" |
| Baner na epuap.gov.pl, 10.11, ok. 22:00-23:19 | Skrzynki niedostępne dla obywateli i urzędów "ze względu na trwające prace serwisowe" |
| Rzecznik MC dla TVP Info, 11.11, ok. 00:10 | System "prewencyjnie odłączony ze względów bezpieczeństwa"; atak go "nie naruszył" ani "nie zakłócił" jego działania |
Przetłumaczmy to z języka komunikatów na język obywatela: atak nie zakłócił działania systemu, zakłóciliśmy je sami. Trudno o bardziej szczere przyznanie, że "zachowanie stabilności" w praktyce oznaczało wyciągnięcie wtyczki.
Uczciwie trzeba dodać: prewencyjna izolacja systemu w trakcie incydentu to rozsądna, podręcznikowa decyzja. Lepiej wyłączyć platformę na kilkanaście godzin, niż pozwolić atakującemu dalej w niej działać. Problem nie leży w samym odłączeniu, tylko w komunikacji. Jeśli system nie został naruszony, to dlaczego jego odcięcie trwa już kilkanaście godzin, a termin powrotu jest nieznany? I dlaczego wieczorem baner mówił o "pracach serwisowych", a nie o izolacji po incydencie?
Co widać z zewnątrz
Sprawdziliśmy, jak sytuacja wygląda z perspektywy zwykłego użytkownika sieci. Rano 11 listopada serwisy monitorujące dostępność, m.in. isdown, raportowały epuap.gov.pl jako niedostępny. Traceroute wykonany z sieci Orange (węzły w Łodzi) dochodzi do dziewiątego przeskoku - adresu 193.59.208.4 - po czym wszystkie kolejne zapytania kończą się przekroczeniem czasu, aż do limitu 30 przeskoków.
C:\> tracert epuap.gov.pl
Tracing route to epuap.gov.pl [185.41.93.70]
  ...
  6   116 ms    10 ms    12 ms  217.98.245.54
  7  1038 ms   552 ms      *    193.251.150.22
  8     *        *        *     Request timed out.
  9   208 ms    12 ms    13 ms  193.59.208.4
 10     *        *        *     Request timed out.
  ...
 30     *        *        *     Request timed out.
Zastrzeżenie dla porządku: sam traceroute niczego nie przesądza, bo wiele sieci celowo nie odpowiada na pakiety diagnostyczne. W połączeniu z brakiem odpowiedzi serwera WWW obraz jest jednak spójny z tym, co przyznało ministerstwo: ruch dociera w okolice infrastruktury, ale sam system jest odcięty od świata.
Co mówi DNS
Dane z publicznego serwisu Robtex (pasywny DNS, czyli historia rekordów widziana z zewnątrz) pokazują kilka ciekawych rzeczy:
| Obserwacja | Znaczenie |
|---|---|
| Rekord A wskazuje na 185.41.93.70 w puli 185.41.93.0/24 należącej do COI, niezmiennie od 2016 roku | Strona wskazuje bezpośrednio na serwery COI. Po ich odcięciu użytkownik dostaje przekroczenie czasu zamiast strony z informacją o awarii |
| Serwery nazw (NS) od 27 lutego 2026 obsługuje Akamai; wcześniej, 16-24 lutego 2026, przez tydzień Cloudflare | DNS działa niezależnie od COI i nadal odpowiada. Zabrakło jednak zmiany rekordu na zastępczą stronę statusu, choć technicznie byłoby to proste |
| Brak DNSSEC dla epuap.gov.pl (według Robtex także dla gov.pl) | Strefa nie jest podpisana kryptograficznie, co utrudnia ochronę przed fałszowaniem odpowiedzi DNS - w okresie, gdy oszuści będą podszywać się pod ePUAP, to szczególnie niewygodne |
| W produkcyjnej strefie wisi rekord TXT o treści "master test" | Drobiazg, ale mówi coś o higienie konfiguracji systemu klasy krytycznej |
| Publiczny DNS ujawnia nazwy hostów takich jak dev, test, int czy konsola | Nie sprawdzaliśmy, czy są dostępne z internetu - i nie zachęcamy do tego. Ale nazwy środowisk testowych i paneli administracyjnych w publicznym DNS to klasyczny punkt każdego audytu |
Żadna z tych obserwacji nie wskazuje przyczyny incydentu i nie należy ich tak interpretować. Pokazują natomiast, że państwo miało pod ręką proste narzędzie, żeby obywatel zamiast pustego ekranu zobaczył komunikat: przekierować ruch na statyczną stronę z informacją, co się dzieje i jak załatwić sprawę inną drogą. Tak robi się w poważnych organizacjach. Tutaj tego zabrakło.
Co się zmieniło w naszych pytaniach
- Skoro system nie został naruszony, to po co odłączenie? Prewencyjna izolacja ma sens, gdy istnieje ryzyko kompromitacji. Jakie ryzyko oceniono i na jakiej podstawie?
- Kiedy dokładnie odłączono system i dlaczego wieczorny baner mówił o "pracach serwisowych"?
- Jakie kryteria muszą zostać spełnione, żeby ePUAP wrócił do sieci? Przegląd logów, analiza powłamaniowa, wymiana poświadczeń?
- Co z Profilem Zaufanym i login.gov.pl? Czy logowanie do innych usług publicznych działa normalnie?
- Dlaczego obywatele zamiast komunikatu widzą przekroczenie czasu połączenia?
Artykuł będzie aktualizowany wraz z kolejnymi informacjami.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)