Hasło "123456" i duńska walizka z plutonem.
Brak MFA, banalne hasło i niewielka firma IT z dostępem do państwowego rejestru - tak zaczyna się historia jednego z najbardziej kompromitujących incydentów bezpieczeństwa danych w Danii. Według doniesień wyciekło około 8,8 miliona rekordów CPR, a nieprawidłowości wykryto dopiero dzięki podejrzanie wysokiej fakturze. Skandynawskie e-państwo zderzyło się z rzeczywistością, w której najsłabsze ogniwo miało hasło godne komputera zabawki z wczesnych lat 90.
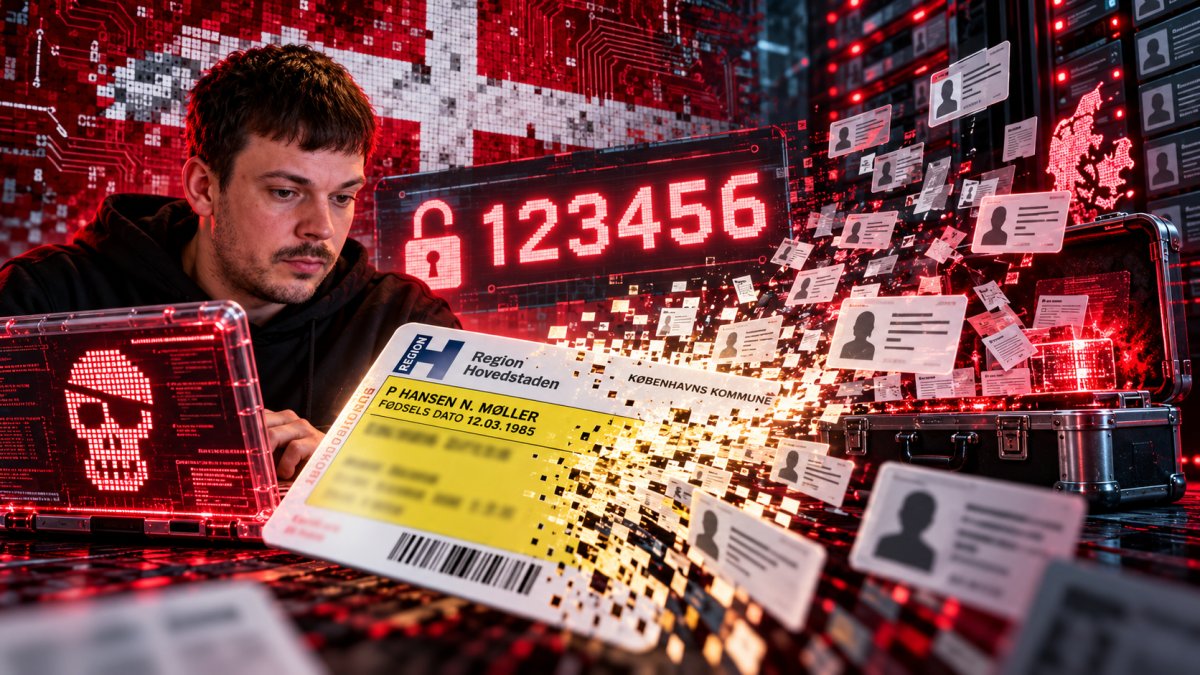
Dania od lat sprzedaje światu wizję e-państwa jak z katalogu IKEA - czysto i logicznie. A potem przychodzi wrzesień 2026 roku i okazuje się, że do całego tego skandynawskiego cudeńka wystarczyło hasło, które od lat zajmuje czołowe miejsca na liście najgłupszych haseł świata.
Centralny rejestr CPR (duński odpowiednik PESEL-a) to nie jest jakaś tam lokalna baza z danymi o członkach klubu brydżowego. To serce cyfrowej tożsamości kraju: imiona, nazwiska, adresy i unikalne numery dla żywych, zmarłych i tych, którzy już wyjechali. W sumie około 8,8 miliona rekordów wyciekło. Żywi, zmarli - nie ma różnicy, jak w dobrym duńskim kryminale o słynnym Olsenie 😄
Mała firma, wielkie drzwi.
Atakujący nie walił w mury duńskiej administracji jak w zamek z trebusza. Zrobił coś bardziej prozaicznego i znacznie skuteczniejszego - zaczaił się na najsłabsze ogniwo w łańcuchu dostaw. Tym ogniwem okazała się niewielka firma IT z Odense na Fionii - Pays ApS.
Pays to nie jest jakiś tam korporacyjny gigant z setkami specjalistów od bezpieczeństwa - według rejestru firma miała dwa etaty - właścicielką i dyrektorką jest Sophie Laursen, a w ostatnim dostępnym roku osiągnęła skromny zysk rzędu 317 tysięcy koron. Zajmowała się m.in. "CPR-vask" czyli usługami weryfikacji i aktualizacji danych klientów na podstawie rejestru państwowego. Miała legalny dostęp do zapytań w CPR. I, co tu dużo mówić, raczej nie traktowała go jak magazynu z materiałami jądrowymi.
Według ustaleń mediów (Politiken, TV 2, DR, Computerworld) co najmniej trzy konta w firmie, w tym konto administratora, miały hasło 123456. Brakowało wieloskładnikowego uwierzytelniania. Hasło pochodziło prawdopodobnie z wcześniejszego wycieku dotyczącego byłego pracownika. Eksperci ocenili poziom bezpieczeństwa na poziomie "1 z 10" albo wprost nazwali go beznadziejnym. Jeden z nich zauważył, że to kwestia czasu, aż coś pójdzie nie tak. No i poszło - w myśl starej indiańskiej zasady wodza Murphy'ego, że jeśli coś może pójść źle, to na pewno pójdzie źle.
Automatyzacja i cicha eksfiltracja.
Wejście przez słabe hasło to dopiero początek. Haker (który później sam się ujawnił mediom) przygotował dwa skrypty: jeden generował masowe zapytania, drugi zbierał odpowiedzi i zapisywał je na zewnątrz. Brak sensownych limitów zapytań (albo ich egzekwowania) oraz brak alarmów, które by to zauważyły, pozwoliły dla jego na spokojną pracę.
Przedstawienie zaczęło się około 10 - 11 września 2026. Aktywne zbieranie danych trwało mniej-więcej do 20 września. W sumie wykonano ponad 14 milionów zapytań. Sam atakujący twierdzi, że skończył wcześniej, bo już miał to, co chciał. Dostęp formalnie był otwarty dłużej - łącznie 21 dni i 17 godzin - aż do 2 października, kiedy ktoś w administracji CPR zauważył nienormalnie wysoką fakturę za zapytania. Dopiero wtedy zatrzaśnięto drzwi. Innymi słowy - złodziej wyszedł, a alarm włączył się dopiero wtedy, gdy ktoś zobaczył rachunek za prąd w opuszczonym domu.
Haker, który poszedł do gazety.
Zamiast wrzucić bazę na jakieś darknetowe forum, nasz bohater skontaktował się z duńskim dziennikiem Politiken. Przekazał próbkę danych (eksperci z Defend Denmark potwierdzili autentyczność), opowiedział o metodzie i zaznaczył, że nie chodzi o mu kasę, tylko o pokazanie, jak łatwo da się to zrobić. Użył przy tym metafory, która idealnie pasuje do klimatu:
Ktoś zostawia bez opieki walizkę z 10 kilogramami plutonu na dworcu. Potem bezdomny ją kradnie. Tak, nie powinno się kraść cudzych walizek. Ale nie powinno się też zostawiać materiałów jądrowych na stacji.
Haker zapewnił, że nie planuje sprzedawać ani publikować danych. Czy tak będzie - zobaczymy. Sam fakt, że ktoś mógł to zrobić tak prosto i przez dłuższy czas pozostać niezauważony, mówi więcej o systemie niż o złodzieju.
Reakcja i konsekwencje.
Duńskie Ministerstwo ds. Badań, Edukacji i Cyfryzacji ogłosiło incydent 5 października, przyznało, że zabezpieczenia nie były wystarczające, i zarządziło pełny przegląd bezpieczeństwa systemu CPR. Policja i specjalna jednostka ds. poważnej przestępczości prowadzą śledztwo. Datatilsynet (duński odpowiednik UODO) został powiadomiony.
W praktyce pojawiły się już konkretne skutki, m.in. zalecenie, by nie traktować samego numeru CPR jako wystarczającego dowodu tożsamości, zaostrzenie weryfikacji w aptekach i u lekarzy, wzrost liczby ostrzeżeń kredytowych oraz dyskusja o tym, czy Duńczycy dostaną nowe numery, czy system trzeba przebudować. Strona internetowa Pays została zdjęta. Firma potwierdziła incydent i deklaruje współpracę z władzami.
Co z tego wynika (i dlaczego to nie jest "tylko duński problem")?
To nie jest historia o superzaawansowanym zero-dayu ani o hakerze z Hollywoodzkiej produkcji z Angeliną Jolie i Johnnym Millerem. To klasyczny przykład ryzyka w łańcuchu dostaw: państwo daje dostęp podmiotowi zewnętrznemu, a ten podmiot stosuje praktyki z epoki, kiedy hasło "password", tuż obok "god", "sex" oraz "secret" uchodziło za solidne zabezpieczenie #pdk. Brak MFA, aktywne konto byłego pracownika ze słabym hasłem, brak rate limitów i alarmów na poziomie, który by to wychwycił wcześniej - każdy z tych elementów osobno jest do naprawienia. Razem dają efekt "otwartych drzwi". A może wrótni?
Dla każdego, kto buduje systemy z dostępem do danych osobowych (publicznych czy prywatnych), lekcje są brutalnie proste:
- Zero Trust nie jest modnym hasłem. Jeśli dajesz komuś klucz do sejfu, sprawdź, czy ten ktoś nie trzyma go pod wycieraczką.
- MFA powinno być obowiązkowe wszędzie tam, gdzie są dane wrażliwe. Najlepiej sprzętowe.
- Słabe hasła i znane ciągi muszą być automatycznie odrzucane. "123456" w 2026 roku to nie jest "ktoś zapomniał zmienić domyślnego hasła" - to totalna aberracja.
- Monitorowanie i limity zapytań muszą działać, pełna audytowalność to obowiązek. Wysoka faktura jako system alarmowy to poziom "zauważyliśmy, bo rachunek za prąd poszedł w kosmos".
- Audyt podwykonawców nie może kończyć się na papierowej zgodności. Trzeba sprawdzać, jak naprawdę wygląda ich higiena.
Duński model e-government nadal jest jednym z lepszych na świecie. Ten incydent pokazuje jednak, że nawet najlepszy zamek traci sens, jeśli klucze rozdasz ludziom, którzy zostawiają drzwi otwarte na oścież i uważają, że "przecież u nas nic się nie dzieje". Czasy gdy w Danii można było zostawiać otwarty dom i mieć pewność, że nikt niczego nie ukradnie bezpowrotnie minęły dobre 4 dekady temu.
Walizka z plutonem stała na dworcu. Ktoś ją zabrał. Teraz wszyscy udają zaskoczenie, że ktoś w ogóle ją tam postawił. Warto o tym pamiętać, zanim następnym razem ktoś powie: "mamy zaawansowane systemy, więc jesteśmy bezpieczni". Bezpieczeństwo jest tak silne, jak najsłabsze hasło w najmniejszej firmie, która ma legalny dostęp. A to hasło bywa czasem po prostu 123456.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)