Izraelska cyber-twierdza kontra lodówka. Kiedy technologiczna pycha spotyka rzeczywistość
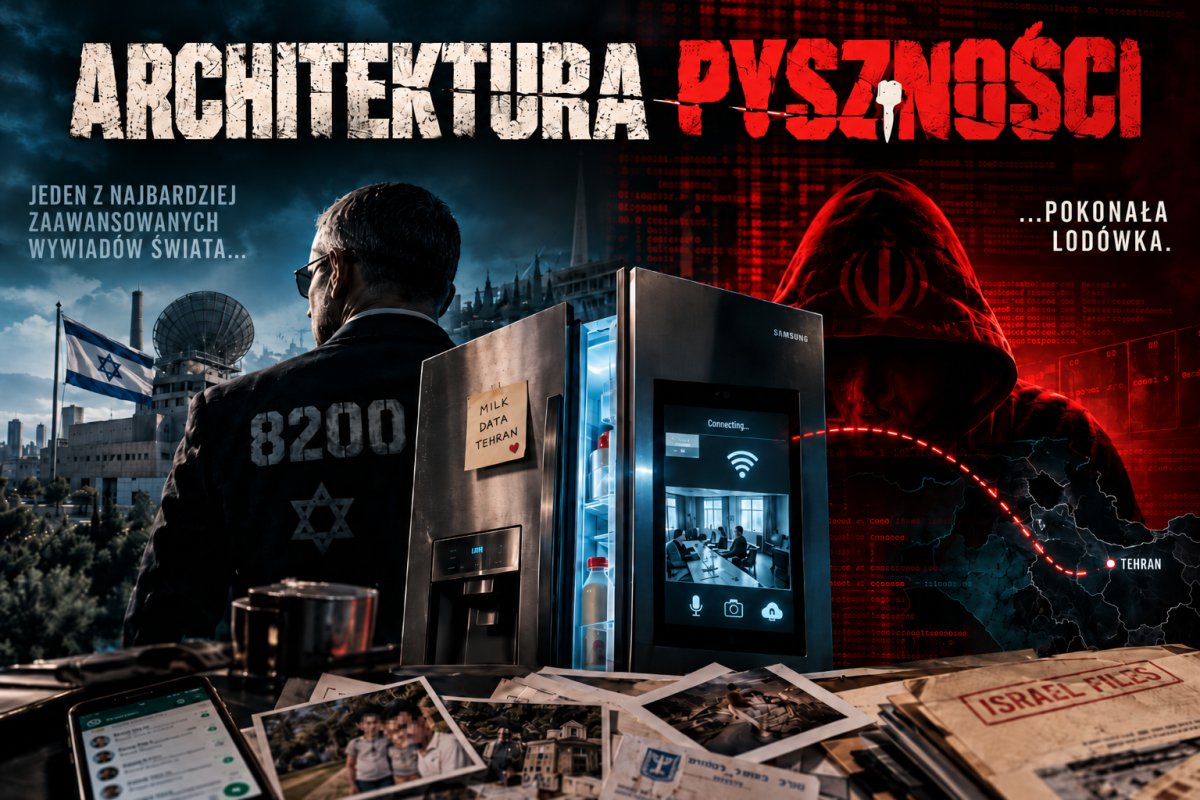
Izrael przez lata budował reputację światowego mocarstwa cyberwywiadu. Pegasus, Jednostka 8200, zaawansowana inwigilacja i technologie, przed którymi trudno się ukryć. Tymczasem irańska Handala, przejęte konta komunikatorów, wyciek Israel Files i oficjalny audyt izraelskiego Ministerstwa Obrony odsłaniają znacznie mniej imponującą rzeczywistość. A gdzieś w tle stoi inteligentna lodówka, przypominając, że nawet najdroższa cyber-twierdza ma drzwi, o których ktoś zapomniał.
PROLOG: Trzy bajty w cieniu czołgów
W oficjalnym wizerunku izraelskiego sektora bezpieczeństwa informacyjnego wszystko wydaje się działać jak perfekcyjnie naoliwiona maszyna - jest legendarna Jednostka 8200, są eksperci od kryptografii, przedsiębiorstwa rozwijające technologie cyberwywiadowcze i cały przemysł przekonany, że przyszłość bezpieczeństwa należy do tych, którzy potrafią zebrać najwięcej danych o innych.
Są też systemy rozpoznawania twarzy, analizy ogromnych zbiorów informacji i oprogramowanie szpiegowskie, którego nazwy stały się globalnymi symbolami inwigilacji.
Każda z tych nazw oznacza inną technologię i inny kontekst zastosowania, łączy je jednak jedno - pokazują, jak istotną rolę odgrywają dziś dane, algorytmy i elektroniczny nadzór w izraelskim systemie bezpieczeństwa.
Władze Izraela uzasadniają rozwój takich zdolności koniecznością ochrony państwa. Organizacje broniące praw człowieka dokumentują natomiast poważne zarzuty dotyczące sposobu wykorzystania niektórych technologii przeciwko ludności palestyńskiej.
Na świecie ten spór trwa od lat, tymczasem historia nauczyła nas czegoś znacznie prostszego - można posiadać najbardziej zaawansowaną infrastrukturę wywiadowczą na Bliskim Wschodzie i nadal przegrać z nieostrożnością użytkownika, zaniedbaną bazą danych, prywatnym kontem komunikatora czy innym równie trywialnym czynnikiem.
Nie trzeba do tego komputerów kwantowych, nie trzeba nawet wyrafinowanej matematyki - czasami wystarczy człowiek przekonany, że służbowy poziom zabezpieczeń w magiczny sposób rozciąga się na całe jego prywatne życie. I właśnie tutaj zaczyna się historia, której nie da się zamknąć w folderze reklamowym żadnej firmy od cyberbezpieczeństwa.
ROZDZIAŁ I: Wektor "Mama", czyli jak ominąć twierdzę bez dotykania jej murów
Wyobraźmy sobie oficera odpowiedzialnego za informacje o dużym znaczeniu dla bezpieczeństwa państwa. W pracy używa on zarządzanego urządzenia, przechodzi wieloskładnikowe uwierzytelnianie, korzysta z odpowiednio zabezpieczonych systemów i podlega procedurom, których przeciętny użytkownik nigdy nie uświadczy.
Ale po pracy ma drugie życie - prywatny smartfon, pocztę elektroniczną, komunikatory, znajomych oraz rodzinę. Czasami także domowy router, który aktualizację widział ostatni raz wtedy, gdy w telewizji leciały pierwsze odcinki M jak miłość. Dla operatora cyberwywiadu to szczególnie interesująca sytuacja. Nie dlatego, że każda rodzina funkcjonariusza jest podatna na atak, a dlatego, że prywatne środowisko cyfrowe nie zawsze podlega tym samym kontrolom i regulacjom co infrastruktura firmowa.
11 lutego 2026 roku izraelski Shin Bet oraz National Cyber Directorate opublikowały wspólny komunikat dotyczący setek prób cyberataków wymierzonych w izraelskie osoby publiczne, przedstawicieli aparatu bezpieczeństwa, środowisko akademickie i dziennikarzy. Szczególną uwagę zwrócono na działania irańskich operatorów ukierunkowane na prywatne konta Google oraz aplikacje komunikacyjne.
To ważna informacja - nie mówimy o wyłącznie teoretycznym zagrożeniu. Mówimy o kampaniach, które sam Izrael uznał za rzeczywisty problem. W marcu 2026 roku przedstawiciele służb tego państwa informowali również o próbach atakowania członków rodzin osób związanych z sektorem cyberbezpieczeństwa.
Przestępca nie musi więc włamywać się bezpośrednio do głównego systemu wywiadowczego, aby zdobyć wartościowe informacje. Może skierować swoją uwagę na mniej chronioną tożsamość cyfrową. To klasyczne poszerzenie wektora ataku - nie przez zwiększanie liczby exploitów, ale poprzez zwiększanie czynnika ludzkiego. Służbowy terminal może znajdować się za wieloma warstwami zabezpieczeń, a prywatne konto nie zawsze. Czyli w praktyce: po co forsować wysoki mur obronny z drutem kolczastym, skoro można po prostu wejść przez niezabezpieczoną dziurę w płocie, którą księgowa zostawia otwartą, żeby dokarmiać bezdomne koty?
ROZDZIAŁ II: Handala. Kiedy cyfrowa wojna przestaje przypominać film szpiegowski
W tej historii pojawia się nazwa Handala. I nie jest to pseudonim gościa, który na Bliskim Wschodzie handluje podróbkami perfum. Według analizy Check Point Research opublikowanej w 2026 roku Handala jest jedną z nazw operacyjnych wykorzystywanych przez Void Manticore - grupę kojarzoną z irańskim Ministerstwem Wywiadu i Bezpieczeństwa (MOIS).
Badacze wskazują powiązania z innymi operacyjnymi tożsamościami, w tym Homeland Justice. To rozróżnienie ma znaczenie, ponieważ różne irańskie ugrupowania cyberwywiadowcze działają odmiennie. Nie należy automatycznie utożsamiać Handali z Charming Kitten, mimo że obie grupy powiązane są z irańskimi interesami wywiadowczymi. Handala jest szczególnie interesująca ze względu na połączenie dwóch modeli działania.
Pierwszy to klasyczne naruszenie bezpieczeństwa informacji. Drugi - operacje określane jako hack-and-leak, w których wykradzione lub rzekomo wykradzione materiały wykorzystywane są do wywołania efektu politycznego i psychologicznego.
W takim modelu włamanie jest dopiero początkiem, a prawdziwy show odbywa się później - gdy w Internecie pojawia się komunikat o rzekomo przejętych danych, zdjęciach, korespondencji i tajemnicach człowieka pełniącego ważną funkcję państwową. Przy czym komunikaty grupy atakującej nie są automatycznie dowodem, że wszystkie jej twierdzenia są prawdziwe. Operatorzy takich kampanii mają oczywisty interes w wyolbrzymianiu skali własnych sukcesów.
W grudniu 2025 roku Handala ogłosiła operację dotyczącą byłego premiera Izraela, Naftalego Bennetta. Początkowo sugerowano przejęcie jego telefonu, później przedstawiciele Bennetta przyznali, że doszło do nieautoryzowanego dostępu do jego konta w serwisie Telegram, jednocześnie zaprzeczając przejęciu samego urządzenia.
I tu dochodzimy do sedna problemu - przejęte konto nie jest tym samym co przejęty telefon, ale już wyciek prywatnej komunikacji osoby publicznej może mieć poważne konsekwencje, nawet bez uzyskania dostępu do jej urządzeń służbowych. To różnica pomiędzy techniczną a operacyjną skalą incydentu. Można nie zdobyć ani jednego bajtu z chronionego systemu wojskowego, a mimo to uzyskać informacje pozwalające na analizę relacji, kontaktów i zachowań. W cyberwywiadzie czasami najcenniejsze nie jest to, co człowiek przechowuje w sejfie, ale to, z kim rozmawia, kiedy uważa, że sejf jest już zamknięty.
ROZDZIAŁ III: Lodówka, która nie chciała być szpiegiem
A teraz przejdźmy do najbardziej absurdalnego elementu całej opowieści - lodówki. Inteligentnej, oczywiście - jakże mogłyby być inaczej. Bo najwyraźniej zwykłe przechowywanie jedzenia przestało człowiekowi wystarczać. Dzisiaj urządzenie kuchenne powinno znać harmonogram domowników, komunikować się z chmurą, wyświetlać rodzinny kalendarz i najlepiej jeszcze wyrażać emocjonalne rozczarowanie brakiem mleka - swoją drogą - jeśli świat naprawdę potrzebuje lodówki, która ma własne zdanie na temat zawartości tłuszczu w rzeczonym mleku, to oficjalnie jako gatunek przegraliśmy wszystko.
W 2015 roku badacze z Pen Test Partners analizowali inteligentną lodówkę Samsung RF28HMELBSR i odkryli, że w określonych sytuacjach urządzenie nie weryfikowało prawidłowo certyfikatów SSL, a to z kolei stwarzało możliwość przeprowadzenia ataku typu Man-in-the-Middle i potencjalnego przechwycenia danych powiązanych z usługami Google.
Urządzenie posiadało bowiem funkcję synchronizacji z kalendarzem użytkownika. Innymi słowy: produkt zaprojektowany do chłodzenia żywności stwarzał ryzyko dla cyfrowej tożsamości właściciela. Trudno o bardziej elegancką demonstrację filozofii Internet of Things. Najpierw podłączamy do internetu wszystko, co ma przewód zasilający, następnie zastanawiamy się, dlaczego zabezpieczenia całej sieci zależą również od urządzenia, którego podstawowym zadaniem jest utrzymywanie odpowiedniej temperatury piwa tudzież mleka.
Nie ma na dziś wiarygodnych dowodów na przedstawiony w pierwotnej opowieści łańcuch obejmujący przejęcie lodówki, mikrofonu, kamery oraz przesyłanie nagrań do irańskiego centrum analitycznego. Prawdziwa historia z 2015 roku jest czymś innym. Dowodem, że urządzenia konsumenckie mogą stać się elementem łańcucha kompromitacji danych, jeżeli ich konstrukcja nie uwzględnia właściwego modelu zagrożeń.
Dlatego lodówka pozostaje doskonałą metaforą. Nie dlatego, że udowodniono jej udział w operacji przeciwko Shin Bet. Dlatego, że w domowej sieci można znaleźć urządzenia, które z punktu widzenia bezpieczeństwa mają znacznie więcej wspólnego z serwerem niż z tradycyjnym sprzętem gospodarstwa domowego. I właśnie tak należy patrzeć na IoT. Nie jako na zbiór wygodnych gadżetów. Ale jako na dodatkowy wektor ataku.
ROZDZIAŁ IV: Prawdziwy skandal nie stał w kuchni. Znajdował się w audycie Ministerstwa Obrony
Jeżeli ktoś chciałby znaleźć rzeczywiste dowody poważnych problemów z bezpieczeństwem izraelskich systemów państwowych to nie musi szukać ich w lodówce. Wystarczy sięgnąć po raport izraelskiego Najwyższego Organu Kontroli z grudnia 2025 roku. Kontrola wykazała poważne uchybienia w zarządzaniu 14 bazami danych Ministerstwa Obrony. Łącznie zawierały one informacje osobowe dotyczące około 2,84 miliona ludzi.
Audytorzy ustalili między innymi, że ministerstwo nie przeprowadziło pełnej inwentaryzacji posiadanych baz od 2007 roku. Nie ustanowiono odpowiednich procedur zabezpieczania części zasobów, nie wykonywano wymaganych ocen ryzyka dla baz danych sklasyfikowanych jako wymagające wysokiego poziomu ochrony, a także nie przeprowadzono właściwych testów penetracyjnych tychże systemów. Ale to nie wszystko - kontrola ujawniła także problemy dotyczące zarządzania uprawnieniami dostępu.
W przypadku systemu powiązanego z bazą danych niepełnosprawnych weteranów IDF stwierdzono, że połowa użytkowników zewnętrznych posiadających aktywne uprawnienia nie korzystała z systemu od ponad sześciu miesięcy. Nie oznacza to automatycznie, że wszystkie te uprawnienia umożliwiały nieautoryzowany dostęp albo, że doszło do wycieku z tej konkretnej bazy. Oznacza natomiast, że mechanizmy zarządzania uprawnieniami wymagały poważnej korekty.
Z punktu widzenia cyberbezpieczeństwa mamy tutaj klasyczny problem. Brak właściwej inwentaryzacji. Brak regularnej weryfikacji dostępu. Niedostateczna ocena ryzyka. Brak wymaganych testów bezpieczeństwa. To rzeczy, które w profesjonalnej organizacji powinny stanowić fundament zarządzania infrastrukturą. Nie zaawansowaną funkcję, nie futurystyczny dodatek - fundament. Państwo posiadające zaawansowane technologie cyberwywiadowcze może jednocześnie zaniedbywać podstawowe mechanizmy ochrony własnych danych.
I to właśnie jest prawdziwa ironia. Nie trzeba oskarżać wszystkich izraelskich specjalistów o niekompetencję, żeby dostrzec wagę ustaleń opublikowanych przez własną instytucję kontrolną tego państwa. Wystarczy przeczytać raport. Z dokumentami audytowymi jest bowiem ten problem, że nie da się ich uciszyć efektowną prezentacją o innowacyjności.
ROZDZIAŁ V: Israel Files. Kiedy z rządowych serwerów wypływa historia, której nie chciano opowiadać
Osobnego rozdziału wymaga sprawa znana jako Israel Files. W kwietniu 2024 roku pojawiły się informacje o ujawnieniu ogromnego zbioru dokumentów izraelskiego Ministerstwa Sprawiedliwości. Odpowiedzialność za pozyskanie materiałów deklarowała grupa występująca pod nazwą Anonymous for Justice.
Dokumenty stały się podstawą międzynarodowego projektu dziennikarskiego realizowanego przez European Investigative Collaborations. Według EIC zbiór obejmował ponad dwa miliony (!) dokumentów, przede wszystkim z okresu od 2009 roku do wiosny 2023 roku. Analizowano w nich między innymi działania izraelskich prawników dotyczące odpowiedzialności za naruszenia prawa międzynarodowego.
Amnesty International Security Lab, badając materiały oceniło, że były one zgodne z charakterystyką operacji hack-and-leak i nie wykazywały oczywistych śladów manipulacji. Nie oznacza to, że każde twierdzenie sformułowane na podstawie całego zbioru zostało automatycznie udowodnione - sam materiał stanowił istotne źródło dla dziennikarskiego dochodzenia.
W sprawie pojawił się również problem cenzury. Według EIC izraelskie media objęto szerokim zakazem informowania o wycieku. Z jednej strony państwo dysponujące zaawansowanymi możliwościami gromadzenia informacji, a z drugiej - wielomilionowy zbiór dokumentów, który trafia poza kontrolowany obieg.
I próba ograniczenia krajowego informowania o wydarzeniu, którego skutków nie można już cofnąć zwykłym poleceniem administracyjnym bo Internet nie jest zamkniętą szafą archiwalną - kiedy dokumenty zaczynają krążyć między redakcjami, badaczami i niezależnymi repozytoriami, próba całkowitego wyeliminowania informacji o ich istnieniu staje się osobnym problemem.
ROZDZIAŁ VI: Cenzor wojskowy, czyli państwo również potrafi zamknąć okno
Nie każda ingerencja w publikację materiałów dotyczących bezpieczeństwa państwa jest automatycznie nieuzasadniona. Istnieją informacje, których ujawnienie może rzeczywiście stwarzać bezpośrednie zagrożenie dla życia ludzi lub prowadzonych operacji. Problem zaczyna się wtedy, gdy skala kontroli nad obiegiem informacji staje się przedmiotem poważnych pytań o wolność prasy.
W 2026 roku izraelski portal +972 Magazine opublikował dane dotyczące działalności cenzora wojskowego w poprzednim roku. Według materiałów uzyskanych w trybie dostępu do informacji publicznej w 2025 roku całkowicie zablokowano publikację 753 materiałów prasowych. W kolejnych 4974 przypadkach dokonano ingerencji w treść - to tysiące decyzji wpływających na zakres informacji dostępnych odbiorcom izraelskich mediów.
Dane nie dowodzą, że każda z tych decyzji była bezprawna - pokazują jednak rozległość mechanizmu kontroli publikacji w sprawach bezpieczeństwa. W kontekście wycieków informacji rodzi to fundamentalny konflikt. Z punktu widzenia państwa pewne dokumenty pozostają tajne. Z punktu widzenia dziennikarza ich zawartość może ujawniać nieprawidłowości wymagające kontroli społecznej. Z punktu widzenia sprawcy cyberataku publikacja tych samych dokumentów może stanowić element operacji psychologicznej lub próby wywołania chaosu.
Te trzy perspektywy nie są tożsame, dlatego też nie należy przedstawiać każdego wycieku jako triumfu przejrzystości ani każdej decyzji o jego ograniczeniu jako automatycznego dowodu represji. Trzeba badać wszystkie okoliczności, znaczenie informacji oraz podstawy decyzji. Jednocześnie trudno nie dostrzec paradoksu - w świecie, w którym państwa przeznaczają miliardy na pozyskiwanie i analizowanie cudzych informacji, kompromitacja własnych systemów potrafi uruchomić równie imponujący aparat kontroli nad ich rozpowszechnianiem. Cyberwojna przenosi się wówczas z infrastruktury teleinformatycznej do redakcji, gdzie ostatecznym celem staje się już nie ochrona danych, lecz ograniczenie wiedzy o ich utracie. Trudno o bardziej wymowną ironię - państwo, które nie potrafiło skutecznie upilnować własnych tajemnic, nagle z niezwykłą gorliwością próbuje pilnować cudzych publikacji.
ROZDZIAŁ VII: Kiedy inwigilacja spotyka własne odbicie
W tej historii nie sposób pominąć politycznego kontekstu izraelskiego przemysłu nadzoru. W 2023 roku Amnesty International opublikowała raport Automated Apartheid, opisujący wykorzystywanie systemów rozpoznawania twarzy wobec Palestyńczyków na okupowanym Zachodnim Brzegu i we Wschodniej Jerozolimie.
Wśród analizowanych technologii pojawił się system Red Wolf, stosowany przy punktach kontrolnych w Hebronie. Według Amnesty International narzędzia te zwiększają możliwości identyfikowania i monitorowania przemieszczania się ludności palestyńskiej oraz pogłębiają istniejące ograniczenia jej praw. Władze Izraela argumentują, że działania wywiadowcze i bezpieczeństwa są konieczne do ochrony ludności przed zagrożeniami.
To doprawdy interesująca definicja bezpieczeństwa - najpierw skanuje się ludziom twarze bez ich zgody, następnie umieszcza ich dane w wojskowych bazach, a na końcu algorytm może decydować, czy wolno im wrócić do własnego domu. Amnesty International opisuje te praktyki jako element systemu segregacji i kontroli naruszającego podstawowe prawa Palestyńczyków. Najwyraźniej wystarczy nazwać masową inwigilację "ochroną bezpieczeństwa", żeby ordynarne ograniczanie ludzkiej wolności zaczęło wyglądać jak innowacyjna usługa publiczna. Szkoda tylko, że prawa człowieka nie da się zaktualizować do wersji zgodnej z politycznymi potrzebami izraelskich władz.
Im więcej systemów łączy, tym bardziej skomplikowany staje się model kontroli dostępu. I im mocniej uzależnia własne działania od technologii, tym boleśniejsze mogą być zaniedbania dotyczące tej samej technologii. Nie oznacza to, że ataki na prywatność izraelskich obywateli są czymś, co należy usprawiedliwiać. Przejęcie cudzych kont, publikowanie danych rodzin czy grożenie osobom prywatnym pozostają poważnymi naruszeniami bezpieczeństwa i prywatności. Ale krytyka takich działań nie wymaga przemilczania udokumentowanych zarzutów wobec izraelskiego systemu nadzoru - wręcz przeciwnie - prywatność nie może stawać się luksusem zarezerwowanym wyłącznie dla tych, którzy sami dysponują narzędziami inwigilacji.
ROZDZIAŁ VIII: Czego naprawdę uczy nas upadek mitu cyfrowej niezwyciężoności?
Z technicznego punktu widzenia wszystkie opisane przypadki prowadzą do kilku wspólnych wniosków. Po pierwsze, bezpieczeństwo organizacji nie kończy się na zarządzanej stacji roboczej. Prywatne konta osób mających dostęp do istotnych informacji mogą stanowić atrakcyjny cel dla przeciwnika. Nie oznacza to prawa pracodawcy do nieograniczonego kontrolowania prywatnego życia pracowników. Oznacza natomiast konieczność tworzenia odpowiednich zasad ochrony tożsamości, szkoleń i ograniczania ryzyka wynikającego z mieszania komunikacji prywatnej i służbowej.
Po drugie, silne uwierzytelnianie nie rozwiązuje wszystkich problemów. W praktyce znaczenie mają odporność na phishing, zarządzanie sesjami, bezpieczeństwo procesów odzyskiwania kont oraz właściwa reakcja na podejrzenie ich przejęcia.
Po trzecie, inwentaryzacja systemów i cykliczne przeglądy uprawnień nadal należą do najważniejszych mechanizmów ochronnych. Organizacja nie może efektywnie chronić zasobów, których nie potrafi prawidłowo zidentyfikować.
Po czwarte, Internet of Things należy traktować jako pełnoprawną część powierzchni ataku. Jeżeli urządzenie posiada system operacyjny, połączenie sieciowe i możliwość komunikowania się z usługami zewnętrznymi, musi zostać uwzględnione w modelu zagrożeń.
Po piąte, rzeczywista zdolność do obrony nie zależy wyłącznie od posiadania najbardziej zaawansowanych technologii. Zależy także od codziennej, monotonnej i zazwyczaj mało widowiskowej pracy nad kontrolą dostępu, aktualizacjami, segmentacją sieci, dokumentacją i testami. Nie wygląda to tak efektownie jak prezentacja nowego systemu cyberwywiadowczego, ale w praktyce bywa ważniejsze - nawet jeśli nikt nie chce o tym opowiadać na konferencji.
EPILOG: Lodówka nadal chłodzi. Mit już niekoniecznie
Nie ma dowodów, że lodówka izraelskiego oficera przez miesiące prowadziła podsłuch na rzecz Teheranu. Nie ma potwierdzenia opisanej historii z kliniką estetyczną, spreparowanym PDF-em i rodziną funkcjonariusza. I w gruncie rzeczy nie trzeba takich historii wymyślać. Rzeczywistość dostarczyła wystarczająco dużo materiału.
Były operacje Handali, były próby przejmowania prywatnych kont osób związanych z izraelskim aparatem bezpieczeństwa. Był też przypadek nieautoryzowanego dostępu do kont byłego premiera. Były miliony dokumentów analizowanych w ramach Israel Files. Były tysiące ingerencji cenzora wojskowego w materiały prasowe. I był oficjalny raport kontrolny wykazujący poważne zaniedbania w zabezpieczaniu baz danych izraelskiego Ministerstwa Obrony.
To znacznie bardziej wymowny obraz niż dowolna opowieść o kuchennym sprzęcie wyposażonym w irański moduł szpiegowski. Prawdziwa słabość państwowej infrastruktury informacyjnej nie musi objawiać się spektakularnym atakiem. Może ukrywać się w nieaktualnym rejestrze zasobów, w niezweryfikowanych i dawno nie aktualizowanych czy audytowanych uprawnieniach. W prywatnym komunikatorze czy w systemie, którego od lat nikt właściwie nie przetestował, bo przecież instytucja dysponująca zaawansowanymi możliwościami cyberwywiadowczymi z definicji nie może sama mieć poważnych problemów z cyberbezpieczeństwem.
A lodówka?
Lodówka może nadal spokojnie chłodzić piwo. Nie musi nikogo podsłuchiwać, żeby przypominać nam o jednej z najbardziej niewygodnych prawd współczesnej informatyki: Można zbudować cyfrową twierdzę wartą miliardy i nadal zapomnieć, że najbardziej niebezpieczne bywają drzwi, których nikt nie uwzględnił w projekcie.Główne źródła
-
Check Point Research, "Handala Hack - Unveiling Group's Modus Operandi", 2026 - https://research.checkpoint.com/2026/handala-hack-unveiling-groups-modus-operandi/
-
Shin Bet i Israel National Cyber Directorate, komunikat o irańskich próbach ataków na prywatne konta, 11 lutego 2026 - https://www.timesofisrael.com/defense-officials-say-hundreds-of-iranian-cyberattacks-foiled-in-past-months/
-
The Times of Israel, "Bennett admits Iranian hackers accessed his Telegram account", 17 grudnia 2025 - https://www.timesofisrael.com/bennett-denies-his-phone-was-hacked-after-iranian-group-claims-to-leak-its-contents/
-
The Register, podatność lodówki Samsung, 24 sierpnia 2015 - https://www.theregister.com/2015/08/24/samsung_smart_fridge_security_flaw/
-
Office of the State Comptroller of Israel, raport o bezpieczeństwie baz Ministerstwa Obrony, grudzień 2025 - https://library.mevaker.gov.il/sites/DigitalLibrary/Pages/Reports/9194-9.aspx
-
European Investigative Collaborations, "Israel Files" - https://eic.network/projects/israel-files.html
-
+972 Magazine, dane o ingerencjach izraelskiego cenzora wojskowego w 2025 roku - https://www.972mag.com/15-articles-israeli-army-media-interference/
-
Amnesty International, "Automated Apartheid", 2023 - https://www.amnesty.org/en/latest/news/2023/05/israel-opt-israeli-authorities-are-using-facial-recognition-technology-to-entrench-apartheid/
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)