Analityk Google w TeamPCP, czyli kulisy obserwacji ataków na repozytoria i deweloperów
Grupa TeamPCP przeprowadziła jedną z największych serii ataków na programistyczny łańcuch dostaw w 2026 roku. Okazuje się, że od marca w jej wąskim kręgu siedział analityk Mandiant, który pomagał Google'owi monitorować działania hakerów i utrudniać wykorzystanie skradzionych danych.
Wyobraź sobie, że wysyłasz szpiega do gniazda szerszeni, a on nie dość, że tam siedzi, to jeszcze podaje Ci informacje z wnętrza ich sztabu.
Zanim australijska policja, przy wydatnej pomocy amerykańskiego FBI, pod koniec sierpnia zakuła w kajdanki dwóch członków grupy TeamPCP, ci goście zrobili w programistycznym łańcuchu dostaw taką demolkę, jakiej branża dawno nie widziała. Setki zatrutych pakietów open-source, przejęte konta deweloperów i samorozprzestrzeniający się robak, którego nazwali na cześć czerwi ze słynnej "Diuny". Efekty? Przejęcie zasobów ponad tysiąca organizacji. Nie jeden potężny dywanwowy atak, tylko równomierna, samospełniająca się kaskada.
Bardzo ciekawe jest to, co niedawno ujawniło Google Threat Intelligence Group: w samym środku tego gniazda chaosu i zła siedział ich człowiek. Mandiant - spółka należąca do giganta - miała swojego tajnego analityka w ścisłym kierownictwie grupy praktycznie od pierwszego dnia. I nie patrzyli tylko z boku, udało im się krzyżować szyki bandy praktycznie na bieżąco.
Austin Larsen z Google Threat Intelligence wyłożył karty na stół podczas konferencji LABScon, organizowanej przez SentinelOne. Okazuje się, że Google wcale nie trafiło na trop od razu przez jakieś supertajne algorytmy. Któryś z dwójki podejrzanych Australijczyków popełnił klasyczne, szkolne błędy z zakresu OpSec. Śledczy zebrali okruszki i przekazali organom ścigania. Do tego doszły materiały od ShinyHunters, innej ekipy cyberprzestępców, która najpierw zrobiła z TeamPCP deal, a potem po prostu i bez ceregieli wbiła im nóż w plecy.
- Nasz człowiek budował zaufanie u jednego z cyberprzesępców przez kilka miesięcy - opowiadał Larsen w rozmowie z WIRED przed swoim wystąpieniem. - Kiedy on dostał zaproszenie do TeamPCP, nasza wtyczka weszła razem z nim. W efekcie Mandiant widziało wszystko od środka niemal od pierwszego dnia.
Pod koniec sierpnia Australian Federal Police (AFP) i FBI przeprowadzili nalot. Zatrzymali Rubena Iana Thomsona (21 lat) i Louisa Michaela Gaeblera (23 lata). Obydwaj panowie usłyszeli czternaście zarzutów. W oficjalnych komunikatach AFP - z racji tamtejszych przepisów o prywatności nazwiska nie padły, ale lokalne media i FBI szybko uzupełniły lukę. Thomson to domniemany mózg całej operacji.
TeamPCP pojawiło się na scenie pod koniec 2025 roku. Najpierw dłubali przy mniejszych rzeczach w chmurze, ale szybko zrobili pivot na łańcuch dostaw. Metoda była prosta jak konstrukcja cepa, a przy tym zabójczo skuteczna: skompromituj popularne narzędzie deweloperskie, ukradnij tokeny, użyj ich do wejścia w kolejne. Wiosną 2026 roku pod ich nożem znaleźli się m.in. Trivy (Aqua Security), LiteLLM, elementy Checkmarx (w tym KICS), TanStack i cała infrastruktura wokół Mistral AI. Stamtąd brama stała już otwarta do GitHuba, Mercor, urządzeń pracowników OpenAI, a nawet do Komisji Europejskiej.
Żeby przyspieszyć ten cały cykl zniszczenia, wypuścili robaka Mini Shai-Hulud. Nazwa to ukłon w stronę robaków z "Diuny" Herberta oraz starszego krewnego o tym samym imieniu z września 2025 roku (choć powiązanie obu kampanii to wciąż zagadka). W logach Google figuruje to jako UNC6780. Centralnym punktem dowodzenia był kanał o nazwie "CanisterWorm".
W marcu, dokładnie wtedy, gdy ich kampania osiągnęła zenit, analityk Mandiant uzyskał dostęp do tego jakże wąskiego kregu. Na kanale siedziało zaledwie około dwunastu osób. - Musicie zrozumieć, że przeprowadziliśmy chyba największy atak na łańcuch dostaw we współczesnej historii - chwalił się jeden z nich.
Michael Fletcher, były człowiek z AFP, a obecnie analityk zagrożeń u australijskiego operatora telekomunikacyjnego, wspomina, że gdy pytał Larsena o metody rozbicia grupy, ten kazał mu po prostu uważać. - Jeden z nich to nasz człowiek - rzucił Larsen. Fletcher przyznaje, że szukał wtedy swojej szczęki na ziemi.
Analityk Google wbił się nawet na serwer, gdzie trzymali cały swój skarb - loginy, hasła, tokeny dostępowe do setek systemów. Według AFP chodziło o poświadczenia ponad pół miliona (!) użytkowników. Plan był oczywisty - szantaż i miliony dolarów z okupu. Larsen stwierdził jednak, że ma gdzieś czekanie, aż zaczną rzucać groźbami. Cel był jeden: popsuć im zabawę już na samym na starcie.
Zamiast dzwonić do każdej z tysiąca poszkodowanych firm (co trwałoby wieki), poszli na skróty. Uderzyli bezpośrednio do dostawców chmurowych takich jak AWS czy Microsoft, gdzie te tokeny realnie mogły zadziałać. Kazali je natychmiast unieważnić. Równolegle poszły setki ostrzeżeń.
I wtedy na czacie wyszło coś jeszcze lepszego. Ktoś z wewnętrznego kręgu TeamPCP, eksperymentował z narzędziem AI, żeby stworzyć zero-daya w popularnym softcie do logowania. Chodziło o ominięcie dwuetapowej weryfikacji (2FA). Google przejęło kopię tego kodu, przetestowało (po małej poprawce zadziałał od strzała) i od razu powiadomiło producenta, który wydał łatkę. To jeden z pierwszych tak jasnych przypadków w historii, gdzie hakerską technikę generowaną przez AI złapano zanim zdążyła wyrządzić realne szkody na szeroką skalę.
Tyle że TeamPCP miało też problem z drugiej strony - z własnymi ludźmi. Mimo gigantycznego łupu, hakerzy zdołali wyciągnąć ze swoich szantaży zaledwie kilkadziesiąt tysięcy dolarów. Bieda z nędzą jak na taką skalę operacji. Żeby to rozkręcić, wpuścili do siebie inne grupy, dając im dostęp do baz w zamian za prowizję.
W ten układ weszli m.in. ShinyHunters - stare wygi, znane choćby z demolki na platformie edukacyjnej Canvas. Tyle że lojalność w świecie cyberprzestępców to pojęcie abstrakcyjne. ShinyHunters szybko zaczęli grać solo, szantażując ofiary na własną rękę. Na domiar złego przesłali Larsenowi pełny dump rozmów z serwera TeamPCP, nie mając bladego pojęcia, że człowiek z Mandiant siedzi tam od dawna. Kiedy dodatkowo zaczęli publicznie szydzić z kolegów po fachu na X-ie, w TeamPCP zagotowało się. Zamknęli szyk, wywalili ShinyHunters i... przypadkiem wyrzucili też wtyczkę Google'a.
- Po prostu to usuńcie i przestańcie się z nimi dzielić czymkolwiek - ordynował jeden z liderów.
Tyle że mleko już się rozlało. Mimo utraty bezpośredniego dostępu do czatu, Larsen pociągnął za sznurki tradycyjnego śledztwa. W wyciekach z BreachForums zauważył, że nick powiązany z CanisterWorm był zarejestrowany na adres [email protected]. Grzebiąc głębiej w starociach, odkopał internetowy spór z 2019 roku, gdzie ten sam użytkownik kłócił się o pirackie klucze do Office'a, żądając zwrotu kasy na PayPala powiązanego z [email protected].
Gdy TeamPCP przeniosło resztki bazy na serwer nowego dostawcy, Google (dzięki pomocy zaufanego partnera) zerknęło do środka i zamarło. Backup leciał na Dysk Google... przypięty do dokładnie tego samego maila. - Nie mogłem uwierzyć - kręcił głową Larsen. - Kto wrzuca nielegalne, skradzione terabajty na Google Drive zarejestrowane na własne nazwisko?
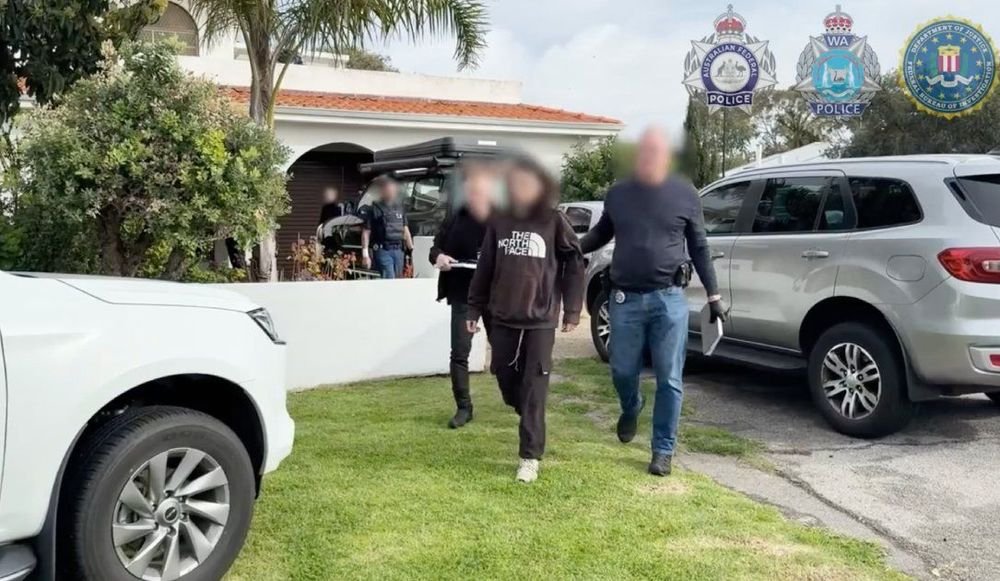
Wtedy cynk poleciał do FBI, którego agenci nie czekali ani chwili. Po dopełnieniu formalności z nakazami, australijska policja wpadła do domu Thomsona. W mediach szybko mignęło nagranie gdzie łepek w dresach i bluzie The North Face wyprowadzany przez mundurowych z przedmieść w Cottesloe. Gaebler podzielił ten sam los.
Larsen mocno podkreśla jedną rzecz: ich człowiek nikomu w niczym nie pomagał, niczego nie inicjował i nie podsuwał pomysłów. - Byliśmy tylko cichymi obserwatorami. Ozywaliśmy się na tyle rzadko, by nie wzbudzić podejrzeń. Obowiązują nas twarde procedury prawne.
Cała akcja to wyraźny sygnał zmiany w polityce giganta. W Google powstała niedawno Cyber Disruption Unit, jednostka, która ma nie tylko pisać mądre raporty, ale też aktywnie podkładać nogę przestępcom, zanim zepsują komuś biznes.
Bo jak celowo powtarzają weterani branży - bezpieczeństwo to proces, a nie produkt. A czasem najlepszym sposobem na zatrzymanie gangu jest po prostu dosiąść się do ich stolika, zanim w ogóle zorientują się, że to ty rozdajesz znaczone karty.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)