Które usługi VPN rzeczywiście chronią prywatność?
VPN może ograniczyć możliwość monitorowania aktywności sieciowej przez lokalnego dostawcę internetu, ale sam w sobie nie zapewnia anonimowości - o bezpieczeństwie decyduje znacznie więcej niż szyfrowanie połączenia.
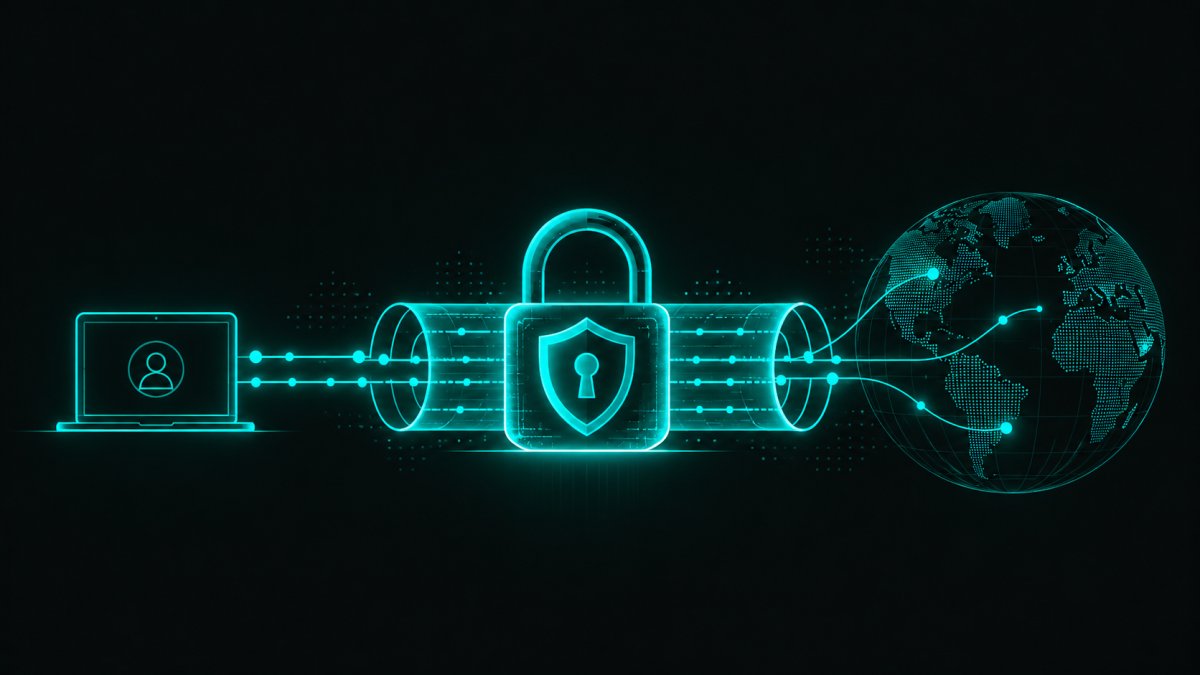
VPN ogranicza wgląd dostawcy internetu (ISP), ale wymaga zaufania do operatora usługi.
VPN (Virtual Private Network) tworzy szyfrowany tunel pomiędzy urządzeniem użytkownika a serwerem dostawcy usługi.
Lokalny operator internetu widzi nasze połączenie z serwerem VPN, ale nie ma bezpośredniego wglądu w przesyłany tunelem ruch. Z kolei odwiedzane witryny widzą zazwyczaj adres IP serwera wyjściowego zamiast publicznego adresu.
Nie oznacza to jednak, że aktywność staje się niewidoczna i w pełni anonimowa.
Dostawca usługi VPN jest technicznie zdolny do obserwowania informacji związanych z obsługiwanymi połączeniami. Zakres dostępnych danych zależy m.in. od konfiguracji serwerów, wykorzystywanych protokołów i dodatkowego szyfrowania, takiego jak HTTPS.
Dlatego podstawowe pytanie nie brzmi: Czy dostawca oferuje szyfrowanie AES-256, ale:
Czy jego infrastruktura pozwala powiązać konkretną aktywność sieciową z określonym użytkownikiem i czy informacje takie są przechowywane?
Skoncentrujemy się na tym zagadnieniu właśnie. Pragniemy jeszcze w tym miejscu nadmienić, że ten artykuł nie jest materiałem sponsorowanym.
Co oznacza polityka no-logs?
Określenie no-logs bywa przedstawiane jako całkowity brak gromadzenia danych. W praktyce konieczne jest rozróżnienie kilku kategorii informacji.
| Rodzaj danych | Przykład | ||
|---|---|---|---|
| Activity logs | Odwiedzane adresy, zapytania DNS, historia aktywności | ||
| Connection logs | Źródłowy adres IP, czas rozpoczęcia i zakończenia sesji | ||
| Account data | Adres e-mail, identyfikator konta, status subskrypcji | ||
| Billing data | Informacje niezbędne do rozliczenia płatności | ||
| Operational metrics | Obciążenie serwera, liczba aktywnych sesji, zagregowany transfer |
Dostawca może nie przechowywać historii ruchu, a jednocześnie posiadać dane dotyczące konta, płatności lub bieżącego stanu połączenia. Nie stanowi to automatycznie sprzeczności z polityką no-logs. Kluczowe jest ustalenie, czy informacje te pozwalają odtworzyć zależność:
Użytkownik >> źródłowy adres IP >> serwer VPN >> znacznik czasu >> aktywność sieciowa.
Im mniej elementów umożliwiających taką korelację, tym mniejsze ryzyko retrospektywnej identyfikacji użytkownika na podstawie danych przechowywanych przez operatora.
Co deklarują poszczególni dostawcy?
Nie stworzymy tu żadnego rankingu i nie wskażemy zwycięzcy. Warto jednak przyjrzeć się kilku przykładom reprezentującym różne podejścia do ochrony prywatności.
Mullvad
Szwedzki dostawca umożliwia korzystanie z usługi poprzez numer konta, bez obowiązkowego podawania adresu e-mail. Obsługuje również płatności gotówkowe. W kwietniu 2023 r. szwedzka policja przeprowadziła czynności w biurze firmy w Goteborgu. Według opublikowanego przez Mullvad komunikatu funkcjonariusze opuścili siedzibę bez przejęcia urządzeń lub danych klientów.
Jest to przykład sytuacji, w której deklarowana polityka minimalizacji danych została skonfrontowana z rzeczywistym działaniem organów ścigania.
Proton VPN
Szwajcarski dostawca poddaje infrastrukturę regularnym kontrolom prowadzonym przez zewnętrznych audytorów. Najnowszy audyt Securitum z 2026 r. nie wykazał w badanym zakresie mechanizmów trwałego rejestrowania aktywności użytkowników, zapytań DNS ani metadanych pozwalających przypisać aktywność do konkretnego konta.
Należy jednak podkreślić, że audyt obejmuje określony zakres infrastruktury i wyznaczony przedział czasowy. Nie jest matematycznym dowodem, że konfiguracja wszystkich serwerów pozostanie niezmienna w przyszłości.
IVPN
Dostawca z Gibraltaru stosuje minimalizację informacji związanych z kontami i deklaruje brak rejestrowania aktywności VPN.
Ciekawym elementem jego podejścia jest jawne kwestionowanie wartości marketingowej certyfikatów no-logs. IVPN zauważa, że konfiguracja infrastruktury może zostać zmieniona już po zakończeniu audytu.
Firma stawia zatem na okresowe kontrole konkretnych komponentów i publikowanie ich wyników, zamiast traktować jeden audyt jako nieograniczoną czasowo gwarancję prywatności.
NordVPN
Operator deklaruje brak przechowywania logów ruchu i połączeń, które pozwalałyby przypisywać aktywność sieciową do użytkowników.
Warto wspomnieć tutaj o zdarzeniu z października 2024 r., gdy w ramach postępowania karnego ww. przekazał dane, którymi rzeczywiście dysponował: informacje związane z płatnością oraz potwierdzenie istnienia konta przypisanego do wskazanego adresu e-mail.
Nie przekazano historii aktywności VPN, ponieważ zgodnie z deklaracją dostawcy - nie była przechowywana. Przypadek ten pokazuje istotną różnicę pomiędzy brakiem logów połączeń a całkowitym brakiem jakichkolwiek danych o kliencie.
Dlaczego niezależne audyty są tak istotne?
Deklaracja zamieszczona w polityce prywatności jest zobowiązaniem operatora, ale nie dowodem technicznym.
Audyt infrastruktury może obejmować analizę:
-
aktywnych konfiguracji serwerów
-
sposobu obsługi sesji użytkowników
-
mechanizmów rejestrowania zdarzeń
-
konfiguracji DNS
-
procedur zarządzania zmianami
-
systemów uwierzytelniania i rozliczania połączeń
Szczególne znaczenie ma weryfikacja, czy informacje niezbędne do utrzymania połączenia są przechowywane wyłącznie w pamięci operacyjnej i czy po zakończeniu sesji nie pozostają trwałe dane pozwalające na identyfikację.
Nawet pozytywny wynik audytu nie eliminuje wszystkich ryzyk. Podnosi jednak poziom wiarygodności deklaracji, zwłaszcza gdy operator publikuje pełny raport, zakres kontroli oraz stwierdzone ograniczenia.
Serwery RAM-only, WireGuard i kill switch. Co naprawdę ma znaczenie?
W zapewnieniach dostawców powtarza się kilka mechanizmów technicznych, które zasługują na osobne wyjaśnienie.
RAM-only infrastructure
Serwery działające bez trwałego przechowywania danych operacyjnych ograniczają możliwość późniejszego odzyskania informacji z lokalnych nośników.
Nie oznacza to jednak całkowitej odporności na monitoring. Dane mogą być analizowane podczas działania systemu, a potencjalne zagrożenia obejmują również pamięć operacyjną, infrastrukturę zarządzającą i elementy sieciowe.
WireGuard i OpenVPN
Obydwa protokoły mogą zapewniać wysoki poziom bezpieczeństwa przy prawidłowej implementacji i konfiguracji. WireGuard wykorzystuje nowoczesne mechanizmy kryptograficzne, w tym ChaCha20-Poly1305, Curve25519 i BLAKE2s.
OpenVPN może korzystać m.in. z AES-256-GCM oraz TLS do zabezpieczania kanału sterującego. W przypadku takiego WireGuard istotne jest również zarządzanie kluczami publicznymi oraz stanem bieżących połączeń. Sam protokół nie definiuje polityki retencji danych operatora.
Kill switch i DNS leak protection
Kill switch ogranicza ryzyko przesłania ruchu poza tunel VPN, jeżeli bezpieczne połączenie zostanie przerwane. Ochrona przed wyciekiem DNS zapobiega sytuacji, w której zapytania o nazwy domen są wysyłane do resolvera znajdującego się poza przewidzianą ścieżką VPN.
Równie ważna jest prawidłowa obsługa IPv6. Jeżeli klient tuneluje wyłącznie IPv4, konfiguracja musi uwzględniać ryzyko niezamierzonego przesyłania ruchu IPv6 poza tunelem.
Czego nie gwarantuje nawet prawidłowo skonfigurowany VPN?
To kwestia, której nie należy pomijać.
VPN nie zapewnia automatycznej ochrony przed:
-
identyfikacją na podstawie zalogowanych kont
-
fingerprintingiem przeglądarki
-
mechanizmami śledzenia w aplikacjach
-
złośliwym oprogramowaniem działającym lokalnie
-
błędami konfiguracji urządzenia
-
korelacją ruchu przez podmioty dysponujące odpowiednimi możliwościami obserwacji
Dobrym przykładem technicznych ograniczeń jest tutaj TunnelVision, opisany przez badaczy Leviathan Security.
Technika wykorzystuje mechanizm DHCP Option 121 do manipulowania tablicą routingu urządzenia. W określonych warunkach pozwala kierować wybrany ruch poza tunel VPN, mimo że sam klient VPN nadal może pozostawać połączony.
Nie jest to uniwersalna metoda przełamywania kryptografii VPN. Pokazuje natomiast, że bezpieczeństwo zależy również od konfiguracji systemu operacyjnego, sieci lokalnej i reguł routingu.
Dlatego VPN powinien stanowić element szerszej strategii bezpieczeństwa, a nie jej jedyny fundament.
Zatem jak rozsądnie wybierać usługę VPN?
W naszej ocenie porównywanie dostawców wyłącznie na podstawie liczby serwerów, ceny subskrypcji lub deklarowanej długości klucza szyfrującego ma ograniczoną wartość.
Przed wyborem usługi warto zweryfikować pięć kwestii:
1. Przejrzystość operatora. Kto rzeczywiście odpowiada za usługę, gdzie działa firma i kto kontroluje jej infrastrukturę?
2. Weryfikowalność polityki no-logs. Czy istnieją niezależne raporty techniczne i czy ich pełna treść jest publicznie dostępna?
3. Minimalizacja danych konta. Czy rejestracja wymaga informacji, które nie są konieczne do świadczenia usługi?
4. Bezpieczeństwo połączenia. Czy dostępny jest skuteczny kill switch, ochrona DNS i IPv6 oraz nowoczesny protokół VPN?
5. Model zagrożeń. Przed kim użytkownik chce chronić swoją aktywność i jakie informacje może nadal ujawniać poza tunelem?
Warto również sprawdzić, czy usługa oferuje współdzielone czy dedykowane adresy IP. Dedykowany adres, stale przypisany do jednego konta, może ułatwiać powiązanie aktywności z konkretnym abonentem.
Podobnie płatność kryptowalutą nie jest automatycznie anonimowa. W szczególności transakcje Bitcoin są rejestrowane w publicznym blockchainie, co tworzy odrębny obszar potencjalnej analizy i korelacji.
Nasze wnioski
VPN pozostaje użytecznym narzędziem ochrony prywatności sieciowej. Pozwala ograniczyć widoczność ruchu dla lokalnego operatora, zmienić publiczny adres IP wykorzystywany podczas komunikacji oraz zabezpieczyć transmisję pomiędzy urządzeniem a serwerem VPN.
Nie należy jednak utożsamiać tych możliwości z pełną anonimowością. Bez wątpienia ajistotniejsze różnice pomiędzy operatorami dotyczą sposobu zarządzania danymi, architektury infrastruktury i możliwości weryfikowania ich deklaracji.
Najbardziej wiarygodna polityka prywatności to nie ta, która zawiera najwięcej zapewnień o anonimowości, ale taka, której założenia można skonfrontować z rzeczywistą konfiguracją systemów, niezależnymi audytami i udokumentowanymi zdarzeniami.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)