Paragon, Graphite i szósty zmysł. Jak kontrolować spyware, nie wiedząc, kogo szpiegują klienci?
Paragon Solutions obiecuje odpowiedzialne wykorzystywanie oprogramowania szpiegowskiego Graphite i zerową tolerancję wobec nadużyć. Problem w tym, że producent nie widzi, kogo inwigilują jego klienci, nie ma dostępu do dzienników ich operacji ani natychmiastowego mechanizmu odcięcia dostępu. W szczerym wywiadzie dla WIRED dyrektor generalny Andrew Boyd ujawnia kulisy branży komercyjnego spyware-u, w której kontrolę zastępują umowy, zaufanie i... "szósty zmysł". Analizujemy aferę we Włoszech, ustalenia Citizen Lab, możliwości Graphite, kontrakty z amerykańskimi służbami oraz rzeczywiste ograniczenia nadzoru nad narzędziami cyfrowej inwigilacji.
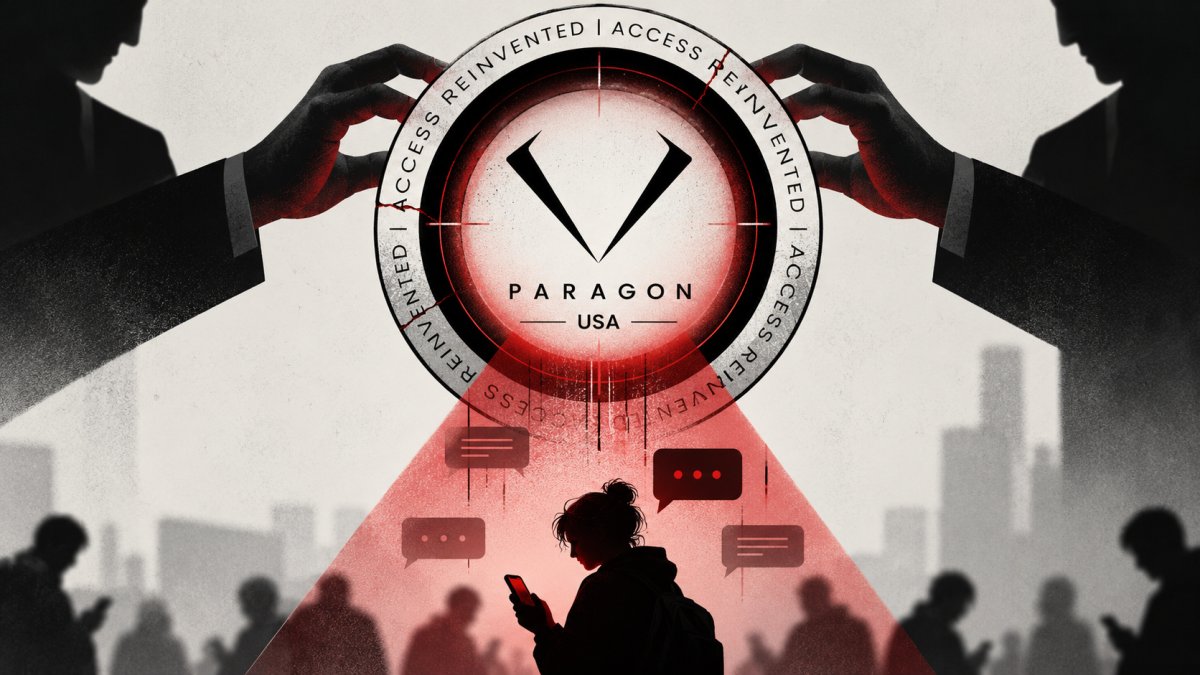
Paragon Solutions od lat buduje sobie wizerunek firmy, która w tym całym brudnym biznesie spyware'u chce być tą "porządną". Mówią wprost - nie sprzedajemy naszych narzędzi do inwigilacji telefonów reżymom, nie wchodzimy w państwa z kiepską kartoteką praw człowieka, a jak ktoś z klientów zacznie celować w dziennikarzy albo aktywistów, to kontrakt leci do kosza. Tak to przynajmniej wyglądało na papierze.
Po tym jak w grudniu 2024 roku wówczas izraelski Paragon przejęła amerykańska AE Industrial Partners i wpięła go w REDLattice (firmę od ofensywnych operacji cyber, też należącą do AE), WhatsApp poinformował o kampanii wykorzystującej Graphite do atakowania użytkowników w przeszło 20 krajach. Według Citizen Lab WhatsApp ostrzegł ponad 90 osób, które mogły stać się celem ataków. Wśród nich byli dziennikarze i aktywiści. Citizen Lab badał między innymi przypadki dwóch dziennikarzy i dwóch aktywistów we Włoszech. Włoskie władze uznały inwigilację aktywistów za legalną (prowadzoną w ramach postępowań karnych), ale w sprawie jednego z dziennikarzy nie ustaliły odpowiedzialności włoskich agencji. Paragon i nowi właściciele początkowo milczeli, a według doniesień rozważali nawet podjęcie kroków prawnych przeciwko WhatsAppowi, który wcześniej wezwał firmę do zaprzestania określonych działań. Potem po prostu zerwali dwa kontrakty z włoskim wywiadem.
Z zewnątrz wyglądało to tak: sprawdzili, potwierdzili, odcięli. A tu Andrew Boyd, obecny CEO Paragonu i REDLattice, w wywiadzie dla WIRED mówi wprost coś innego. Nie robili żadnego dochodzenia. Po prostu "zwolnili" Włochów, bo po tych zarzutach ryzyko biznesowe zrobiło się zbyt duże. Nie kontaktowali się z WhatsAppem ani z Citizen Lab-em, żeby dopytać o szczegóły, nie sprawdzali również czy w innych krajach, które WhatsApp wymienił, też coś poszło nie tak.
Co więcej, jak ustaliło w czerwcu 2026 roku WIRED Italia, włoscy prokuratorzy nadal nie otrzymali istotnych odpowiedzi na wnioski o pomoc prawną dotyczące Paragonu, jego oprogramowania i klientów. Firma publicznie deklarowała gotowość do wyjaśnienia sprawy, ale śledczy wciąż czekali na informacje potrzebne do ustalenia odpowiedzialności za ataki.
I tu zaczyna się to, co najbardziej boli - jeśli ktoś w ogóle wierzył w ten cały "odpowiedzialny" model. Boyd przyznał, że Paragon nie ma technicznej możliwości sprawdzenia, co klienci robią z jego oprogramowaniem. Nie widzi kogo infekują, nie widzi jakie dane ściągają z urządzeń, a o nadużyciu dowiaduje się tylko wtedy, kiedy klient sam się przyzna albo kiedy ktoś z zewnątrz je wykryje. Nie ma też żadnego kill switcha. Może co najwyżej przestać zapewniać wsparcie i dostarczać aktualizacje. Boyd mówi, że te aktualizacje są częste i bez nich system "bardzo szybko się sypie" - po około dwunastu godzinach robi się nieskuteczny. To jest ich jedyna realna dźwignia. Jak klient zacznie kombinować, to w teorii można mu odciąć tlen, ale nie ma przycisku, który by to zrobił natychmiast i z pełną kontrolą.
Porównanie do NSO Group (tego od "słynnego" Pegasusa) wychodzi tu niekorzystnie dla Paragonu. NSO również nie widzi, kogo klienci wskazują jako cel inwigilacji, ale twierdzi, że ma kill switch-a i że klienci są zobowiązani umową do udostępniania logów, jeśli pojawią się zarzuty. Paragon nie oferuje porównywalnego modelu nadzoru. Logowanie jest w części systemów opcjonalne, producent nie ma dostępu do dzienników i nie dysponuje deklarowanym przez NSO mechanizmem natychmiastowego odcięcia klienta. Argument Boyda jest tu banalny - nikt by od nich nie kupował, gdyby producent mógł zaglądać do środka. Boyd przedstawia to jako kompromis między prywatnością klienta a kontrolą. Scott-Railton z Citizen Lab nazywa to wprost lekkomyślnością i mówi, że pod kilkoma względami Paragon ma słabszy nadzór niż NSO, które przez lata było publicznie piętnowane za sprzedaż Saudyjczykom i innym.
Publicznie ujawnione możliwości Graphite koncentrują się przede wszystkim na pozyskiwaniu komunikacji z szyfrowanych komunikatorów. Nie oznacza to jednak, że znamy pełen zakres dostępu, jaki oprogramowanie może uzyskać do zainfekowanego urządzenia. Warto przy tym wyjaśnić jedną rzecz - Graphite nie musi łamać szyfrowania WhatsAppa ani Signala. Jeśli atakujący przejmie kontrolę nad urządzeniem i uzyska odpowiedni dostęp, może odczytywać wiadomości tam, gdzie zostały już odszyfrowane. Szyfrowanie end-to-end nadal działa. Problem w tym, że nie ochroni komunikacji przed napastnikiem, który skutecznie przejął jeden z jej punktów końcowych, a to zupełnie inna klasa zagrożenia niż podsłuchiwanie transmisji sieciowej.
Według WhatsAppa i Citizen Lab-u, w atakach związanych z Graphite wykorzystywano exploit typu zero-click, oparty na podatności zero-day, a zatem atak mógł doprowadzić do przejęcia urządzenia bez jakiejkolwiek interakcji użytkownika. Nie trzeba było klikać linku ani otwierać żądnego załącznika. Wykorzystanie podatności odbywało się bez świadomego udziału ofiary. Boyd nie chce powiedzieć, czy sami szukają tych zero-dayów, czy kupują je od innych, mówi tylko, że mają spore zespoły R&D. Na stronie REDLattice chwalą się ponad 200 osobami zajmującymi się badaniem podatności. Część narzędzi wymaga fizycznego dostępu do urządzenia, część działa zdalnie. Boyd nie lubi słowa "spyware" - mówi, że to narzędzia "defensywne", bo służą walce z przestępczością i zagrożeniami dla bezpieczeństwa. W praktyce to jednak narzędzia do inwigilacji i szpiegostwa.
Citizen Lab uzyskał później dowody kryminalistyczne wskazujące na wykorzystanie Graphite-a przeciwko konkretnym osobom we Włoszech: aktywistom Luce Casariniemu i Giuseppe "Beppe" Cacci z organizacji Mediterranea Saving Humans, zajmującej się ratowaniem nieleglanych migrantów na Morzu Śródziemnym, oraz dziennikarzowi Ciro Pellegrino z redakcji Fanpage.it. W przypadku aktywistów analizy potwierdziły ślady infekcji, natomiast na urządzeniu Pellegrino wykryto wskaźniki pozwalające z wysoką pewnością przypisać próbę ataku do Graphite. Inny dziennikarz tej redakcji, Francesco Cancellato, również otrzymał ostrzeżenie od WhatsAppa, ale początkowe analizy od Citizen Lab-u nie pozwoliły jednoznacznie potwierdzić skutecznej infekcji jego telefonu.
Włoska komisja parlamentarna COPASIR potwierdziła wykorzystywanie Graphite przez krajowe służby wywiadowcze przeciwko aktywistom i uznała te działania za zgodne z prawem. Nie ustaliła natomiast, kto odpowiadał za atak na Cancellato. Równolegle włoska prokuratura prowadziła własne postępowania, a analizy techniczne ujawniły kolejne anomalie mogące wskazywać na aktywność spyware. Sprawa zatoczyła jeszcze szersze kręgi, gdy pojawiły się doniesienia, że ostrzeżenie od WhatsAppa otrzymał również wpływowy włoski przedsiębiorca Francesco Gaetano Caltagirone.
Paragon powstał w 2019 roku, a założył go Ehud Schneorson, były dowódca izraelskiej Jednostki 8200 (to ta formacja od rozpoznania sygnałowego w wywiadzie wojskowym), razem z innymi weteranami 8200 i byłym premierem Ehudem Barakiem. Według doniesień jeszcze dwa lata po założeniu firmy Paragon nie miał klientów, choć intensywnie pracował nad Graphitem i liczył na zdobycie amerykańskiego rynku. Potem Stany Zjednoczone zaczęły przykręcać śrubę zagranicznym producentom spyware'u po aferach z Pegasusem i Candiru. Paragon miał podobno kontrakt z DEA, ale na większy amerykański rynek nie mógł wejść z powodu izraelskiej struktury własnościowej. Dlatego w grudniu 2024 roku AE Industrial Partners przejęła Paragon za 900 milionów dolarów i połączyła go z REDLattice. Formalnie firma jest amerykańska, ale nadal ma biura w Izraelu i ponad 600 osób tam zatrudnionych. Produkty Paragonu wciąż wymagają zgody Izraela na eksport, a eksport określonych produktów REDLattice podlega przepisom ITAR. Przejęcie pozwoliło obejść część ograniczeń związanych z zagraniczną własnością. Boyd, były oficer wywiadu, dyplomata i dyrektor Center for Cyber Intelligence w CIA (wcześniej m.in. absolwent Akademii Sił Powietrznych USA), mówi, że po transakcji "wszyscy zaczęli z nimi rozmawiać".
Model kontroli nadużyć opiera się u nich głównie na weryfikacji klientów. Mają wewnętrzny komitet ryzyka - zwracają uwagę na stabilność polityczną, prawa człowieka, korupcję, jakość systemu prawnego. Boyd mówi, że częściej odrzucają niż akceptują. Według Boyda firma ma ponad 100 klientów w 23 krajach, a jej lista zatwierdzonych państw obejmuje od 20 do 30 pozycji. Nie sprzedają Saudyjczykom (podobno kiedyś Izrael proponował im przejęcie saudyjskiego kontraktu od NSO po aferze z Khashoggim, ale odmówili). Boyd zapewnia również, że Paragon nie utrzymuje żadnych relacji handlowych z państwami Bliskiego Wschodu. Jednocześnie według doniesień firma podpisała w 2023 roku lukratywny kontrakt z Singapurem i to pomimo obowiązujących tam ograniczeń wolności słowa i niezależności mediów.
Citizen Lab w jednym ze swoich raportów wskazał również podejrzewane wdrożenia infrastruktury Graphite w Australii, Kanadzie, na Cyprze, w Danii, Izraelu i Singapurze. Nie oznacza to jednak, że w każdym z tych państw niezależnie potwierdzono konkretny kontrakt z Paragonem lub przypadki niewłaściwego wykorzystania oprogramowania. Badacze opierali swoje ustalenia na analizie infrastruktury sieciowej i powiązanych z nią wskaźników technicznych.
Boyd twierdzi, że weryfikacja działa w 99 przypadkach na 100, a w tym jednym mają zapisy umowne i politykę zero tolerancji wobec celowania w dziennikarzy czy opozycję. W systemach sprzedawanych poza USA jest też blokada na numery z prefiksem +1 (należącym do północnoamerykańskiego planu numeracyjnego NANP, który obejmuje też Kanadę i część państw karaibskich), którą amerykańskie organy mogą wyłączyć na podstawie nakazu. Boyd nie wyjaśnił szczegółów tego ograniczenia.
A co gdyby klient korzystał z narzędzia na własnej infrastrukturze, ale prowadził inwigilację na rzecz innego, niezatwierdzonego państwa? Boyd przekonuje, że firma by to wychwyciła. Mówi, że większość klientów ma podobne doświadczenie zawodowe w wywiadzie, wojsku lub organach ścigania jak pracownicy REDLattice i Paragonu, a firmy utrzymują z nimi bliskie relacje. Dzięki temu ich przedstawiciele mieliby swego rodzaju "szósty zmysł", gdyby w zachowaniu klienta pojawiło się coś "podejrzanego".
Problem w tym, że bez możliwości technicznego wglądu i bez kill switcha cała ta kontrola opiera się na zaufaniu i na tym, że ktoś z zewnątrz (Citizen Lab, WhatsApp) coś wykryje. A firmy tego typu wydają grube miliony na to, żeby ich narzędzia były trudne do wykrycia. Scott-Railton mówi wprost, że wykrywają tylko ułamek infekcji. Senator Ron Wyden skomentował, że łatwo twierdzić, że narzędzie nie jest nadużywane, jeśli robi się wszystko, żeby nie wiedzieć, jak klienci go używają.
W tle pozostają także pieniądze i amerykańskie kontrakty. Homeland Security Investigations, jednostka ICE, podpisała w 2024 roku z Paragonem umowę wartą 2 miliony dolarów. Administracja Bidena wstrzymała jej realizację, powołując się na konieczność sprawdzenia zgodności z przepisami ograniczającymi rządowe wykorzystanie komercyjnego spyware'u. W sierpniu 2025 roku, już za administracji Trumpa, nakaz wstrzymania cofnięto. Kontrakt został później formalnie zamknięty, choć sam ten fakt nie przesądza o tym, czy zakupiona technologia była dalej wykorzystywana.
Równolegle REDLattice przygotowuje wejście na amerykańską giełdę poprzez połączenie ze spółką typu SPAC - Bold Eagle Acquisition Corp. Ogłoszona we wrześniu 2026 roku transakcja zakłada wycenę przedsiębiorstwa przed połączeniem na 1,25 miliarda dolarów. Trudno więc mówić o niszowej firmie działającej gdzieś na obrzeżach rynku cyberbezpieczeństwa - mamy do czynienia z przedsiębiorstwem, którego narzędzia wywiadowcze, kontrakty rządowe i potencjał finansowy mają znaczenie daleko wykraczające poza branżę IT.
Boyd mówi, że potrzebna jest szersza dyskusja o tym, jak odpowiedzialnie prowadzić taki biznes w amerykańskiej firmie. John Ayers z REDLattice pisał, że nie zależy im na przychylnym artykule.
Paragon przez lata sprzedawał nie tylko oprogramowanie szpiegowskie, ale również opowieść o odpowiedzialności, kontroli i wyższych standardach etycznych. Tymczasem z wywiadu z jego własnym dyrektorem generalnym wyłania się model, w którym producent nie potrafi samodzielnie ustalić, kogo szpiegują jego klienci, nie wymaga obowiązkowego rejestrowania wszystkich operacji i nie dysponuje natychmiastowym mechanizmem odcięcia dostępu do systemu. Pozostają umowy, weryfikacja klientów, aktualizacje, zaufanie i jak się okazuje - nawet ten "szósty zmysł". Trudno o bardziej osobliwy model kontroli w branży, która zarabia na wykorzystywaniu najbardziej zaawansowanych metod przełamywania zabezpieczeń. Bo jeśli producent nie wie, jak wykorzystywane jest jego narzędzie, to skąd właściwie bierze pewność, że nie jest nadużywane?
Artykuł jest oparty na wywiadzie Kim Zetter dla WIRED, raportach Citizen Lab, ustaleniach WIRED Italia oraz publicznych dokumentach dotyczących kontraktu Paragon–ICE i planowanej transakcji REDLattice.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)