OccupySaaS: zwolnieni programiści z pomocą AI klonują Auth0 i Salesforce.
Hasło "zwolnili nas, więc odbudujemy ich SaaS" to manifest nowego ruchu OccupySaaS. Programiści, którzy przedstawiają się jako zwolnieni z pracy, z pomocą agentów AI i wyłącznie publicznej dokumentacji budują otwartoźródłowe zamienniki Auth0 i Salesforce-a, które mają działać bez zmian w kodzie aplikacji. Sprawdzamy, jak wygląda metoda clean room w epoce AI, co naprawdę potrafią dziś ZeroAuthy i SalesCompel, czy to wszystko jest legalne i ile kosztuje "darmowe" oprogramowanie, gdy trzeba je utrzymać.
WSTĘP: Zwolnili nas, więc odbudujemy ich SaaS
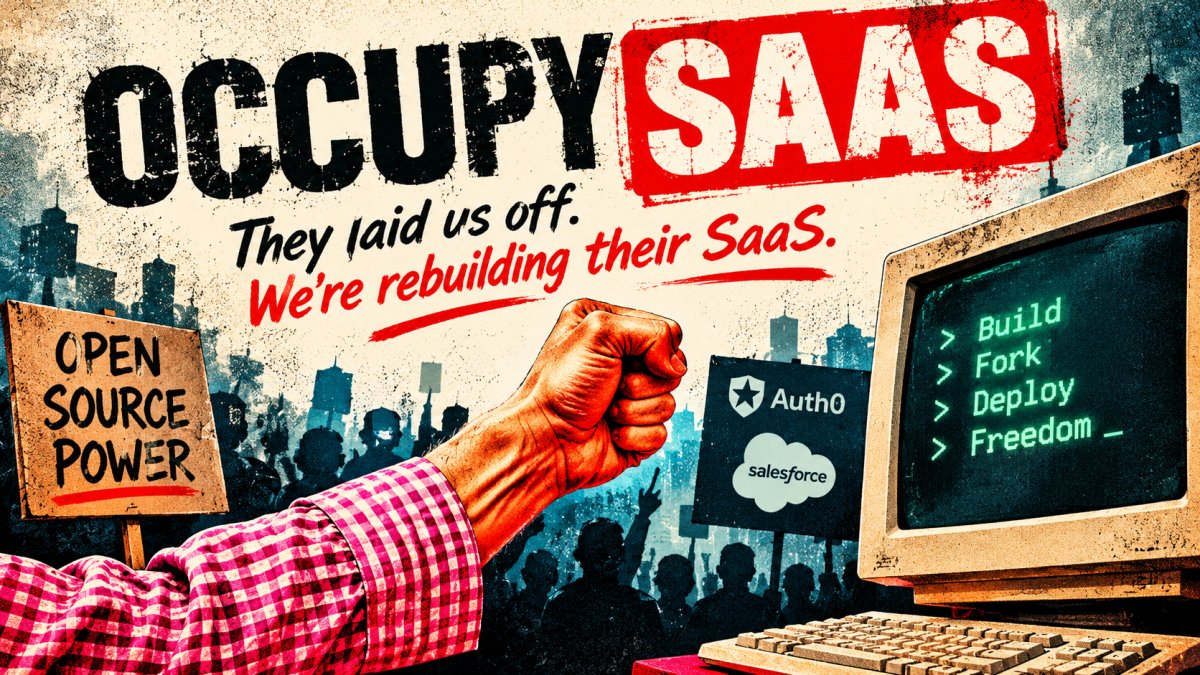
W połowie października 2026 roku w sieci pojawił się OccupySaaS - inicjatywa, która nazywa się "ruchem protestu zapisanym w kodzie". Jej twórcy przedstawiają się jako zwolnieni z pracy programiści, którzy z pomocą agentów AI i wyłącznie publicznej dokumentacji budują otwartoźródłowe, "drop-in" zamienniki popularnych usług SaaS. Na pierwszy ogień poszły dwa giganty: Auth0 (uwierzytelnianie) i Salesforce (CRM).
Hasło projektu nie zostawia wątpliwości co do tonu: "They laid us off. We’re rebuilding their SaaS." Nazwa i retoryka nawiązują do Occupy Wall Street z 2011 roku, tyle że namioty zastąpiono terminalami, a transparenty - repozytoriami na GitHubie.
Brzmi jak manifest, ale za manifestem stoi publiczny kod, szczegółowa polityka clean room i - co rzadkie w takich inicjatywach - uczciwie opisana lista tego, czego jeszcze nie ma. Sprawdzamy, co faktycznie działa, jak wygląda metoda "czystego pokoju" w epoce AI, gdzie kończy się prawo, a gdzie zaczynają koszty, o których manifesty zwykle milczą.
ROZDZIAŁ I: Ruch protestu z pull requestami
Strona projektu wprost odwołuje się do Occupy Wall Street, które 17 września 2011 roku rozbiło obóz w nowojorskim Zuccotti Park pod hasłem "1% kontra 99%", bez liderów i z decyzjami podejmowanymi na otwartych zgromadzeniach. OccupySaaS deklaruje ten sam model: kolejne "cele" wybiera publicznie społeczność, a każdy może zgłosić propozycję przez issue na GitHubie.
Argumentacja opiera się na trzech zarzutach wobec modelu SaaS:
- Licencjonowanie "per seat" jako podatek od wzrostu - każdy nowy pracownik, stażysta czy kontraktor to kolejna pozycja na fakturze.
- Vendor lock-in - zamknięte API, utrudniony eksport danych i niespodziewane podwyżki cen trzymają klientów w miejscu.
- Ironia zwolnień - według twórców setki tysięcy inżynierów straciło pracę, podczas gdy platformy, które budowali, dalej rosną.
Mapa "okupacji" obejmuje dziś dwie zajęte kategorie - tożsamość (ZeroAuthy) i CRM (SalesCompel) - oraz pięć proponowanych: bazy wiedzy i wiki, systemy zgłoszeń, feature flagi, observability i obsługę klienta.
Zastrzeżenie redakcyjne. Narracja o zwolnionych programistach to autoprezentacja projektu. The Daily Diff, który szczegółowo przeanalizował repozytoria, zaznacza, że nie zweryfikował historii zatrudnienia kontrybutorów. My również tego nie zrobiliśmy.
ROZDZIAŁ II: Metoda - clean room w epoce agentów AI
Inżynieria "czystego pokoju" (clean-room design) to stara technika budowania kompatybilnego oprogramowania bez kopiowania cudzego kodu. Jeden zespół opisuje, jak coś ma się zachowywać, drugi - który nigdy nie widział oryginalnej implementacji - pisze kod wyłącznie na podstawie tej specyfikacji. OccupySaaS przenosi ten model w realia agentów AI w pięciu krokach:
- Odczyt publicznego zapisu - publiczne API, otwarte standardy i zachowanie SDK zamieniane są w pisemną specyfikację.
- Zapora (firewall) - autorzy specyfikacji i implementatorzy są rozdzieleni; każde repozytorium ma politykę
CLEAN_ROOM.md, a pochodzenie każdego elementu jest rejestrowane. - Odbudowa z AI - agenci implementują wyłącznie na podstawie specyfikacji: najpierw kontrakty (
openapi.yaml), potem kod, potem testy. Każde scalenie przegląda człowiek. - Dowód kompatybilności - "laboratorium kompatybilności" uruchamia publiczne SDK producentów przeciwko serwerowi OccupySaaS. Jeśli istniejący kod klienta nie działa bez zmian, praca nie jest skończona.
- Wydanie - Apache-2.0, self-hosting, wymienny backend danych, bez telemetrii i bez licznika stanowisk.
| Dozwolone źródła | Zawsze zakazane |
|---|---|
| Publiczna dokumentacja i referencje API | Wyciekły lub zastrzeżony kod źródłowy |
| Otwarte standardy i RFC (OAuth 2.0, OIDC, REST) | Dekompilacja binariów |
| Zachowanie publicznych SDK | Poufne informacje od byłych pracodawców |
| Wyniki testów czarnej skrzynki | Kopiowanie elementów UI i znaków towarowych |
CLEAN_ROOM.md pod lupą
Polityka ZeroAuthy jest znacznie bardziej szczegółowa, niż sugeruje marketing - i ciekawsza. Kilka najważniejszych mechanizmów:
- Rozdzielenie ról także dla AI. "Obserwator", który wysyła zapytania do prawdziwego Auth0, i "implementator", który pisze kod, to różne osoby - albo różne sesje agenta. Jedna sesja nie może robić obu rzeczy dla tego samego obszaru.
- Obserwacja tylko na własnym tenancie. Opiekun projektu dopuścił (16 października 2026) testowanie udokumentowanych endpointów Authentication i Management API wyłącznie na należącym do niego tenancie Auth0, zwykłymi poświadczeniami. Zakazane są cudze tenanty, nieudokumentowane endpointy oraz testy obciążeniowe i fuzzing.
- Notatki, nie kopie. Z obserwacji wolno zapisać kody statusu, nazwy i typy pól, wartości domyślne, reguły walidacji czy paginację - własnymi słowami. Bez dosłownych komunikatów błędów, poświadczeń, identyfikatorów tenantów i danych osobowych.
- Proweniencja w kontrakcie API. Każda operacja w
api/*.yamlma rozszerzeniex-sourcewskazujące publiczne źródło - łącznie z repozytorium, plikiem i commitem, jeśli inspiracją był otwartoźródłowy kod SDK. Luki w dokumentacji rozstrzyga się według semantyki RFC/OpenID i zapisuje wdocs/compat/decisions.md. - SDK jako źródło, ale z weryfikacją. Wolno czytać kod otwartoźródłowych SDK Auth0 (MIT, Apache-2.0), ale zachowanie odkryte tylko w kodzie SDK - np. nieudokumentowany parametr - musi zostać potwierdzone w dokumentacji lub testem na własnym tenancie, zanim trafi do implementacji.
- Atest kontrybutora. Otwarcie pull requesta oznacza potwierdzenie, że wkład powstał zgodnie z polityką; szablon PR zawiera checklistę.
Najciekawsze jest to, co polityka mówi o ryzyku. Dokument otwarcie przyznaje, że warunki korzystania z usług Auth0/Okta mogą ograniczać inżynierię wsteczną lub konkurencyjne wykorzystanie usługi - i że opiekun projektu przeanalizował to i zaakceptował ryzyko obserwacji API. Rzadko który projekt pisze to tak wprost.
ROZDZIAŁ III: ZeroAuthy - Auth0 z jednego pliku binarnego
ZeroAuthy to samodzielnie hostowany serwer tożsamości napisany w Go, który "mówi" protokołem Auth0 Authentication API. Idea jest prosta: wskazujesz istniejącemu SDK Auth0 domenę tenanta ZeroAuthy i aplikacja działa bez zmian w kodzie.
Według strony projektu i dokumentacji zaimplementowano m.in.:
- OIDC discovery, JWKS i obsługę wielu tenantów przez domeny,
- hostowany ekran logowania i przepływ authorization code z PKCE,
client_credentials, rotujące refresh tokeny, unieważnianie tokenów i wylogowanie,- magazyn danych w SQLite, PostgreSQL lub MySQL oraz pluginy przez gRPC.
# build & run (za stroną projektu)
$ go build -o bin/zeroauthy ./cmd/zeroauthy
$ ./bin/zeroauthy serve --config config.yaml
$ curl https://localhost:8443/.well-known/openid-configuration
Kompatybilność potwierdzają testy z oficjalnymi bibliotekami auth0-spa-js, auth0-react i nextjs-auth0. Macierz kompatybilności podaje dokładne wersje klientów i oddziela testy z klientem od testów samego serwera.
Certyfikacja OpenID - co znaczy, a co nie
Najmocniejszym dowodem dojrzałości jest wpis na liście OpenID Foundation: konkretny commit ZeroAuthy (38b4229) figuruje tam dla trzech profili dostawcy OpenID - Basic OP, Config OP i Form Post OP. To jednak samocertyfikacja, czyli formalna deklaracja zgodności poparta wynikami testów, a nie audyt bezpieczeństwa ani dowód pełnej zgodności z Auth0.
Perspektywa bezpieczeństwa. Serwer tożsamości to najcenniejszy cel w infrastrukturze: kto go przejmie, loguje się wszędzie. Roadmapa ZeroAuthy sama przesuwa uwierzytelnianie wieloskładnikowe (MFA) i "przegląd utwardzenia operacyjnego" na później. Dopóki ich nie ma, wdrożenie produkcyjne wymagałoby własnego pentestu, monitoringu i planu reagowania na incydenty - a rotacja kluczy podpisujących JWKS czy ochrona przed atakami na logowanie stają się Twoim problemem, nie dostawcy.
ROZDZIAŁ IV: SalesCompel - Salesforce w wersji wczesnej
SalesCompel to klon Salesforce’a z rdzeniem w Go i PostgreSQL, izolacją tenantów, edytorem rekordów we Vue i laboratorium kompatybilności sprawdzającym zachowanie względem publicznego kontraktu API Salesforce’a. Zakres jest jednak wyraźnie skromniejszy niż w przypadku ZeroAuthy:
- trwałe operacje CRUD na obiektach Account i Contact,
- opis obiektów (
describe) i ograniczone zapytania, - upsert po identyfikatorze zewnętrznym i uwierzytelnianie tokenem bearer,
- kontrakt REST w OpenAPI 3.2 i offline’owe laboratorium testowe.
# laboratorium kompatybilności (za stroną projektu)
$ npm ci --prefix compat/clients/node --ignore-scripts
$ npm --prefix compat/clients/node run check
Warto zwrócić uwagę na dwa szczegóły, które łatwo przeoczyć na zrzutach ekranu:
- Dwa różne "SalesCompele". Atrakcyjny interfejs we Vue to osobny prototyp eksploracyjny, który działa na danych syntetycznych i trzyma zmiany w pamięci, bez wywołań backendu. Dane trwale zapisuje dopiero backend w Go.
- Unieważnianie tokenów ręcznie, w bazie. Według przewodnika implementacji, żeby odebrać dostęp tokenowi, uprawniony operator bazy danych usuwa wiersz z jego skrótem (digest). Pełny cykl życia tokenów i publiczne logowanie są w planach. To dobry przykład tego, ile odpowiedzialności przechodzi na firmę, która hostuje zamiennik samodzielnie.
Roadmapa przyznaje, że żaden pełny kamień milowy nie przeszedł jeszcze formalnej bramki wyjścia, a do certyfikacji produkcyjnej daleko - pozostała praca to setki ograniczonych pakietów zadań.
| Projekt | Kategoria | Stan |
|---|---|---|
| ZeroAuthy | Tożsamość (Auth0) | Wczesny; samocertyfikacja OpenID dla 3 profili; brak MFA |
| SalesCompel | CRM (Salesforce) | Wczesny; ok. 260 gwiazdek na GitHubie; Account/Contact |
| Twenty CRM | CRM (otwartoźródłowy) | Dojrzały; ok. 44 tys. gwiazdek już w kwietniu 2026 |
| Keycloak, Authentik, Zitadel, Ory | Tożsamość (otwartoźródłowe) | Dojrzałe, od lat w produkcji - ale bez kompatybilności "drop-in" z API Auth0 |
To porównanie dobrze pokazuje niszę OccupySaaS. Otwartoźródłowe serwery tożsamości i CRM-y istnieją od dawna. Nowością jest obietnica kompatybilności na poziomie API - możliwości podmiany backendu bez przepisywania aplikacji, która już rozmawia z Auth0 czy Salesforce’em.
ROZDZIAŁ V: Czy to w ogóle legalne?
Sam projekt odpowiada ostrożnie: reimplementacja w czystym pokoju to od dawna uznana metoda tworzenia kompatybilnego oprogramowania, a współpraca z API to nie to samo co kopiowanie produktu. Jednocześnie zaznacza, że jego strona nie jest poradą prawną, a firmy wdrażające projekty powinny skonsultować się z własnymi prawnikami. Kilka punktów odniesienia (opisanych na podstawie naszej wiedzy, nie analizy prawnej):
- Precedens historyczny. Clean room ma długą tradycję - klasycznym przykładem jest odtworzenie BIOS-u IBM PC w latach 80., które otworzyło rynek klonów PC.
- USA. W sprawie Google v. Oracle (2021) Sąd Najwyższy uznał, że ponowne wykorzystanie deklaracji API Javy w Androidzie mieściło się w dozwolonym użytku (fair use). Wyrok dotyczył konkretnego stanu faktycznego, ale jest istotnym punktem odniesienia dla reimplementacji API.
- UE. Trybunał Sprawiedliwości UE w sprawie SAS Institute v. World Programming (2012) orzekł, że funkcjonalność programu, język programowania i formaty plików danych nie są chronione prawem autorskim jako takie. Dyrektywa 2009/24/WE dopuszcza ponadto w określonych warunkach dekompilację w celu interoperacyjności - choć OccupySaaS z tej furtki świadomie nie korzysta.
Główne ryzyko nie leży w prawie autorskim, tylko w umowach. Warunki korzystania z usług SaaS mogą zakazywać inżynierii wstecznej czy wykorzystania usługi do budowy konkurencyjnego produktu - a obserwacja API na własnym tenancie Auth0 to właśnie korzystanie z usługi na jej warunkach. Polityka ZeroAuthy to ryzyko nazywa i akceptuje. Dochodzą znaki towarowe: projekt używa nazw Auth0 i Salesforce wyłącznie w formie opisowej ("kompatybilny z…"), co jest standardową praktyką.
ROZDZIAŁ VI: Darmowe jak szczeniak - koszty, o których milczą manifesty
W środowisku open source od lat krąży powiedzenie, że darmowe oprogramowanie jest darmowe jak szczeniak: nie płacisz przy odbiorze, ale potem trzeba je karmić, szczepić i wyprowadzać - codziennie, latami. Licencja Apache-2.0 zdejmuje opłatę licencyjną, ale nie zdejmuje kosztów infrastruktury, aktualizacji, kopii zapasowych, dyżurów ani migracji.
W dyskusji na Hacker News jeden z komentujących trafnie zauważył, że klienci SaaS kupują nie tylko funkcje, ale też backupy i aktualizacje bezpieczeństwa. Ktoś nadal musi odebrać telefon w środku nocy.
| Źródło | Wniosek |
|---|---|
| Tidelift, raport opiekunów open source (2023) | 60% opiekunów nadal nie otrzymuje wynagrodzenia za swoją pracę; opłacani częściej wdrażają praktyki bezpieczeństwa |
| OpenUK (badanie 243 organizacji) | 44% wskazuje koszt utrzymania jako kluczowe wyzwanie open source |
| Robert Haas, PostgreSQL (21.10.2026) | Wykrywanie błędów wspierane przez AI zaczęło wyprzedzać możliwości ludzkiego przeglądu kodu |
Ostatni punkt jest szczególnie istotny dla OccupySaaS. AI drastycznie obniża koszt napisania kodu, ale nie koszt jego przejrzenia, zrozumienia i utrzymania. Projekt, w którym agenci produkują kod szybciej, niż ludzie są w stanie go recenzować, przenosi wąskie gardło z klawiatury na code review - a w serwerze tożsamości każdy niezrecenzowany fragment to potencjalna luka.
The Daily Diff podsumował swoją analizę werdyktem "NEEDS REVIEW": warto testować obsługiwane fragmenty, bo kompatybilny otwarty serwer daje opcję wyjścia, ale przejście na produkcję wymaga dowodów z migracji i jasno przypisanej odpowiedzialności operacyjnej.
ROZDZIAŁ VII: Co z tego mają firmy
Nawet jeśli nikt jutro nie wyłączy Salesforce’a, OccupySaaS już dziś ma realną wartość - jako opcja wyjścia. Działający, kompatybilny zamiennik zmienia pozycję negocjacyjną klienta wobec dostawcy, nawet jeśli nigdy nie trafi na produkcję. Praktyczne zalecenia:
- Testuj obsługiwany wycinek na prawdziwych przepływach, uprawnieniach i scenariuszach odtwarzania - nie na demo.
- Wyznacz właściciela usługi przed wdrożeniem: kto robi backupy, kto aktualizuje, kto reaguje na incydenty.
- Zrób próbę migracji - dane, pola niestandardowe i integracje to osobny projekt, którego kompatybilne API nie rozwiązuje.
- W przypadku tożsamości: czekaj na MFA i utwardzenie albo przeprowadź niezależny audyt bezpieczeństwa.
- Skonsultuj umowy z dostawcą SaaS, zanim zaczniesz porównywać zachowanie jego API ze zamiennikiem.
| Scenariusz | Ocena |
|---|---|
| Środowiska deweloperskie i testowe zamiast płatnych tenantów | Sensowne już dziś |
| Argument w negocjacjach cenowych z dostawcą | Sensowne już dziś |
| Wewnętrzne narzędzia o niskim ryzyku | Do rozważenia po testach |
| Produkcyjne logowanie klientów | Nie przed MFA, utwardzeniem i audytem |
| Pełna migracja z Salesforce’a | Na razie poza zasięgiem projektu |
EPILOG: Lamborghini z instrukcji obsługi
Na koniec pozwólmy sobie na chwilę w stylu pewnego brytyjskiego dziennikarza motoryzacyjnego, który zawsze miał zdanie, rzadko wątpliwości i nigdy hamulców.
Salesforce kosztuje sto dolarów miesięcznie za handlowca. Firma ze stu handlowcami płaci więc rocznie sto dwadzieścia tysięcy dolarów - mniej więcej tyle, co za przyzwoite używane Ferrari. Z tą różnicą, że Ferrari po roku nadal stoi w garażu, a licencje znikają szybciej niż tylne opony w Top Gearze. Nic dziwnego, że ktoś w końcu powiedział: "dość - zbudujemy własne".
I tu dochodzimy do sedna. Klonowanie Salesforce’a z pomocą AI na podstawie publicznej dokumentacji to jak budowanie Lamborghini z instrukcji obsługi. Na zdjęciach wygląda identycznie. Drzwi otwierają się do góry. Silnik brzmi bajecznie. A potem okazuje się, że w instrukcji nie było rozdziału o tym, kto zmienia olej o trzeciej w nocy, gdy zapali się kontrolka, a jedyny mechanik akurat jest na konferencji. Moc? Nieograniczona. Stabilność? Mniej więcej jak w Reliancie Robinie, którego Clarkson wywracał na każdym zakręcie: koła są, ale na łukach liczy się głównie wiara.
Główne źródła
-
OccupySaaS, strona projektu - https://occupysaas.com/
-
OccupySaaS, ZeroAuthy - CLEAN_ROOM.md - https://github.com/occupysaas/zeroauthy/blob/5d1c30c1ac7c90d88307c1958af7d7fd20ef0d54/CLEAN_ROOM.md
-
OccupySaaS, repozytorium ZeroAuthy - https://github.com/occupysaas/zeroauthy
-
OccupySaaS, repozytorium SalesCompel - https://github.com/occupysaas/salescompel
-
The Daily Diff, "OccupySaaS: what the open-source Salesforce and Auth0 replacements implement", 3 listopada 2026 - https://thedailydiff.dev/video/2026-11-02-occupysaas-rebuild/
-
Cybernews, "OccupySaaS: laid-off engineers use AI to build open-source alternatives to everything", listopad 2026 - https://cybernews.com/ai-news/occupysaas-open-source/
-
Tom’s Hardware, "Disgruntled software developers start ambitious open-source revolt…", listopad 2026 - https://www.tomshardware.com/software/applications/disgruntled-software-developers-start-ambitious-open-source-revolt-using-ai-to-clone-common-services-occupysaas-ai-powered-project-wants-to-kick-auth0-salesforce-and-other-pricy-service-as-software-to-the-curb
-
OpenID Foundation, lista certyfikowanych dostawców OpenID - https://openid.net/certification/certified-openid-providers-profiles/
-
Robert Haas / Neon, "Postgres 19 is late, and it’s AI’s fault", 21 października 2026 - https://neon.com/blog/postgres-19-is-late-and-its-ais-fault
-
Tidelift, raport opiekunów open source 2023 (omówienie TFiR) - https://tfir.io/tidelift-study-reveals-that-60-of-maintainers-still-dont-get-paid-for-their-work/
-
Computer Weekly, State of open source (badanie OpenUK) - https://www.computerweekly.com/podcast/State-of-open-source-Computer-Weekly-Downtime-Upload-podcast
-
Hacker News, dyskusja o OccupySaaS, 2 listopada 2026 - https://news.ycombinator.com/item?id=50331402
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)