Milion złotych i papuga z Władysławowa. Narodowe bug bounty, czyli jak kupić statystykę zamiast bezpieczeństwa
Ministerstwo Cyfryzacji, NASK i CERT Polska uruchomiły narodowy program bug bounty: milion złotych w puli i maksymalnie 20 tysięcy za jedną lukę. Kilka godzin później BIP Władysławowa padł pod ruchem uczestników, a CERT zaczął tonąć w zgłoszeniach wygenerowanych przez AI. Sprawdzamy, dlaczego przy takich stawkach program przyciągnie głównie XSS-y, a naprawdę groźne podatności trafią tam, gdzie płaci się sto razy więcej. Do tego proponujemy, co trzeba zmienić, żeby to miało sens.
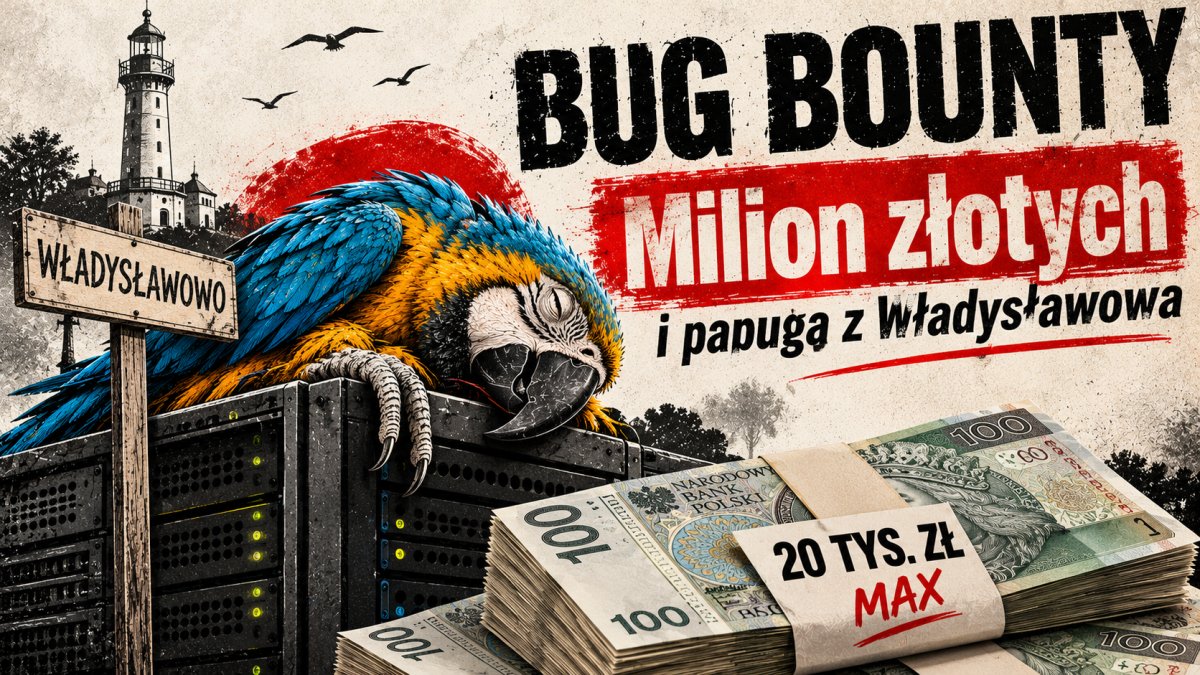
WSTĘP: Milion złotych i papuga z Władysławowa
3 listopada 2026 roku Ministerstwo Cyfryzacji, NASK i CERT Polska ogłosiły narodowy program bug bounty. Pula nagród: milion złotych. Maksymalna nagroda za jedną podatność: 20 tysięcy złotych. Cele na start: portal gov.pl, komunikator mSzyfr, serwisy NASK i CERT Polska oraz - z niewyjaśnionych bliżej powodów - gmina Władysławowo.
Kilka godzin później Biuletyn Informacji Publicznej Władysławowa przestał działać, bo nie wytrzymał ruchu wygenerowanego przez uczestników programu. Po dziesięciu godzinach CERT Polska miał na koncie około 200 zgłoszeń, ponad 800 użytkowników i - jak przyznał sam szef zespołu - bardzo dużo zgłoszeń wygenerowanych przez AI bez żadnej weryfikacji.
Zanim ktoś zarzuci nam malkontenctwo - sam pomysł jest dobry, a ludzie z CERT Polska, którzy przepchnęli go przez biurokratyczne młyny, zasługują na szacunek. Problem nie leży w intencjach, tylko w arytmetyce. A arytmetyka, jak wiadomo, nie ma poczucia humoru. My mamy.
ROZDZIAŁ I: Co właściwie ogłoszono
Według komunikatu NASK Polska jest "jednym z pierwszych państw na świecie", które uruchamia własną platformę bug bounty dla serwisów publicznych. Kluczowe słowo to własną: zamiast korzystać z HackerOne czy Bugcrowd, CERT Polska zbudował platformę hack.cert.pl, a cały proces obsługi zgłoszeń odbywa się w jego wewnętrznej infrastrukturze. Szef CERT Polska Marcin Dudek tłumaczył to chęcią pełnej kontroli nad wiedzą o podatnościach systemów państwowych.
| Element | Jak to wygląda |
|---|---|
| Cele na start | gov.pl, mSzyfr, serwisy NASK, serwisy CERT Polska, gmina Władysławowo |
| Kto może wziąć udział | Osoba pełnoletnia z numerem PESEL, polską rezydencją podatkową i polskim rachunkiem bankowym |
| Logowanie | Przez login.gov.pl (Krajowy Węzeł Identyfikacji Elektronicznej / Profil Zaufany) |
| Nagrody | Od kilkuset zł do 20 tys. zł "na rękę", zależnie od krytyczności (CVSS 4.0) |
| Forma prawna | Cykliczne konkursy - organizator od razu odprowadza podatek |
| Wypłata | Po potwierdzeniu przez CERT Polska i wdrożeniu poprawki |
| Zgłoszenia "informacyjne" | Bez nagrody |
| Narzędzia automatyczne | Dozwolone, ale maksymalnie 5 zapytań na sekundę |
| Kary | Trzy błędne zgłoszenia (niepotwierdzone, spoza zakresu) grożą blokadą konta |
| Plany | Kolejne instytucje, rankingi badaczy i system odznak |
W przypadku serwisów CERT Polska regulamin wymienia 20 konkretnych kategorii punktowanych podatności. Dyrektor NASK Radosław Nielek zapowiedział, że jeśli model się sprawdzi, program obejmie kolejne jednostki administracji samorządowej i centralnej.
ROZDZIAŁ II: Ta papuga nie jest martwa. Ona odpoczywa
Miłośnicy Monty Pythona pamiętają skecz, w którym John Cleese próbuje zwrócić sprzedawcy martwą papugę, a ten uparcie twierdzi, że ptak tylko odpoczywa, tęskni za fiordami albo jest "oszołomiony". BIP gminy Władysławowo odegrał tę rolę z zaangażowaniem godnym BAFTY.
Kilka godzin po starcie programu na stronie pojawił się komunikat techniczny: serwis został tymczasowo wyłączony z uwagi na nadmierne obciążenie ruchem sieciowym związanym z programem bug bounty i nie bierze już udziału w programie. Pozostałe witryny gminy zostały w konkursie.
Proste mnożenie, którego najwyraźniej nikt nie zrobił: regulamin dopuszcza 5 zapytań na sekundę na badacza. Po dziesięciu godzinach platforma miała ponad 800 użytkowników. 800 × 5 = 4000 zapytań na sekundę jako teoretyczny sufit - i to wszystko zgodnie z regulaminem. Nie potrzeba do tego botnetu. Wystarczy entuzjazm i Burp Suite.
W sieci szybko pojawiły się żarty, że to pierwszy w historii DDoS z certyfikatem zgodności z regulaminem, a ktoś pod wpisem CERT Polska zapytał, gdzie może odebrać nagrodę za "podatność DDoS" na innym gminnym serwisie. Kto zna branżę, wie, że ataki odmowy usługi są w programach bug bounty niemal zawsze wyłączone z zakresu. W tym przypadku wyłączył się sam cel.
Żarty żartami, ale wniosek jest poważny: zanim zaprosi się kilkaset osób z narzędziami do skanowania, trzeba sprawdzić, czy serwer wytrzyma choćby ich wejście do pokoju. Planowanie pojemności to nie jest egzotyczna dyscyplina. To pierwsza strona podręcznika.
ROZDZIAŁ III: Ekonomia - 20 tysięcy złotych kontra rynek
Tu dochodzimy do sedna. Pula miliona złotych i maksymalna nagroda rzędu 20 tysięcy złotych za potwierdzoną lukę w systemach administracji publicznej sytuują ten program bliżej działań komunikacyjnych niż mechanizmu zdolnego realnie przyciągnąć wartościowe zgłoszenia wysokiego ryzyka.
Gdyby Jeremy Clarkson miał to skomentować, powiedziałby pewnie, że to jak ogłosić Grand Prix Monako i jako nagrodę główną wystawić karnet na myjnię. Ładny gest, ale żaden kierowca Formuły 1 nie przyjedzie dla niego z Maranello.
Ile kosztuje podatność gdzie indziej
| Program lub rynek | Maksymalna stawka |
|---|---|
| hack.cert.pl (2026) | 20 tys. zł, czyli ok. 4,5-5 tys. euro |
| Singapur, GovTech - rządowy bug bounty (2021) | do 5 tys. USD |
| Singapur, GovTech - Vulnerability Rewards Programme (2021) | do 150 tys. USD za zgłoszenia naprawdę "wyjątkowe" |
| Crowdfense - exploit Chrome (2024) | do 3 mln USD |
| Crowdfense - zero-click iOS (2024) | 5-7 mln USD |
Na rynku szarym i czarnym ceny exploitów umożliwiających zdalne wykonanie kodu, eskalację uprawnień czy trwały dostęp do infrastruktury są o rzędy wielkości wyższe niż w programach bug bounty. Za funkcjonalny zero-day lub 1-day o wysokim wpływie na systemy publiczne nabywcy - zwłaszcza ci z budżetami wywiadowczymi - są w stanie zapłacić kwoty liczone w dziesiątkach, a niekiedy setkach tysięcy euro, zależnie od zasięgu, stabilności i możliwości utrzymania dostępu. To szacunki rynkowe, nie cennik: transakcje tego typu z natury nie są jawne.
Ta różnica nie wynika z "etycznego" charakteru programu, lecz z prostego rachunku ekonomicznego. Badacz dysponujący krytyczną podatnością, której pełne wykorzystanie generuje wartość operacyjną lub informacyjną, ma silną motywację, by monetyzować ją poza kanałem o sztywnych, niskich stawkach i rozbudowanej weryfikacji. Dla profesjonalistów i grup działających na granicy prawa różnica między 5 tysiącami euro a jej wielokrotnością to nie kwestia ideologii, tylko racjonalnej alokacji czasu i ryzyka.
Gdzie ten rachunek jest najbardziej bolesny: komunikator mSzyfr. Bezpieczne komunikatory to kategoria, za którą brokerzy exploitów płacą najwięcej, a narzędzie używane w administracji państwowej jest z natury interesujące dla obcych służb. Za lukę, która pozwalałaby czytać korespondencję urzędników, ktoś na pewno zapłaci więcej niż 20 tysięcy złotych. I nie będzie to CERT Polska.
ROZDZIAŁ IV: Kto przyjdzie na tę imprezę?
Skoro stawki są takie, jakie są, łatwo przewidzieć strukturę zgłoszeń. Program najprawdopodobniej przyciągnie przede wszystkim błędy o niskiej i średniej krytyczności: XSS, błędy konfiguracyjne, problemy z uwierzytelnianiem o ograniczonym wpływie. Luki o potencjale strategicznym - czyli dokładnie te, które CERT i NASK deklaratywnie chciałyby wykryć "zanim zrobią to cyberprzestępcy" - pozostaną poza zasięgiem tej oferty.
Pierwsze 10 godzin: AI-slop i cierpliwość
Dane z pierwszego dnia potwierdzają tę diagnozę szybciej, niż ktokolwiek się spodziewał. Według wpisu Niebezpiecznika, opartego na informacjach od Marcina Dudka, po dziesięciu godzinach na platformie było około 200 zgłoszeń i ponad 800 użytkowników, ale także "bardzo dużo" zgłoszeń wygenerowanych przez AI bez weryfikacji. Przypomniano zasadę: trzy takie zgłoszenia z rzędu oznaczają bana. Szef CERT poprosił też o cierpliwość, bo analiza trwa, i o sprawdzenie, czy zgłaszaną podatność da się w ogóle odtworzyć.
To trochę jak otwarcie restauracji z gwiazdką Michelin i odkrycie, że połowa gości przyniosła własne kanapki z automatu. Zespół, który powinien analizować poważne zgłoszenia, spędza czas na odsiewaniu halucynacji modeli językowych.
Bramka z PESEL-em
Wymóg PESEL-u, polskiej rezydencji podatkowej, polskiego konta i logowania przez login.gov.pl ma sens z punktu widzenia podatków i ograniczania nadużyć. Ma jednak dwa skutki uboczne:
- Wyklucza diasporę. Polski badacz mieszkający w Berlinie, Londynie czy Dublinie, rozliczający podatki za granicą, nie dostanie nagrody - nawet jeśli zna polskie systemy lepiej niż ktokolwiek inny.
- Odstrasza tych, którzy cenią anonimowość. Część środowiska otwarcie pyta, czy imienne logowanie przy działaniach na granicy prawa karnego to dobry pomysł. Uzasadnione czy nie, takie obawy realnie zmniejszają pulę uczestników - a w programach bug bounty liczy się właśnie szerokość tej puli.
ROZDZIAŁ V: Adwokat diabła 😈
Uczciwość wymaga, żeby oddać głos drugiej stronie. A ma ona kilka mocnych argumentów:
- Stawki nie odbiegają od standardów rządowych. Pierwsze programy rządowe Singapuru płaciły maksymalnie kilka tysięcy dolarów, a ministerstwo obrony tego kraju w swoim pierwszym programie wypłaciło najwyższą nagrodę w wysokości 2 tys. USD. Polskie 20 tys. zł mieści się w tej samej lidze.
- Brokerzy nie kupują wszystkiego. Miliony dolarów płaci się za exploity na masowo używane oprogramowanie - iOS, Androida, Chrome. Za lukę w konkretnym portalu gminy rynek brokerski praktycznie nie istnieje, a analiza Trend Micro pokazuje, że nawet podatności urządzeń brzegowych wyceniane są znacznie niżej niż exploity na urządzenia końcowe.
- Czarny rynek to nie alternatywa, tylko przestępstwo. Sprzedaż exploita na system państwowy obcemu podmiotowi to w Polsce prosta droga do prokuratora. Porównywanie stawek ignoruje koszt w postaci kilku lat więzienia.
- Banalne błędy też są groźne. Wiele realnych incydentów zaczyna się od "nudnych" podatności: błędnej konfiguracji, wycieku danych przez IDOR, XSS w panelu administracyjnym. Jeśli program wyłapie setki takich błędów, już przyniesie wartość.
- Wartość nie leży tylko w pieniądzach. Program tworzy legalną ścieżkę zgłaszania błędów, buduje społeczność i uczy administrację obsługi zgłoszeń. Budżet może zostać zwiększony.
To wszystko prawda. Ale żaden z tych argumentów nie odpowiada na pytanie, które zadał sam NASK: jak znaleźć lukę, zanim zrobi to cyberprzestępca? Jeśli program jest projektowany pod XSS-y, nie należy go sprzedawać jako tarczy przeciwko aktorom państwowym.
ROZDZIAŁ VI: Co należałoby zrobić
Krytyka bez propozycji to zwykłe narzekanie, a na to szkoda klawiatury. Kilka zmian, które realnie poprawiłyby program:
- Kategoria "wyjątkowa" bez sufitu 20 tys. zł. Singapur zrobił to w 2021 roku, oferując do 150 tys. USD za zgłoszenia wyjątkowe. Dla łańcuchów exploitów i błędów w mSzyfrze stawki powinny być wyraźnie wyższe.
- Osobna ścieżka dla mSzyfra - z zaproszonymi zespołami i budżetem adekwatnym do wartości celu.
- Otwarcie na diasporę i zagranicę - przez weryfikację tożsamości alternatywną wobec PESEL-u i wypłaty na rachunki zagraniczne.
- Publiczne SLA i statystyki: czas pierwszej odpowiedzi, czas weryfikacji, czas wdrożenia poprawki, kwoty wypłat. Zaufanie badaczy buduje się liczbami, nie konferencjami prasowymi.
- Test obciążeniowy przed startem każdego nowego celu. I limit zapytań liczony dla całego programu, a nie tylko dla pojedynczego badacza.
- Filtr na AI-slop - wymóg działającego PoC już przy zgłoszeniu i szybka automatyczna weryfikacja reprodukowalności.
Bez znaczącego podniesienia stawek i jednoczesnego skrócenia ścieżki weryfikacji program pozostanie atrakcyjny głównie dla entuzjastów i mniej doświadczonych badaczy, a naprawdę wartościowe znaleziska będą dalej monetyzowane tam, gdzie cena lepiej odzwierciedla ich rzeczywistą wartość.
EPILOG: A teraz coś z zupełnie innej beczki
Gdyby John Cleese był ministrem cyfryzacji, ogłosiłby program bug bounty z kamienną twarzą, w meloniku, maszerując na konferencję prasową krokiem z Ministerstwa Głupich Kroków. Najpierw pokazałby milion złotych w walizce. Potem wyjąłby z niej 20 tysięcy, a resztę schował z powrotem "na później". Na koniec wskazałby na BIP Władysławowa i oznajmił, że serwer wcale nie leży, tylko kontempluje fiordy.
Jeremy Clarkson z kolei wziąłby tę walizkę, rzucił okiem do środka i zapytał, czy ktoś naprawdę wierzy, że za tę kwotę przyjedzie do Polski zawodowiec, który właśnie dostał ofertę z siedmioma zerami. Po czym dodałby: "Mocy. Potrzebujemy WIĘCEJ MOCY" - i miałby na myśli budżet.
Główne źródła
-
NASK, "NASK rzuca rękawicę. Milion złotych za znalezienie podatności", 3 listopada 2026 - https://www.nask.pl/aktualnosci/nask-rzuca-rekawice-milion-zlotych-za-znalezienie-podatnosci
-
CERT Polska, "CERT Polska uruchamia program bug bounty dla administracji publicznej", 3 listopada 2026 - https://cert.pl/posts/2026/11/bug-bounty/
-
Platforma hack.cert.pl - https://hack.cert.pl/
-
Niebezpiecznik, "Zhakuj te rządowe systemy, to jeszcze Ci za to zapłacą", 3 listopada 2026 - https://niebezpiecznik.pl/post/zhakuj-rzadowe-systemy-to-ci-zaplaca/
-
Informatyk Zakładowy, "Startuje rządowy program bug bounty", 3 listopada 2026 - https://informatykzakladowy.pl/startuje-rzadowy-program-bug-bounty/
-
Sekurak, "Rusza program hackowania systemów rządowych…", 3 listopada 2026 - https://sekurak.pl/rusza-program-hackowania-systemow-rzadowych-do-20-000zl-za-zgloszenie-podatnosci-1-000-000zl-w-puli-nagrod/
-
PulsGdańska, "Szukali dziur w zabezpieczeniach strony gminy Władysławowo - ich strona nie wytrzymała", 4 listopada 2026 - https://pulsgdanska.pl/wiadomosci-pomorze/szukali-dziur-w-zabezpieczeniach-strony-gminy-wladyslawowo-ich-strona-nie-wytrzymala-do-zgarniecia-jest-gruba-kasa/FBflKcCEhXrAtlbiRBRA
-
naTemat, "Rząd szuka do fuchy za 20 tys.", 3 listopada 2026 - https://natemat.pl/674170,rzad-szuka-do-fuchy-za-20-tys-kazdy-moze-sie-podjac-ale-latwo-nie-bedzie
-
wnp.pl, "Milion złotych czeka na etycznych hakerów", 3 listopada 2026 - https://www.wnp.pl/tech/milion-zlotych-czeka-na-etycznych-hakerow-tak-polska-chce-wzmocnic-swoje-cyberbezpieczenstwo,1115728.html
-
Ministerstwo Cyfryzacji, wpis w serwisie X - https://x.com/CYFRA_GOV_PL/status/2117884688433836123
-
The Daily Swig, "Singapore government launches bug bounty program for digital services" (VRP do 150 tys. USD) - https://portswigger.net/daily-swig/singapore-government-launches-bug-bounty-program-for-digital-services
-
HackerOne, wyniki programu MINDEF Bug Bounty (najwyższa nagroda 2 tys. USD) - https://www.hackerone.com/press-release/singapore-ministry-defence-concludes-successful-ethical-hacking-program
-
SC Media, "Crowdfense expands exploit acquisition program", kwiecień 2024 - https://prod.scmagazine.com/brief/crowdfense-expands-exploit-acquisition-program
-
Trend Micro, "How State-Sponsored Actors Exploit Your Perimeter" (PDF) - https://documents.trendmicro.com/assets/pdf/How_State-Sponsored_Actors_Exploit_Your_Perimeter.pdf
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)