Samsung Smart TV pod lupą hakera. Telewizor słucha, analizuje i raportuje?
Telewizor Samsung z 2025 roku, zaszyfrowany firmware, nieujawniona podatność umożliwiająca uzyskanie roota i usługi systemowe odpowiedzialne za przetwarzanie dźwięku. Badacz bezpieczeństwa znany jako @log4j opisał wyniki reverse engineeringu Tizena, wskazując między innymi mechanizmy rozpoznawania szczekania psa i płaczu dziecka, automatyczne rozpoznawanie treści oglądanych na ekranie oraz komunikację z infrastrukturą chmurową. Wkrótce później poinformował o zawieszeniu swojego konta w OpenAI z powodu oznaczonego jako "Cyber Abuse".
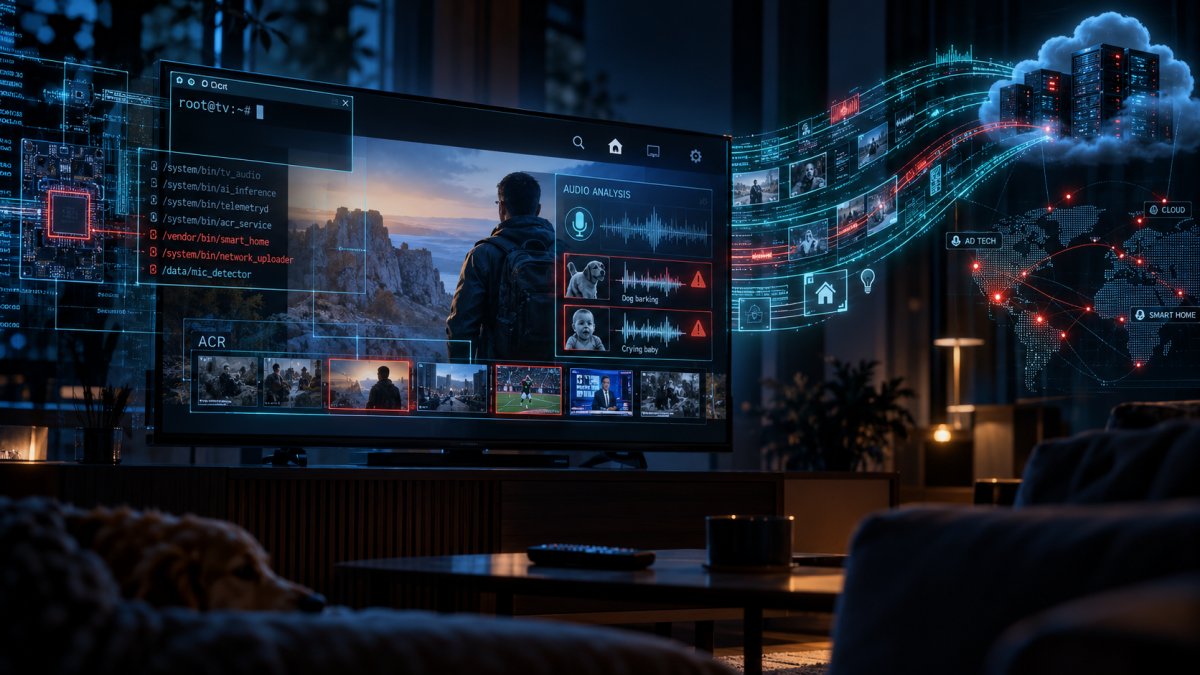
Między 21 a 24 października 2026 roku badacz bezpieczeństwa posługujący się pseudonimem @log4j opublikował na platformie X serię informacji dotyczących analizy telewizora Samsung z rocznika modelowego 2025, wykorzystującego system operacyjny Tizen. Początkowo jego zainteresowanie wzbudziły reklamy, które miały być niepokojąco dobrze dopasowane do jego aktywności. Postanowił więc sprawdzić, jakie mechanizmy działają wewnątrz urządzenia i z jakimi usługami telewizor komunikuje się podczas codziennego użytkowania.
Próba analizy oprogramowania układowego okazała się utrudniona przez zastosowane zabezpieczenia. Według badacza obraz firmware'u był szyfrowany, a uzyskanie dostępu do odpowiednich kluczy standardową drogą mogłoby wymagać fizycznej ingerencji w urządzenie. Zamiast tego @log4j wykorzystał nieujawnioną podatność, uzyskując dostęp do działającego systemu z uprawnieniami roota.
Pozwoliło mu to rozpocząć analizę procesów, bibliotek, konfiguracji usług oraz mechanizmów telemetrycznych bez konieczności polegania wyłącznie na publicznie dostępnych obrazach firmware'u. Opublikowane materiały wzbudziły zainteresowanie społeczności zajmujących się bezpieczeństwem urządzeń IoT, między innymi na Reddicie i Hacker News.
Jednak najważniejsze pytanie nie brzmi, czy telewizor posiada komponenty do przetwarzania dźwięku. Wiemy, że Samsung oficjalnie oferuje takie funkcje. Znacznie ważniejsze jest ustalenie, kiedy te komponenty są aktywne, jakie informacje przetwarzają, gdzie trafiają wyniki analizy i czy użytkownik rzeczywiście kontroluje cały ten proces.
Reverse engineering Tizena: dlaczego dostęp do roota ma znaczenie?
Tizen to system operacyjny oparty na Linuksie, rozwijany z myślą o urządzeniach wbudowanych, telewizorach, elektronice użytkowej i innych platformach sprzętowych. W nowoczesnych telewizorach Samsunga jego środowisko obejmuje nie tylko aplikacje użytkownika, ale również liczne usługi systemowe odpowiedzialne za multimedia, komunikację sieciową, integrację z chmurą, reklamę, aktualizacje i zabezpieczenia.
Z punktu widzenia analizy bezpieczeństwa istnieje zasadnicza różnica między badaniem pliku firmware'u a obserwowaniem działającego systemu. Statyczna analiza firmware'u pozwala identyfikować biblioteki, ciągi znaków, konfiguracje i potencjalne ścieżki wykonywania kodu. Nie zawsze jednak pozwala ustalić, czy dany komponent jest faktycznie wykorzystywany. Dostęp do działającego systemu otwiera znacznie więcej możliwości. Badacz może między innymi:
-
analizować procesy i ich zależności
-
identyfikować uruchomione usługi systemowe
-
sprawdzać uprawnienia procesów i dostęp do urządzeń systemowych
-
analizować biblioteki ładowane do pamięci
-
badać komunikację IPC, w tym D-Bus, jeżeli jest wykorzystywany
-
obserwować gniazda sieciowe i połączenia wychodzące
-
porównywać konfigurację deklarowaną z rzeczywistym zachowaniem systemu
Istotną rolę odgrywają również zabezpieczenia samej platformy: podpisywanie oprogramowania, mechanizmy integralności, kontrola dostępu do zasobów oraz izolacja procesów. Jeżeli badacz dysponuje pełnymi uprawnieniami systemowymi, może analizować znacznie większą część środowiska, niż pozwalają na to publiczne interfejsy programistyczne.
Nie oznacza to jednak automatycznego obejścia wszystkich mechanizmów ochrony sprzętowej. Dostęp roota do systemu operacyjnego nie musi dawać dostępu do kluczy przechowywanych w odizolowanym środowisku sprzętowym. W przypadku @log4j nie opublikowano jeszcze wystarczających szczegółów, aby niezależnie zweryfikować mechanizm wykorzystanej podatności, zakres uzyskanych uprawnień i podatne wersje oprogramowania.
Nie wiadomo również, czy luka mogłaby zostać wykorzystana zdalnie w standardowej konfiguracji telewizora. Dlatego na obecnym etapie nie ma podstaw do przypisywania odkryciu konkretnego numeru CVE ani twierdzenia, że wszystkie telewizory Samsunga z 2025 roku są podatne na ten sam exploit.
Co oznacza usługa działająca w tle?
Jednym z najciekawszych elementów analizy jest wskazana przez badacza usługa:
csapi-tv-service-alwaysonvoice
Jej nazwa pojawia się według opublikowanych materiałów w pliku security-policy.xml. Sugeruje to komponent związany z obsługą funkcji głosowych, który może pozostawać w gotowości niezależnie od tego, czy użytkownik aktualnie korzysta z asystenta głosowego. Jednak sama obecność usługi w konfiguracji bezpieczeństwa nie dowodzi ciągłego nasłuchiwania ani rejestrowania rozmów. Aby zrozumieć problem, należy rozdzielić kilka warstw.
Obecność usługi a aktywne przechwytywanie dźwięku
Usługa może być:
-
zainstalowana, ale nieuruchomiona
-
uruchomiona i oczekująca na zdarzenie
-
stale aktywna, ale bez dostępu do mikrofonu
-
aktywna i przetwarzająca sygnał audio lokalnie
-
aktywna, przetwarzająca audio oraz komunikująca się z usługą chmurową
Każdy z tych stanów ma inne znaczenie dla prywatności.Nazwa alwaysonvoice może odnosić się do architektury typu always-on voice processing, w której proces pozostaje gotowy do wykrywania zdarzeń lub słowa wybudzającego. W takim rozwiązaniu urządzenie może nieustannie analizować krótkie fragmenty sygnału w pamięci operacyjnej, ale nie musi ich zapisywać ani przesyłać poza urządzenie.
Z technicznego punktu widzenia nadal jest to przetwarzanie dźwięku otoczenia. Nie należy go jednak automatycznie utożsamiać z nagrywaniem rozmów i przesyłaniem pełnego strumienia audio do producenta.
Co należałoby sprawdzić?
Pełna analiza powinna obejmować rzeczywistą aktywność procesu, otwarte deskryptory urządzeń audio, wywołania odpowiednich interfejsów systemowych i komunikację z innymi komponentami Tizena. Ważna byłaby także obserwacja zachowania usługi po wyłączeniu rozpoznawania głosu oraz po fizycznym wyłączeniu mikrofonu, jeśli dany model posiada taki przełącznik. Dopiero takie dane pozwoliłyby odpowiedzieć, czy usługa rzeczywiście ma ciągły dostęp do sygnału audio.
EV201 SOUNDSENSOR_ON: AI rozpoznaje szczekanie i płacz
Kolejnym elementem opisywanym przez @log4j są wewnętrzne oznaczenia telemetryczne, w tym:
EV201 SOUNDSENSOR_ON
Według badacza odpowiadają one mechanizmom związanym z czujnikiem dźwięku oraz klasyfikacją określonych zdarzeń akustycznych, takich jak szczekanie psa lub płacz dziecka. To szczególnie interesujące z punktu widzenia architektury współczesnych urządzeń IoT. Klasyfikacja dźwięku nie musi opierać się na tradycyjnym rozpoznawaniu mowy. System może wykorzystywać model uczenia maszynowego przetwarzający cechy akustyczne sygnału, bez konieczności zamieniania całego nagrania na tekst.
Jak może wyglądać taki mechanizm?
Typowy system rozpoznawania zdarzeń akustycznych można podzielić na kilka etapów:
1. Przechwytywanie sygnału
Mikrofon dostarcza próbki dźwięku do systemu operacyjnego lub odizolowanego procesora sygnałowego.
2. Wstępne przetwarzanie
System może wykonywać filtrację, normalizację, redukcję szumu oraz wyodrębnianie krótkich fragmentów nadających się do analizy.
3. Ekstrakcja cech
Z sygnału można wyznaczać reprezentacje częstotliwościowe, takie jak spektrogramy lub współczynniki MFCC.
4. Klasyfikacja
Model AI przypisuje fragment sygnału do określonej klasy: szczekanie, płacz, tłuczone szkło, ludzka mowa lub inne zdarzenie.
5. Obsługa zdarzenia
Wynik klasyfikacji może wywołać działanie automatyzacji, powiadomienie użytkownika albo zapis zdarzenia w lokalnym lub zdalnym systemie.
Jest to model referencyjny, a nie potwierdzony schemat implementacji konkretnego telewizora @log4j.
Czy Samsung przyznaje, że jego telewizory analizują dźwięki domowe?
Tak. Samsung w 2025 roku publicznie opisywał funkcje SmartThings Home Insights oraz Pet and Family Care. W materiałach dotyczących Vision AI wskazywał między innymi możliwość wykrywania nietypowych zdarzeń domowych. W późniejszych materiałach produktowych firma wprost wskazywała możliwość rozpoznawania szczekania psa przez mikrofon kompatybilnego telewizora i automatycznego uruchamiania wybranych treści.
Nie jest więc prawdą, że sam mechanizm rozpoznawania dźwięków był całkowicie ukrytą funkcjonalnością. Znaczenie ustaleń @log4j może polegać na czymś innym: próbie określenia rzeczywistego sposobu implementacji tej funkcji i jej relacji z telemetrią. Pytania pozostają konkretne. Czy klasyfikacja odbywa się wyłącznie lokalnie? Czy do serwera przesyłana jest jedynie informacja o wykrytym zdarzeniu? Czy przesyłane są również cechy akustyczne, krótkie próbki audio lub całe nagrania? Czy użytkownik może niezależnie wyłączyć klasyfikację i raportowanie zdarzeń? Na te pytania opublikowane dotychczas materiały nie dostarczają kompletnych tudzież niezależnie zweryfikowanych odpowiedzi.
Lokalny mikrofon, soundbar i Bluetooth. Kto naprawdę zbiera dźwięk?
Badacz opisał również scenariusz, w którym telewizor pozbawiony własnego mikrofonu miałby korzystać z mikrofonu kompatybilnego urządzenia zewnętrznego, przykładowo soundbara. Według jego relacji część tej infrastruktury może uczestniczyć w przekazywaniu poleceń do asystenta Bixby. To zagadnienie wymaga szczególnej precyzji - sama bowiem obecność mikrofonu w soundbarze nie oznacza, że telewizor automatycznie przejmuje dostęp do jego strumienia audio.
Bluetooth może obsługiwać różne profile komunikacji. Urządzenie może dostarczać dźwięk do odtwarzania, przekazywać komendy albo udostępniać wejście mikrofonowe, zależnie od obsługiwanych protokołów i konfiguracji.
Aby potwierdzić scenariusz opisany przez badacza, trzeba byłoby ustalić, czy telewizor:
-
Wykrywa urządzenie posiadające mikrofon
-
Negocjuje kanał umożliwiający odbiór dźwięku
-
Faktycznie uzyskuje próbki audio
-
Udostępnia te próbki usłudze systemowej lub Bixby
-
Kontynuuje ich przetwarzanie bez świadomego aktywowania funkcji przez użytkownika
Nie wiadomo jeszcze, czy wskazany mechanizm występuje szeroko w urządzeniach Samsunga, czy wymaga konkretnej konfiguracji sprzętowej. Istotny jest również aspekt kontroli sprzętowej. Samsung dokumentuje fizyczny przełącznik mikrofonu dostępny w części telewizorów. Według producenta jego wyłączenie powoduje niedostępność funkcji wymagających mikrofonu.
Jeżeli urządzenie rzeczywiście posiada fizyczny mechanizm odłączający tor audio, jest to istotnie silniejsze zabezpieczenie niż wyłącznie programowy przełącznik w menu. Nie można jednak zakładać, że każdy model ma identyczny układ sprzętowy, a fizyczne wyłączenie mikrofonu telewizora automatycznie dezaktywuje także mikrofony podłączonych akcesoriów. To odrębne urządzenia, z własnymi kontrolerami i potencjalnie własną komunikacją sieciową.
lcprd1.samsungcloudsolution.net: co trafia do infrastruktury producenta?
Według @log4j jedną z domen zaobserwowanych podczas analizy była:
lcprd1.samsungcloudsolution.net
Wskazany endpoint ma być związany z infrastrukturą chmurową Samsunga. Jednak z samej nazwy domeny oraz obecności połączeń sieciowych nie można wywnioskować, jakie informacje przesyłano. Współczesne telewizory komunikują się z wieloma usługami producenta, między innymi w celu uwierzytelniania, synchronizacji konta, pobierania konfiguracji, diagnostyki, aktualizacji i działania funkcji SmartThings. Nawet jeśli dany serwer otrzymuje zdarzenia związane z czujnikiem dźwięku, nie musi to oznaczać przesyłania surowych nagrań.
Możliwe są różne warianty danych:
| Rodzaj danych | Przykładowa zawartość | Znaczenie |
|---|---|---|
| Stan funkcji | sound_sensor_enabled=true |
Informacja o konfiguracji |
| Zdarzenie | dog_bark_detected |
Informacja o wykrytym dźwięku |
| Metadane | Czas, ID urządzenia, identyfikator zdarzenia | Potencjał profilowania |
| Cechy audio | Reprezentacja wyodrębniona z sygnału | Bardziej szczegółowe informacje akustyczne |
| Fragment audio | Próbki dźwięku lub nagranie | Znacznie większa ingerencja w prywatność |
Nazwy przykładowych pól w tabeli są ilustracyjne, nie pochodzą z potwierdzonego protokołu Samsunga.
Szyfrowanie TLS utrudnia niezależną ocenę
Pasywny monitoring ruchu sieciowego pozwala zwykle obserwować adresy docelowe, porty, częstotliwość transmisji, rozmiary pakietów i czasy połączeń. W pewnych konfiguracjach można ustalić również nazwy domen, z którymi komunikuje się telewizor. Nie oznacza to jednak dostępu do treści szyfrowanych żądań HTTPS. Nawet pełny zrzut PCAP nie musi pozwalać rozstrzygnąć, czy transmisja zawiera identyfikator zdarzenia, dane diagnostyczne czy próbkę audio. Do takiej weryfikacji potrzebne są dodatkowe obserwacje po stronie urządzenia, analiza odpowiednich bibliotek lub możliwość kontrolowanego odtworzenia komunikacji.
Istnienie połączenia z serwerem Samsunga nie jest jeszcze dowodem przesyłania nagrań z mikrofonu, ale brak dostępu do zawartości TLS nie jest też dowodem, że transmisja ma charakter nieistotny z punktu widzenia prywatności.
ACR: telewizor rozpoznaje również to, co oglądamy przez HDMI
Oprócz funkcji audio @log4j wskazuje mechanizmy Automatic Content Recognition, czyli ACR. W przeciwieństwie do niektórych pozostałych ustaleń jest to technologia dobrze udokumentowana w niezależnych badaniach naukowych. ACR pozwala identyfikować materiały wyświetlane na telewizorze poprzez analizę ich obrazu lub dźwięku i porównywanie wygenerowanych odcisków cyfrowych z bazą rozpoznanych treści. Istotne jest to, że analiza może odbywać się na poziomie systemu telewizora, a nie wyłącznie konkretnej aplikacji. Dlatego ACR może rozpoznawać także materiały dostarczane przez zewnętrzne źródła HDMI, takie jak konsole, odtwarzacze multimedialne czy dekodery.
Jak działa fingerprinting treści?
System ACR może okresowo pobierać próbki obrazu, przekształcać je w skróconą reprezentację charakterystycznych cech i porównywać uzyskany fingerprint z katalogiem rozpoznanych materiałów. Podobne rozwiązania stosuje się w identyfikacji muzyki, reklam i transmisji telewizyjnych. Nie musi przy tym dochodzić do przesyłania pełnego obrazu ekranu. Fingerprint może zawierać wystarczającą informację do rozpoznania danego programu, nawet jeżeli nie pozwala bezpośrednio odtworzyć obrazu.
Z punktu widzenia prywatności najważniejsza nie jest więc wyłącznie forma danych, ale zakres informacji, jakie można z nich odtworzyć. Historia oglądania może ujawniać zainteresowania polityczne, religijne, stan zdrowia, nawyki domowników lub inne szczególnie osobiste aspekty ich życia. Po połączeniu z identyfikatorem telewizora, kontem użytkownika i adresem IP uzyskuje się dane przydatne do profilowania gospodarstwa domowego.
Co wykazały niezależne badania?
W 2024 roku badacze z UCL i innych ośrodków opublikowali analizę "Watching TV with the Second-Party", dotyczącą ACR w telewizorach Samsunga i LG. Potwierdzili, że ACR może działać także wtedy, gdy telewizor służy jedynie jako ekran dla urządzenia zewnętrznego. W badanych wówczas konfiguracjach wyłączenie odpowiednich funkcji powodowało ustanie identyfikowanego ruchu do serwerów ACR. Późniejsze badanie "Watching the Watchers", obejmujące szerszą grupę telewizorów i systemów operacyjnych, wskazało jednak przypadki ruchu zgodnego z działaniem ACR nawet po wyłączeniu tej funkcji.
Dla badanego telewizora Samsung z Tizenem odnotowano między innymi taki ruch w 41 z 60 eksperymentów z telewizją antenową i 18 z 30 eksperymentów z HDMI. Badacze podkreślali, że większość transmisji była szyfrowana, dlatego identyfikacja opierała się na charakterystyce ruchu, nie zawsze na bezpośrednim odczycie zawartości. Jednocześnie w sierpniu 2026 roku RTINGS opublikował wyniki własnych testów, w których na Samsungu S95F OLED wyłączenie odpowiedniego ustawienia prywatności powodowało zanik charakterystycznych transmisji do log-ingestion.samsungacr.com.
Wyniki te nie muszą być ze sobą sprzeczne. Dotyczą różnych urządzeń, wersji firmware'u, środowisk testowych i metod pomiarowych. Pokazują jednak, że stwierdzenie "wyłączenie ACR nie działa" jest zbyt szerokie, podobnie jak zapewnienie, że działa ono zawsze. Skuteczność kontroli prywatności należy weryfikować na konkretnym urządzeniu, z konkretną wersją oprogramowania.
Ponad 400 partnerów. Czy telewizor rzeczywiście przekazuje dane każdemu z nich?
Kolejnym elementem relacji @log4j jest lista ponad 400 podmiotów występujących w konfiguracji związanej z przetwarzaniem lub udostępnianiem danych. Taki wynik wygląda alarmująco, ale wymaga wyjaśnienia, czym dokładnie jest wykryta lista. W branży reklamowej funkcjonują rozbudowane ekosystemy dostawców technologii, partnerów analitycznych, platform reklamowych i systemów zarządzania zgodami. Lista identyfikatorów podmiotów w pliku konfiguracyjnym nie oznacza jeszcze, że urządzenie nawiązuje połączenie z każdym z nich.
Nie oznacza również, że każdemu partnerowi udostępniono rzeczywiste dane użytkownika. Aby ocenić znaczenie tego odkrycia, należy ustalić:
-
czy wykryty plik opisuje potencjalnych dostawców, rzeczywiście aktywnych odbiorców czy partnerów przewidzianych w dokumentacji
-
jakie kategorie danych mogą być udostępniane
-
czy aktywność zależy od regionu i ustawień zgód
-
czy istnieją rzeczywiste żądania sieciowe do wskazanych podmiotów
-
czy dane są przesyłane bezpośrednio, czy poprzez pośredników technologicznych
Bez takiej analizy liczba 400 pozostaje informacją o skali potencjalnego ekosystemu, a nie potwierdzoną liczbą faktycznych odbiorców danych z badanego urządzenia. Niemniej sama złożoność tych relacji jest problemem dla transparentności. Trudno oczekiwać, że przeciętny użytkownik telewizora będzie świadomie rozumiał strukturę kilkuset podmiotów uczestniczących w ekosystemie reklamowym.
Rmdemon, geolokalizacja i diagnostyka. Gdzie kończy się utrzymanie systemu, a zaczyna inwigilacja?
W relacji badacza pojawia się również komponent nazwany rmdemon, opisywany jako związany z logowaniem ruchu, oraz funkcje geolokalizacyjne i diagnostyczne. Takie elementy są typowe dla współczesnych systemów operacyjnych urządzeń połączonych z internetem. System może zbierać informacje o awariach, stanie sieci, opóźnieniach, problemach komunikacyjnych czy dostępności usług, aby zapewniać wsparcie techniczne. Nie oznacza to jednak, że każdy komponent służący do logowania pakietów rejestruje pełną treść komunikacji użytkownika.
Do potwierdzenia funkcji rmdemon konieczna byłaby analiza jego binarium, konfiguracji, uprawnień i sposobu działania. Analogicznie moduł geolokalizacji nie musi oznaczać lokalizowania użytkownika z dokładnością GPS. Telewizor może określać przybliżoną lokalizację na podstawie publicznego adresu IP, ustawień regionu, strefy czasowej albo innych źródeł dostępnych w systemie. Z punktu widzenia prywatności ważne jest to, czy informacje te są łączone z trwałymi identyfikatorami i historią korzystania z urządzenia. Dopiero korelacja takich danych może umożliwiać szczegółowe profilowanie gospodarstwa domowego.
Prywatność użytkowników już wcześniej stała się przedmiotem sporów prawnych
Ustalenia @log4j nie pojawiają się w próżni. W grudniu 2025 roku prokurator generalny Teksasu wszczął postępowania przeciwko kilku producentom telewizorów, zarzucając im nieprawidłowe praktyki zbierania danych poprzez ACR. Sprawa dotyczyła między innymi Samsunga, LG, Sony, Hisense i TCL. 26 lutego 2026 roku władze Teksasu poinformowały o porozumieniu z Samsungiem, zgodnie z którym producent zobowiązał się do zmian w zakresie uzyskiwania świadomej zgody na przetwarzanie danych ACR oraz poprawienia informacji przekazywanych użytkownikom.
Porozumienie nie jest dowodem, że każdy telewizor Samsunga nielegalnie przesyła dane, ani że funkcje wykrywania dźwięków działały w sposób opisany przez @log4j. Pokazuje jednak, że problem kontroli nad danymi zbieranymi przez smart TV nie jest wyłącznie internetową spekulacją. Stał się przedmiotem konkretnych działań organów państwowych. W Europie podobne mechanizmy należy analizować między innymi w kontekście RODO, zasad przejrzystości przetwarzania, ograniczenia celu, minimalizacji danych i praw osób, których dane dotyczą.
Kluczowe byłoby ustalenie, czy informacje o zdarzeniach domowych, identyfikatory telewizora i historia oglądania stanowią dane osobowe oraz na jakiej podstawie są przetwarzane. Nie każde przetwarzanie wymaga zgody, ale każde musi mieć odpowiednią podstawę prawną i spełniać pozostałe wymagania właściwych przepisów.
Jak niezależnie zbadać telewizor? Metodyka laboratoryjna
Do analizy ruchu sieciowego nie potrzeba exploita ani uprawnień roota na telewizorze. Wystarczy kontrolowana infrastruktura sieciowa, w której można rejestrować ruch konkretnego urządzenia. Najlepiej przeprowadzać testy w osobnym VLAN-ie lub izolowanej sieci Wi-Fi, z kontrolowanym DNS i pełną widocznością komunikacji na routerze.
Etap pierwszy: ustalenie punktu odniesienia
Należy zidentyfikować model telewizora, wersję firmware'u, region, ustawienia prywatności, aktywne usługi SmartThings i podłączone akcesoria. Dla poprawnej interpretacji ważne jest również zanotowanie, czy użytkownik jest zalogowany na konto Samsung oraz jakie zgody zaakceptował podczas konfiguracji.
Etap drugi: przechwytywanie ruchu
Na routerze Linux z dostępnym tcpdump można zapisać ruch telewizora do PCAP. Przykładowo, zakładając, że telewizor ma adres 192.168.30.20, a jego ruch przechodzi przez interfejs br-iot:
sudo tcpdump -i br-iot -nn -s 0 \
  -w tv-test.pcap host 192.168.30.20
Nazwę interfejsu i adres należy dostosować do własnej infrastruktury. Filtr obejmuje IPv4; oddzielnie należy uwzględnić IPv6, jeśli telewizor z niego korzysta.
Plik PCAP można następnie otworzyć w Wiresharku. Przykładowy filtr analityczny:
ip.addr == 192.168.30.20 && (dns || tls || quic)Pozwala to analizować część ruchu DNS i szyfrowanych połączeń. Nie gwarantuje identyfikacji wszystkich domen, szczególnie przy szyfrowanym DNS, ECH oraz połączeniach do współdzielonej infrastruktury.
Etap trzeci: testy kontrolowane
Najważniejsze jest porównanie zachowania telewizora w powtarzalnych warunkach.
Przykładowy plan eksperymentu:
| Scenariusz | Mikrofon | Funkcje AI/audio | Co obserwować |
|---|---|---|---|
| A | Włączony | Włączone | Punkt odniesienia |
| B | Włączony | Wyłączone | Zmiana komunikacji |
| C | Wyłączony sprzętowo | Wyłączone | Czy nadal występują zdarzenia audio |
| D | Włączony | Włączone, kontrolowany dźwięk | Czy pojawia się ruch skorelowany ze zdarzeniem |
W scenariuszu D można wykorzystać kontrolowane nagrania określonych dźwięków, przy zachowaniu takiego samego poziomu głośności i podobnych warunków otoczenia. Każdy scenariusz powinien być wielokrotnie powtórzony, z kontrolą automatycznych aktualizacji, zadań okresowych i innych źródeł ruchu. Szczególnie ważna jest korelacja czasowa między zdarzeniem akustycznym a nowymi połączeniami sieciowymi. Sama korelacja nie wystarcza jednak do potwierdzenia zawartości transmisji.
Jeśli po odtworzeniu szczekania pojawia się dodatkowe żądanie HTTPS, można mówić o obserwacji zgodnej z hipotezą raportowania zdarzeń. Aby wykazać, że żądanie rzeczywiście zawiera informację o szczekaniu, potrzebna jest dalsza analiza.
Etap czwarty: porównanie z zachowaniem systemu
Jeżeli badacz posiada legalny i autoryzowany dostęp diagnostyczny do własnego urządzenia, może dodatkowo sprawdzić procesy korzystające z urządzeń audio, logi usług, komunikację IPC i aktywność poszczególnych komponentów. Właśnie połączenie obserwacji systemowych z analizą sieciową daje największą wartość dowodową.
Konto OpenAI zawieszone za "Cyber Abuse". Co rzeczywiście wiadomo?
W trakcie publikowania informacji o telewizorze @log4j poinformował również, że jego konto OpenAI zostało zawieszone z powodem oznaczonym jako "Cyber Abuse". Według badacza podczas reverse engineeringu korzystał przede wszystkim z lokalnych modeli, a usługi OpenAI wykorzystywał pomocniczo. Twierdzi również, że w wyniku blokady utracił dostęp do pozostałych kredytów API o wartości około 500 dolarów. Wątek szybko stał się przedmiotem krytyki zasad egzekwowania polityk bezpieczeństwa przez dostawców AI.
Pojawia się jednak istotne zastrzeżenie: nie opublikowano niezależnego potwierdzenia, że przyczyną zawieszenia było właśnie badanie telewizora. Sam komunikat o naruszeniu zasad dotyczących cyberbezpieczeństwa nie wyjaśnia, jakie zachowanie, interakcja lub wzorzec użycia systemu doprowadziły do decyzji. Nie wiadomo również, czy decyzję podjęto automatycznie, czy po dodatkowej analizie. Nie można więc na obecnym etapie stwierdzić, że OpenAI świadomie ukarało badacza za legalny reverse engineering własnego urządzenia.
Gdzie przebiega granica legalnych badań bezpieczeństwa?
Reverse engineering własnego urządzenia może służyć identyfikowaniu podatności, analizowaniu prywatności i dokumentowaniu działania systemu. Jednocześnie narzędzia używane do takich prac mogą przypominać działania stosowane podczas ataków: analizę podatności, tworzenie kodu testowego, badanie zabezpieczeń oraz wykorzystywanie błędów. To rodzi realne wyzwanie dla dotstawców modeli AI.
Systemy wykrywające potencjalne nadużycia powinny rozróżniać autoryzowane badania bezpieczeństwa od działań wymierzonych w cudzą infrastrukturę, ale automatyczne ustalenie takiego kontekstu nie zawsze jest proste.W tej sprawie należałoby wyjaśnić, jaki mechanizm doprowadził do zawieszenia, czy badacz miał możliwość skutecznego odwołania oraz czy podjęta decyzja uwzględniała rzeczywisty charakter jego badań. Bez tych informacji nie sposób rzetelnie ocenić zasadności blokady.
Dlaczego ta historia jest ważniejsza niż kolejna kontrowersja wokół AI?
Największy problem nie sprowadza się do samego faktu, że telewizor potrafi rozpoznać szczekanie psa. Współczesne urządzenia elektroniczne wykorzystują mikrofony, kamery, akceleratory AI i systemy analizy kontekstu w coraz większej liczbie zastosowań. Takie funkcje mogą mieć wartość użytkową.
Problem pojawia się wtedy, gdy architektura ich działania staje się niezrozumiała dla właściciela urządzenia. Telewizor nie jest już wyłącznie ekranem. Jest komputerem połączonym z internetem, posiadającym własny system operacyjny, procesy systemowe, identyfikatory, mechanizmy reklamowe, usługi chmurowe i interfejsy dostępu do otoczenia.
Jeżeli użytkownik nie wie, które czujniki są aktywne, jakie zdarzenia są raportowane oraz które usługi przechowują wyniki przetwarzania, trudno mówić o w pełni świadomej kontroli nad prywatnością. W dodatku użytkownik nie zawsze ma możliwość samodzielnego sprawdzenia zachowania urządzenia. Firmware jest często podpisywany, chroniony przed modyfikacją lub udostępniany w formie utrudniającej analizę. Dostęp diagnostyczny dla użytkownika końcowego pozostaje ograniczony.
W takich warunkach niezależny reverse engineering staje się jednym z niewielu sposobów weryfikowania deklaracji producenta.I to niezależnie od tego, czy ostatecznie potwierdzi wszystkie zarzuty badacza.
Co może zrobić właściciel smart TV?
Nie każdy użytkownik będzie analizować firmware i rejestrować pakiety w Wiresharku. Można jednak istotnie ograniczyć ilość danych udostępnianych urządzeniu i jego dostawcom. Sprawdzenie ustawień prywatności W Samsung Smart TV warto przejrzeć ustawienia Viewing Information Services, reklam opartych na zainteresowaniach, usług rozpoznawania głosu i integracji SmartThings. Nazwy oraz lokalizacja opcji zależą od modelu, regionu i wersji systemu.
Fizyczne wyłączenie mikrofonu - jeśli model posiada przełącznik sprzętowy, można wykorzystać go do wyłączenia funkcji głosowych. Należy również sprawdzić podłączone soundbary i inne urządzenia z mikrofonami.
Separacja sieciowa - telewizor można umieścić w osobnym VLAN-ie lub sieci dla urządzeń IoT, ograniczając jego dostęp do komputerów, NAS-ów i innych zasobów lokalnych. Sama separacja nie zatrzymuje jednak komunikacji z internetem. Filtrowanie DNS i połączeń wychodzących - AdGuard Home, Pi-hole lub firewall mogą pomóc identyfikować i blokować wybrane domeny. Nie zapewniają jednak automatycznie pełnej kontroli nad wszystkimi transmisjami, szczególnie gdy urządzenie korzysta z szyfrowanego DNS, bezpośrednich adresów IP lub wielu współdzielonych usług chmurowych.
Blokowanie domen producenta może również uszkodzić działanie aktualizacji, aplikacji i funkcji SmartThings. Ograniczenie dostępu do internetu Jeżeli telewizor ma służyć głównie jako wyświetlacz HDMI, można rozważyć używanie go bez stałego połączenia z internetem. Należy jednak pamiętać o potrzebie aktualizowania oprogramowania i innych konsekwencjach rezygnacji z usług sieciowych. Nie istnieje jeden uniwersalny zestaw ustawień gwarantujący całkowitą prywatność na każdym smart TV.
Telewizor może analizować dom. Pytanie, kto kontroluje wyniki tej analizy
Ustalenia @log4j wymagają jeszcze pełnej, niezależnej weryfikacji technicznej.Nie potwierdzono publicznie, że badany telewizor stale przesyła surowe nagrania z mikrofonu, że wszystkie modele Samsunga wykorzystują mikrofony zewnętrznych urządzeń ani że lista kilkuset partnerów oznacza rzeczywistą transmisję danych do każdego z nich.
Nie potwierdzono również, że zawieszenie konta OpenAI było bezpośrednią konsekwencją legalnego reverse engineeringu. Ale równie błędne byłoby zignorowanie całego problemu. Samsung oficjalnie oferuje funkcje rozpoznawania zdarzeń domowych. ACR jest technologią rzeczywistą, szeroko stosowaną i udokumentowaną w niezależnych badaniach. Organy regulacyjne podejmowały już działania dotyczące sposobu zbierania danych przez inteligentne telewizory.
W tej sytuacji podstawowe pytania dotyczą nie tylko tego, czy telewizor słucha, ale przede wszystkim co słyszy, co z tego zapamiętuje, co wysyła i jak skutecznie właściciel może to zatrzymać. Producenci coraz częściej oferują sprzęt, który potrafi interpretować otoczenie użytkownika. Im bardziej zaawansowana staje się ta analiza, tym większe znaczenie mają transparentność, możliwość niezależnej weryfikacji i faktyczna kontrola nad urządzeniem. Bo telewizor, za który zapłaciliśmy, pozostaje naszą własnością.
Nie powinno być konieczne wykorzystywanie podatności zero-day tylko po to, żeby dowiedzieć się, jakie dane przetwarza we własnym salonie.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (1)