Lockdown Mode pokonany: jailbreak iPhone'a przez PDF z AirDrop przetrwał aktualizację iOS
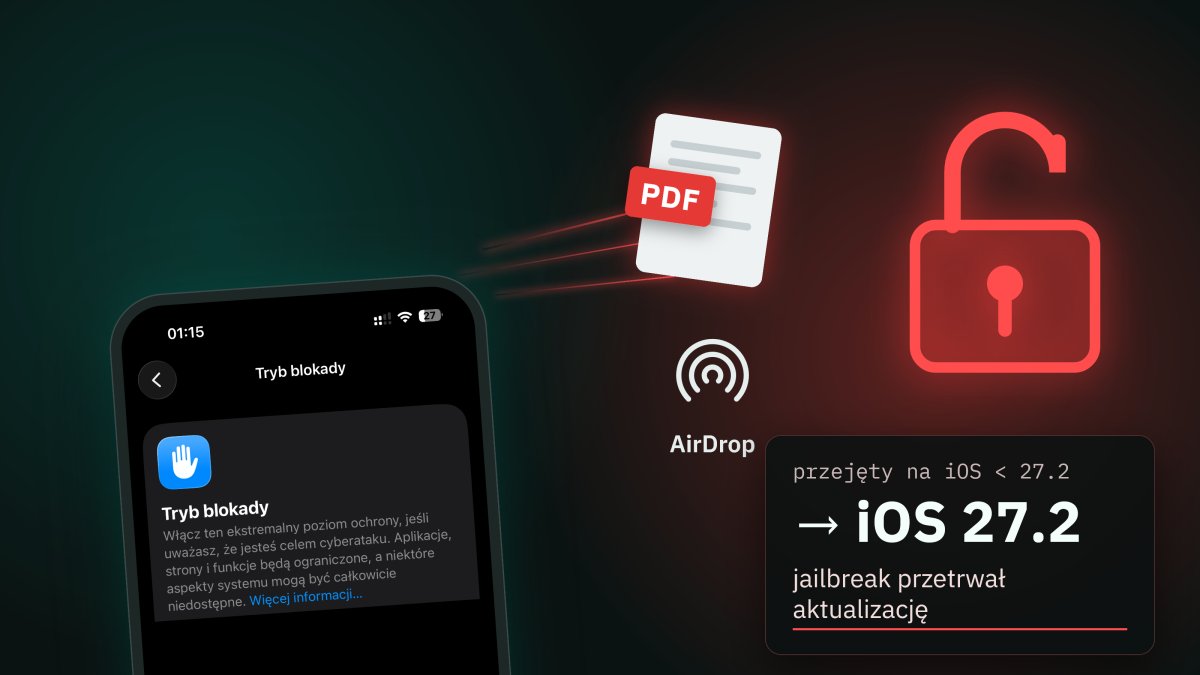
Zespół badawczy Calif pokazał iPhone'a 18 Pro z włączonym trybem blokady, którego zjailbreakował plik PDF przesłany przez AirDrop. Jailbreak przetrwał nawet aktualizację do iOS 27.2. To pierwsza publicznie pokazana skuteczna kompromitacja urządzenia z Lockdown Mode, czyli funkcją, którą Apple stworzył przeciwko komercyjnemu spyware. Analizujemy, co dokładnie pokazano, czego tryb blokady nie obejmuje i dlaczego PDF-y od lat są ulubionym wektorem ataku na iOS. Wyjaśniamy też, jak łańcuch exploitów poradził sobie ze sprzętową ochroną pamięci MIE i co powinny zrobić osoby z grup wysokiego ryzyka.
WSTĘP: Lockdown Mode pomaga, dopóki nie przestaje
Zespół badawczy Calif opublikował 3 listopada 2026 roku nagranie, na którym iPhone 18 Pro z włączonym trybem blokady (Lockdown Mode) zostaje zjailbreakowany przez plik PDF przesłany przez AirDrop. Co więcej, jailbreak przetrwał późniejszą aktualizację do iOS 27.2 - wydania, które według samych badaczy naprawiło większość błędów użytych we wcześniejszym łańcuchu exploitów.
To pierwsza publicznie pokazana skuteczna kompromitacja urządzenia z Lockdown Mode, czyli funkcją, którą Apple projektował specjalnie przeciwko komercyjnemu oprogramowaniu szpiegującemu. Jeszcze w tym roku Apple mówił TechCrunch, że nie zna żadnego udanego ataku najemnego spyware na urządzenie z włączonym trybem blokady.
Szczegóły techniczne łańcucha exploitów nie zostały upublicznione. Calif deklaruje, że zgłasza podatności Apple i nie planuje udostępnić narzędzia do jailbreaku dla użytkowników. Artykuł opiera się na nagraniach, wypowiedziach badaczy i biuletynach Apple - tam, gdzie interpretujemy, wyraźnie to zaznaczamy.
ROZDZIAŁ I: Co dokładnie pokazano
Nagranie opublikowane przez Calif na platformie X, z komentarzem "Lockdown Mode helps, until it doesn't", składa się z czterech etapów:
- iPhone 18 Pro ma już włączony tryb blokady,
- na urządzenie trafia przez AirDrop spreparowany plik PDF, a właściciel akceptuje jego odbiór,
- uruchamia się jailbreak, czyli zniesienie ograniczeń systemu i uzyskanie uprawnień roota,
- telefon instaluje iOS 27.2, a po ponownym uruchomieniu jailbreak nadal działa - według heise jego obecność ujawnia się po wpisaniu kodu PIN.
Ważne są dwa zastrzeżenia, które podkreśla część mediów. Po pierwsze, atak wymaga interakcji: użytkownik musi przyjąć plik przez AirDrop. Nie jest to więc atak zero-click. Po drugie, urządzenie zostało przejęte na wersji starszej niż iOS 27.2, a aktualizację zainstalowano dopiero potem. Nie wiadomo, czy ten sam PDF skompromituje iPhone-a, który już działa na iOS 27.2.
Lockdown Mode helps, until it doesn't. https://t.co/1UyxPHQUAe
— Calif (@calif_io) November 3, 2026
Dla porównania: wcześniejsze demonstracje Calif z Hexacon dotyczyły wariantu one-click - jedno stuknięcie w PDF otrzymany przez Signal lub iMessage. AirDrop to inny kanał dostarczenia, wymagający fizycznej bliskości atakującego (zasięg Bluetooth i Wi-Fi), ale za to omijający serwery komunikatorów i ich ewentualne filtry.
ROZDZIAŁ II: Od Hexacon do Lockdown Mode - chronologia
Nagranie z Lockdown Mode jest kolejnym krokiem w serii publikacji Calif - firmy badawczej z Palo Alto, w której zespole jest m.in. niemiecki badacz bezpieczeństwa iOS Stefan Esser.
| Data | Wydarzenie |
|---|---|
| 14 września 2026 | Notatki bezpieczeństwa iOS 27 przypisują Calif - "we współpracy z Claude i Anthropic Research" - odkrycie dwóch błędów pozwalających aplikacji wywołać odmowę usługi lub awarię systemu |
| 28 września 2026 | Apple łata CVE-2026-86950 w CoreGraphics (iOS 26.7.1, macOS). Lukę zgłosiło Meta Product Security, mogła zostać wykorzystana w "niezwykle wyrafinowanym" ataku na wybrane osoby |
| początek października 2026 | Pojawia się publiczny PoC dla CVE-2026-86950. Calif wykorzystuje tę lukę jako przykład problemów w przetwarzaniu plików PDF |
| 16 października 2026 | Hexacon, Paryż: jailbreak untethered iPhone'a 18 Pro na iOS 27.0.1, z pominięciem sprzętowej ochrony MIE. Cztery demonstracje, w tym atak "one-click" przez PDF w Signal i w iMessage |
| 23 października 2026 | Jailbreak iPhone’a Duo w dniu premiery, na iOS 27.1, przez Signal i iMessage |
| 26 października 2026 | iOS 27.2 naprawia 163 podatności, w tym według Stefana Essera większość błędów z łańcucha Calif. Żadna nie była znana jako wykorzystywana |
| 3 listopada 2026 | Nagranie: iPhone 18 Pro z Lockdown Mode przejęty przez PDF z AirDrop; jailbreak przetrwał aktualizację do iOS 27.2 |
Jailbreak „untethered” to taki, który po ponownym uruchomieniu wraca samodzielnie, bez podłączania telefonu do komputera. Według heise to pierwszy taki jailbreak od czasów iOS 9. Na nagraniu z Hexacon badacze zrestartowali telefon, odblokowali go zwykłym kodem i otworzyli sesję SSH jako root, terminal pokazywał iOS 27.0.1 i czas działania systemu ok. dwóch minut.
Wątek AI. Calif otwarcie mówi o używaniu modeli językowych w badaniach. Stefan Esser przyznał w rozmowie z Mac & i, że AI pomogła przy budowie jailbreaku, nie precyzując jak. Wcześniej, w maju 2026 roku, Calif twierdził, że model Claude Mythos Preview firmy Anthropic pomógł zbudować w niecały tydzień exploit jądra macOS omijający zabezpieczenia MIE w chipie M5. W notatkach do iOS 27.2 Apple przypisuje trzy poprawki Anthropic Research, a cztery OpenAI.
ROZDZIAŁ III: Czym jest Lockdown Mode i czego nie blokuje
Apple wprowadził tryb blokady w 2022 roku jako "ekstremalną" opcję ochrony dla osób, które mogą być celem wyrafinowanych ataków: dziennikarzy, aktywistów, polityków, prawników. Działa przez radykalne zmniejszenie powierzchni ataku - wyłącza funkcje, przez które historycznie wchodziło komercyjne spyware.
Według publicznej dokumentacji Apple (w wersji, którą znamy sprzed iOS 27 - lista mogła się od tego czasu zmienić) tryb blokady obejmuje m.in.:
- Wiadomości: blokadę większości typów załączników poza obrazami oraz części podglądów linków,
- Przeglądarkę: wyłączenie części technologii webowych, w tym kompilacji JavaScript JIT, chyba że użytkownik wyłączy ograniczenia dla konkretnej strony,
- FaceTime: blokadę połączeń przychodzących od nieznanych osób,
- Połączenia przewodowe: blokadę połączeń z komputerem lub akcesorium przy zablokowanym telefonie,
- Konfigurację: brak możliwości instalowania profili konfiguracyjnych i zapisu do MDM,
- Sieć: wyłączenie obsługi 2G i automatycznego łączenia z niezabezpieczonymi sieciami Wi-Fi,
- Zdjęcia: usunięcie albumów współdzielonych.
Na tej liście nie ma bezpośrednio AirDropa. Źródła relacjonujące demonstrację zwracają uwagę, że ani nagranie, ani doniesienia medialne nie wyjaśniają, jak tryb blokady traktuje pliki odebrane przez AirDrop. Wiadomo tylko tyle, że w pokazanym scenariuszu plik dotarł, użytkownik go przyjął, a ochrona nie zadziałała.
Interpretacja: Lockdown Mode ogranicza przede wszystkim automatyczne przetwarzanie treści z zewnątrz - stąd blokada załączników w Wiadomościach. Plik, który użytkownik świadomie przyjmuje i otwiera, trafia do tych samych bibliotek renderujących (np. CoreGraphics dla PDF), co każdy inny dokument. Jeśli w parserze jest błąd pamięci, tryb blokady sam z siebie go nie usunie.
ROZDZIAŁ IV: PDF jako wektor ataku - od FORCEDENTRY do CVE-2026-86950
Wszystkie demonstracje Calif zaczynają się od pliku PDF. To nie przypadek. Renderowanie PDF to jeden z najbardziej złożonych parserów w systemie: obsługuje osadzone czcionki, kilka formatów kompresji obrazów, skrypty i strukturę dokumentu, a robi to w kodzie napisanym w C i C++.
FORCEDENTRY (2021)
Najsłynniejszy precedens to FORCEDENTRY - exploit zero-click, którego według Citizen Lab używało w 2021 roku spyware Pegasus firmy NSO Group. Wykorzystywał błąd w CoreGraphics, dostarczany jako plik PDF udający GIF przez iMessage. Apple odpowiedział m.in. rozbudową piaskownicy BlastDoor, izolującej przetwarzanie treści przychodzących w Wiadomościach. iTnews zwraca uwagę, że trasa dostarczenia jailbreaku Calif przypomina właśnie FORCEDENTRY - przy czym Calif nie wiąże swoich prac z żadnym dostawcą spyware.
CVE-2026-86950 (wrzesień 2026)
Calif przywoływał jako przykład problemów z przetwarzaniem PDF lukę CVE-2026-86950. To błąd typu out-of-bounds write (CWE-787, CVSS 3.1: 8,8) w rasteryzatorze glifów czcionek w CoreGraphics. Według opisów publicznego PoC problem tkwi w konwersji współrzędnych glifu z liczby zmiennoprzecinkowej do 32-bitowej wartości stałoprzecinkowej: odpowiednio spreparowana czcionka TrueType z bardzo dużymi współrzędnymi powoduje przepełnienie i zapis poza buforem. Według The Hacker News PoC daje kontrolowany zapis dwóch sąsiednich wartości 16-bitowych.
| Parametr | Wartość |
|---|---|
| Komponent | CoreGraphics (rasteryzacja glifów czcionek) |
| Typ | Out-of-bounds write (CWE-787) |
| CVSS 3.1 | 8,8 (High) |
| Zgłaszający | Meta Product Security |
| Wykorzystanie | Możliwe w „niezwykle wyrafinowanym” ataku na wybrane osoby, na wersjach starszych niż iOS 27 |
| Poprawka | iOS/iPadOS 26.7.1, macOS Tahoe 26.7.1, macOS Sequoia 15.8.1 (28 września); iOS 18.7.11 dla iPhone’a XS/XR (październik) |
Nie ma informacji, że CVE-2026-86950 jest częścią łańcucha użytego w demonstracji z Lockdown Mode - ta luka była załatana przed iOS 27, a Calif pokazywał jailbreak na nowszych wersjach. Przywołujemy ją jako ilustrację klasy błędów, z której korzysta ten typ ataków. Zamiana takiego zapisu poza buforem w pełne wykonanie kodu wymaga jednak osobnej, znacznie trudniejszej pracy - Calif sam to podkreślał przy wcześniejszych demonstracjach.
ROZDZIAŁ V: MIE i pytanie o persystencję
Memory Integrity Enforcement
Szczególnie istotne jest to, że jailbreak z Hexacon działał na iPhonie 18 Pro, a więc na sprzęcie z Memory Integrity Enforcement (MIE). Apple wprowadził tę ochronę w chipach A19 w 2025 roku jako odpowiedź na exploity spyware wykorzystujące błędy pamięci. Rdzeniem MIE jest sprzętowe tagowanie pamięci (rozszerzona wersja ARM Memory Tagging Extension): każdy przydział pamięci i każdy wskaźnik dostają znacznik, a procesor sprawdza ich zgodność przy każdym dostępie. Zapis poza bufor czy użycie zwolnionej pamięci powinny zostać zatrzymane natychmiast, zanim atakujący zdąży je wykorzystać.
Według iTnews łańcuch Calif przeszedł przez MIE. Nie wiadomo, czy było to obejście samego mechanizmu tagowania, czy łańcuch korzystał z błędów, których MIE z natury nie wykrywa - na przykład błędów logicznych lub dostępu do pamięci zgodnego z tagami. To rozróżnienie będzie kluczowe, gdy szczegóły zostaną opublikowane.
Dlaczego przetrwanie aktualizacji jest zaskakujące
Od iOS 15 partycja systemowa jest zapieczętowanym, kryptograficznie podpisanym woluminem (Signed System Volume). Aktualizacja podmienia ją w całości, a każda modyfikacja plików systemowych powinna unieważnić pieczęć. Dlatego jailbreaki od lat były "semi-untethered" albo znikały po aktualizacji.
Skoro jailbreak przetrwał iOS 27.2, a heise pisze, że ujawnia się po wpisaniu kodu PIN, możliwe są różne wyjaśnienia. Poniżej hipotezy, a nie ustalenia:
- element persystencji siedzi na partycji danych użytkownika (która przeżywa aktualizację) i po odblokowaniu ponownie wykonuje exploit,
- w łańcuchu pozostał co najmniej jeden błąd, którego iOS 27.2 nie naprawił - Esser mówił o naprawie "większości", a nie wszystkich błędów,
- wykorzystano mechanizm, który przetrwa wymianę woluminu systemowego z innego powodu.
Każda z tych hipotez ma inne konsekwencje dla obrony. Jeśli działa pierwsza, przywrócenie urządzenia do ustawień fabrycznych powinno usunąć infekcję. Jeśli druga - urządzenie pozostaje podatne do kolejnej poprawki. Bez publikacji Calif nie da się tego rozstrzygnąć.
ROZDZIAŁ VI: Czego nie wiemy
Wokół demonstracji narosło sporo uproszczeń, więc warto jasno oddzielić fakty od niewiadomych:
| Kwestia | Stan wiedzy |
|---|---|
| Czy Lockdown Mode został pokonany? | Tak, w pokazanym scenariuszu z akceptacją pliku przez AirDrop |
| Czy atak jest zero-click? | Nie - użytkownik musiał przyjąć plik |
| Czy działa na urządzeniu już z iOS 27.2? | Nie wiadomo; przejęcie nastąpiło na starszej wersji |
| Czy ten sam PDF działa przez inne kanały? | Nie wiadomo; wcześniejsze wersje łańcucha działały przez Signal i iMessage |
| Jakie podatności użyto? | Nieujawnione; zgłaszane Apple |
| Czy łańcuch był używany w atakach? | Brak takich informacji - Calif nie wiąże prac z żadnym dostawcą spyware |
| Czy będzie publiczne narzędzie? | Calif deklaruje, że nie planuje go wydać, szczegóły mają zostać opublikowane "w swoim czasie" |
| Reakcja Apple | Firma nie komentuje problemów bezpieczeństwa przed udostępnieniem poprawek |
ROZDZIAŁ VII: Co robić
Dla przeciętnego użytkownika ryzyko jest dziś niskie: atak wymaga bliskości, akceptacji pliku i - przynajmniej według tego, co wiadomo - działa na starszych wersjach iOS. Dla osób z grup wysokiego ryzyka sytuacja jest poważniejsza. Zalecenia:
- Zaktualizuj do iOS 27.2 - zamyka większość błędów z łańcucha Calif, nawet jeśli nie wszystkie.
- Ogranicz AirDrop: Ustawienia → Ogólne → AirDrop → "Tylko kontakty" lub "Odbieranie wyłączone". To bezpośrednio usuwa pokazany wektor.
- Nie przyjmuj nieoczekiwanych plików - przez AirDrop, komunikatory ani e-mail, zwłaszcza PDF-ów od nieznanych nadawców.
- Nie wyłączaj Lockdown Mode. Pokazany atak nie czyni go bezużytecznym: tryb nadal eliminuje wiele wektorów zero-click i podnosi koszt ataku.
- Restartuj telefon regularnie - nie pomoże na persystentny jailbreak, ale usuwa wiele implantów działających wyłącznie w pamięci.
- W razie podejrzeń osoby z grup ryzyka mogą skorzystać z analizy urządzenia, np. narzędziem Mobile Verification Toolkit (MVT) Amnesty International lub z pomocy organizacji wspierających dziennikarzy i aktywistów. Przywrócenie ustawień fabrycznych z instalacją systemu od zera to najpewniejsza metoda pozbycia się nieznanej infekcji.
Uwaga na oszustwa. Aplikacje i strony obiecujące "jailbreak iOS 27.2" należy dziś traktować jako scam lub malware. Publiczne narzędzie nie istnieje, a Calif deklaruje, że go nie wyda.
EPILOG: Granice "trybu lockdown"
Lockdown Mode to nie magiczny przełącznik, który czyni telefon niezniszczalnym, tylko zestaw ograniczeń zmniejszających powierzchnię ataku. Demonstracja Calif pokazuje jego granicę dość precyzyjnie: tryb blokady zatrzymuje automatyczne przetwarzanie treści z zewnątrz, ale nie naprawia błędów w parserach, do których użytkownik sam wpuszcza plik.
Równie ważna jest druga lekcja. Sprzętowe zabezpieczenia pamięci, takie jak MIE, podnoszą poprzeczkę, ale jej nie usuwają, a narzędzia AI wyraźnie przyspieszają pracę badaczy - po obu stronach. Seria demonstracji w ciągu niecałych trzech tygodni, od Hexacon po Lockdown Mode, pokazuje tempo, do którego obrońcy muszą się przyzwyczaić.
Główne źródła
-
Cybernews, "Apple’s Lockdown Mode faces fresh scrutiny after iPhone jailbreak video", 4 listopada 2026 - https://cybernews.com/tech/apple-lockdown-mode-iphone-jailbreak/
-
heise online, "Calif.io iOS attack defeats Lockdown Mode and survives update", 4 listopada 2026 - https://www.heise.de/en/news/Calif-io-iOS-attack-defeats-Lockdown-Mode-and-survives-update-11511465.html
-
Calif, "iPhone" (wpis z demonstracjami z Hexacon), 16 października 2026 - https://blog.calif.io/p/iphone
-
Decrypt, "Hackers Jailbreak iPhone 18 Pro on Stage, and It Survives a Reboot", 16 października 2026 - https://decrypt.co/381177/hackers-jailbreak-iphone-18-pro-survives-reboot
-
iTnews, "Apple rains on MIE-bypassing iPhone jailbreak parade with iOS update", 29 października 2026 - https://www.itnews.com.au/news/apple-rains-on-mie-bypassing-iphone-jailbreak-parade-with-ios-update-629978
-
heise online, "Calif.io jailbreak: How the untethered tool cracks iOS 27.0.1", październik 2026 - https://www.heise.de/en/news/Calif-io-jailbreak-How-the-untethered-tool-cracks-iOS-27-0-1-11492321.html
-
The Hacker News, PoC dla CVE-2026-86950 w CoreGraphics, październik 2026 - https://thehackernews.com/2026/10/apple-coregraphics-poc-emerges-as.html
-
Security Affairs, "Public PoC Released for Apple CoreGraphics Zero-Day CVE-2026-86950", 1 października 2026 - https://securityaffairs.com/200175/hacking/apple-coregraphics-zero-day-cve-2026-86950
-
Help Net Security, "Apple squashes zero-day bug exploited in ‘extremely sophisticated’ attack (CVE-2026-86950)" - https://www.helpnetsecurity.com/?p=386080
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)