110 terabajtów danych skradzionych z otwartych dysków w chmurze. Sprawcą 16-latek
16-letni cyberprzestępca, setki zaatakowanych organizacji i 110 terabajtów zabezpieczonych danych. Operacja KillSwitch ujawniła skalę działalności grupy KillSec, która zarabiała na kradzieży informacji i szantażowaniu ofiar. Zamiast wyrafinowanych ataków zero-day często wystarczały publicznie dostępne buckety S3, niezabezpieczony RDP i hasła pochodzące z wcześniejszych wycieków. Analizujemy mechanizmy działania grupy, rolę afiliantów i sztucznej inteligencji oraz błędy bezpieczeństwa, które umożliwiły tak rozległą działalność przestępczą.
Międzynarodowe organy ścigania rozbiły grupę przestępczą zajmującą się kradzieżą danych i wymuszeniami. Jej domniemanym liderem okazał się 16-letni obywatel Rumunii. Co ciekawe, hakerzy wcale nie musieli łamać zaawansowanych systemów obronnych. Najczęściej po prostu szukali otwartych, niezabezpieczonych zasobów w chmurze, podatności w oprogramowaniu do pracy zdalnej lub logowali się za pomocą haseł kupionych na czarnym rynku.
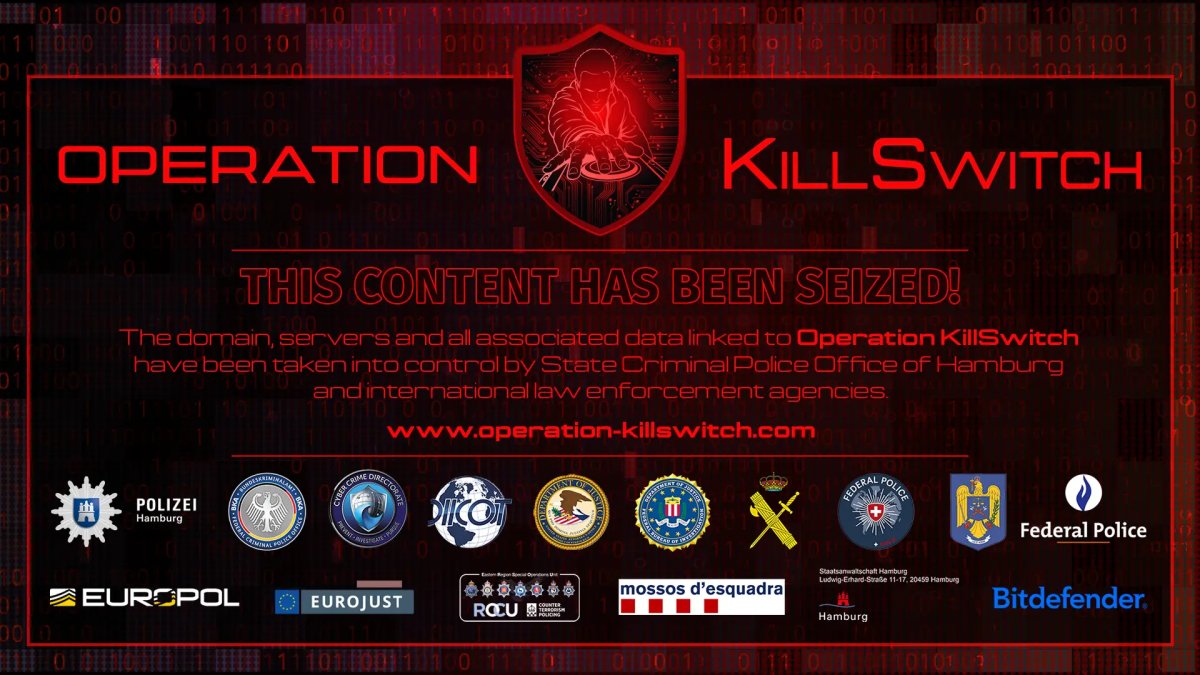
1 października 2026 roku służby z co najmniej dziesięciu krajów ogłosiły sukces operacji o kryptonimie KillSwitch. Akcję koordynowała niemiecka policja z Hamburga przy bliskiej współpracy z Europolem. W efekcie przejęto należącą do cyberprzestępców platformę, na której publikowano skradzione informacje (tzw. leak site), pięć kluczowych serwerów oraz co najmniej 110 terabajtów danych należących do ofiar. Domeny grupy zostały przejęte i wyświetlają obecnie oficjalny komunikat policji. Służby tymczasowo zatrzymały trzech podejrzanych, a przeszukania obiektów przeprowadzono w Hiszpanii, Grecji, Rumunii i Wielkiej Brytanii. Według Europolu administratorem i głównym operatorem całej infrastruktury był 16-letni Rumun, którego aresztowano w Alicante w Hiszpanii.
Kradzież zamiast szyfrowania: model "wejdź, skopiuj, szantażuj"
Grupa KillSec (znana również jako Kill Security lub k1llsec) działała od około 2024 roku. W przeciwieństwie do klasycznych grup ransomware, rzadko szyfrowali dyski ofiar. Skupiali się na modelu wymuszeń na podstawie skradzionych danych (ang. data extortion). Przestępcy włamywali się do sieci firmowych, kopiowali wrażliwe pliki na własne serwery, a następnie grozili ich upublicznieniem, jeśli nie otrzymają okupu. Gdy ofiara odmawiała zapłaty, dane trafiały do sieci za darmo. W wielu przypadkach szantaż okazywał się jednak skuteczny, a grupa inkasowała ogromne sumy pieniędzy.
Według szacunków Europolu oraz wspierających śledztwo firm bezpieczeństwa IT (Bitdefender i Group-IB), grupa mogła stać za około 1000 ataków, z czego blisko 500 zakończyło się sukcesem. Eksperci z firmy Bitdefender doliczyli się prawie 300 ofiar wymienionych na platformie wycieków KillSec. Z kolei analitycy Group-IB zidentyfikowali 274 publicznie poszkodowane organizacje - najwięcej z USA (ok. 35%) oraz Indii (ok. 17%). Przestępcy najchętniej uderzali w sektor finansowy oraz ochronę zdrowia, choć ich celem padały również instytucje rządowe.
Jak naprawdę wyglądały włamania? Mniej Hollywood, więcej otwartych drzwi
Z oficjalnych komunikatów wynika, że hakerzy nie wykorzystywali żadnych spektakularnych, nieznanych wcześniej luk w zabezpieczeniach (tzw. zero-day). Skuteczność opierali na najprostszych błędach administratorów i niskim progu wejścia.
Wykorzystywali przede wszystkim:
➡ Błędnie skonfigurowane repozytoria chmurowe - mowa tu o publicznie dostępnych kubełkach (tzw. bucketach) w usługach AWS S3 czy Azure Blob. Według Group-IB w wielu przypadkach przestępcy w ogóle nie musieli włamywać się do sieci - dane były wystawione bezpośrednio do internetu z powodu złych uprawnień dostępu.
➡ Znane i niezałatane podatności: Wykorzystywali luki w oprogramowaniu i usługach wystawionych na świat, na które producenci wydali już poprawki, ale ofiary ich nie zainstalowały.
➡ Słabo zabezpieczony dostęp zdalny: Przeprowadzali m.in. ataki typu brute-force (masowe zgadywanie haseł) na publicznie dostępne serwery RDP.
➡ Kupione poświadczenia i phishing: Masowo korzystali z baz loginów i haseł wykradzionych wcześniej przez inne złośliwe oprogramowanie i sprzedawanych w darknecie.
KillSec funkcjonował w modelu Ransomware-as-a-Service (RaaS). Rdzeń grupy tworzył i utrzymywał infrastrukturę oraz panel dla wspólników. Ci drudzy zajmowali się samymi włamaniami oraz negocjacjami z ofiarami, a zyskami dzielili się z twórcami projektu. Śledczy ustalili, że hakerzy aktywnie wykorzystywali sztuczną inteligencję (AI). Pomagała im ona w automatyzacji budowy infrastruktury oraz masowym skanowaniu sieci w celu wyszukiwania podatnych ofiar. AI przyspieszało ich działania, ale u podstaw sukcesu ataków zawsze leżały rażące błędy konfiguracyjne po stronie ofiar.
Nastoletni przestępcy i globalna odpowiedź służb
Struktura grupy okazała się zaskakująco młoda. Obok 16-letniego lidera, śledczy zidentyfikowali m.in. głównego programistę (który w sierpniu 2026 roku skończył 18 lat, więc części czynów dopuścił się jako nieletni), dedykowanego negocjatora oraz jednego z kluczowych partmerów.
Jedynym zatrzymanym, którego nazwisko podano do wiadomości publicznej, jest obywatel Holandii - Fouad Eltibrizi (znany w sieci jako "Archduke"). Został on ujęty na terenie Wielkiej Brytanii i usłyszał już zarzuty przed amerykańskim sądem. Dotyczą one spisku w celu nieautoryzowanego dostępu do systemów komputerowych oraz wymuszeń. Grozi mu do 10 lat więzienia; obecnie trwa procedura jego ekstradycji do USA.
Ta sprawa uwypukla dwie skrajne rzeczywistości. Z jednej strony pokazuje, że bardzo młode osoby o wysokich umiejętnościach technicznych mogą dziś zarządzać strukturami uderzającymi w setki globalnych organizacji - wystarczą im do tego gotowe narzędzia, model afiliacyjny i AI. Z drugiej strony udowadnia, że ścisła koordynacja międzynarodowej policji z prywatnym sektorem cyberbezpieczeństwa pozwala skutecznie namierzyć i rozbić nawet najbardziej rozproszone grupy przestępcze.
Krajobraz po bitwie - cyfrowe zagrożenia nie znikają
Zabezpieczenie 110 terabajtów danych i wyłączenie serwerów KillSec bezpowrotnie odebrało tej konkretnej grupie możliwość dalszego szantażowania ofiar. Nie zamyka to jednak problemu. Wektory ataków, z których korzystali nastolatkowie, czyli otwarte zasoby chmurowe, brak dwuskładnikowego uwierzytelniania (MFA) przy połączeniach RDP, wyciekłe hasła i brak aktualizacji - nadal pozostają codziennością w wielu firmach. Te same luki natychmiast spróbują wykorzystać kolejni przestępcy.
Dla organizacji płynie stąd prosta lekcja - skuteczna obrona nie wymaga walki z "hakerskim geniuszem", lecz eliminacji podstawowych zaniedbań. Kluczem do bezpieczeństwa pozostaje regularny audyt zasobów wystawionych do internetu, bezwzględne wymuszanie MFA, priorytetowe instalowanie łatek bezpieczeństwa oraz stałe monitorowanie sieci pod kątem podejrzanego przesyłania dużych pakietów danych na zewnątrz. Przestępcy z KillSec nie byli wybitnymi specjalistami, po prostu wchodzili tam, gdzie zastawali otwarte drzwi.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)