Minister, Steward Frank i rosyjskie boty, które podobno zamilkły. Kiedy rząd walczy z dezinformacją, ale nie stosuje własnych standardów
Ukraińskie ataki na centra danych Yandexa uruchomiły lawinę politycznych komentarzy o rzekomym zniknięciu rosyjskich botów. Tomasz Siemoniak, powołując się na ABW, ogłosił radykalny spadek ich aktywności, nie przedstawiając opinii publicznej danych pozwalających zweryfikować tę deklarację. Radosław Sikorski wykorzystał niepotwierdzoną narrację do politycznych drwin, a wiceminister cyfryzacji Michał Gramatyka dołożył do informacyjnego chaosu własną cegiełkę: udostępnił materiał wyjaśniający błędne utożsamianie crawlerów Yandexa z rosyjskimi kontami propagandowymi, opatrując go enigmatycznym komentarzem "Znamienne", zamiast jasno wskazać, na czym polega manipulacja. Tymczasem NASK przestrzegał przed przedwczesnymi wnioskami, a niemieccy badacze nie stwierdzili załamania rosyjskich operacji wpływu, które można byłoby przypisać atakom. Oto problem wymagający rozliczenia: przedstawiciele rządu deklarującego bezkompromisową walkę z dezinformacją sami nie zachowali należytej precyzji w komuni
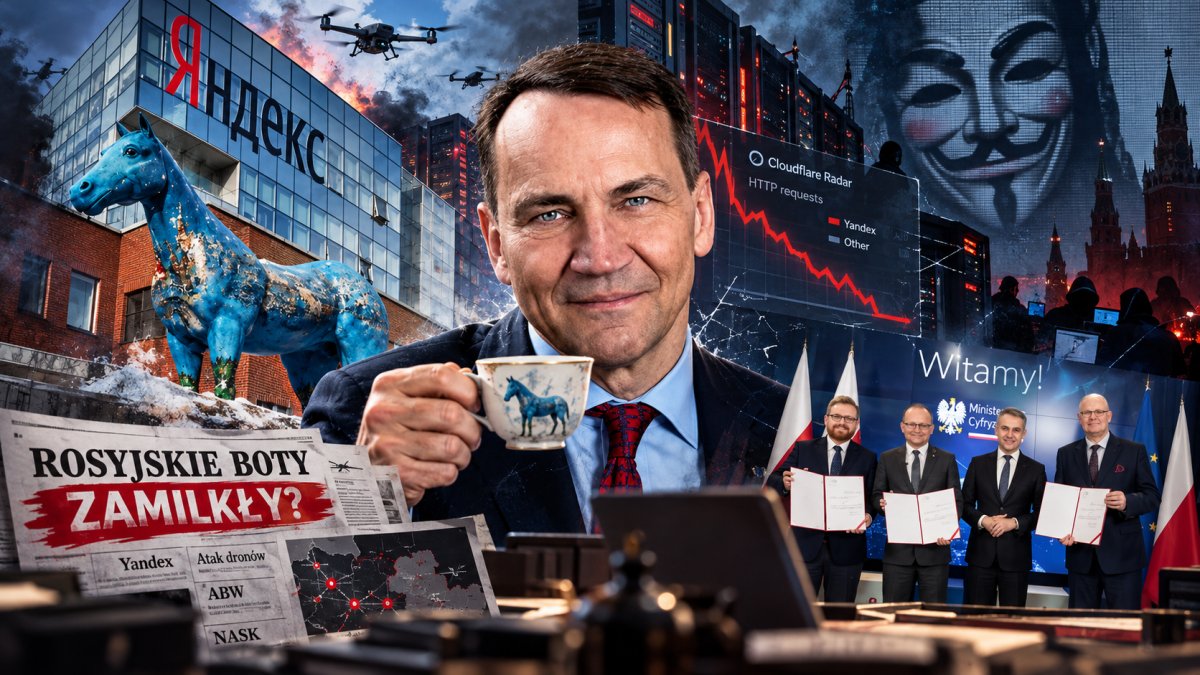
Minister koordynator służb specjalnych ogłasza "radykalny spadek" aktywności rosyjskich botów po atakach na Yandexa. NASK studzi entuzjazm, niemieccy badacze nie potwierdzają takiej skali zjawiska, a publiczne dane dotyczą czegoś innego niż działalność farm trolli. Radosław Sikorski nagłaśnia opowieść o setkach tysięcy "znikających" internautów, Michał Gramatyka opatruje wpis prostujący tę narrację komentarzem "Znamienne" myśląc, że potwierdza jego narrację, a kierownictwo Ministerstwa Cyfryzacji przekonuje obywateli, jak walczyć z dezinformacją. Jednocześnie rząd forsuje nowe mechanizmy ograniczania dostępu do treści i blokowania domen. To nie jest wyłącznie historia o źle przeczytanym wykresie. To historia o standardach, które władza ogłasza dla innych, i o tym, jak polityczna narracja wraca do niej jako własny problem.
Trzy centra danych, jeden wykres i cudowne zniknięcie rosyjskiej propagandy
W dniach 7-11 października 2026 roku ukraińskie drony zaatakowały centra danych rosyjskiego Yandexa. Uszkodzono oraz zakłócono działanie infrastruktury obliczeniowej i części usług zależnych od rosyjskiego operatora. O kolejnych incydentach informowała również agencja Reuters. Nie ma powodów, żeby kwestionować sam atak lub jego skutki dla Yandexa.
W statystykach Cloudflare Radar widoczne były jednocześnie spadki określonych rodzajów ruchu automatycznego. I wtedy w internetowym obiegu nastąpił błyskawiczny przeskok od danych technicznych do opowieści politycznej. Ukraińcy mieli rzekomo wyłączyć rosyjskie farmy trolli, a wraz z nimi aktywność kont wspierających niemiecką AfD, amerykański ruch MAGA czy wybrane polskie środowiska polityczne. Wykres stał się dla wielu komentatorów wygodniejszy od jego opisu.
Według tej narracji trzy trafione centra danych zrobiły w jeden weekend więcej niż platformy społecznościowe i analitycy zajmujący się rosyjskimi operacjami wpływu przez całe lata. Brzmiało efektownie, nadawało się do politycznej drwiny i nie wymagało nawet przeczytania dokumentacji Cloudflare.
Nie przedstawiono jednak wiarygodnych danych pokazujących, że ataki spowodowały radykalny spadek aktywności rosyjskich kont propagandowych. Wykres ruchu HTTP nie liczy trolli na X, Facebooku ani Threads. Nie identyfikuje też poglądów politycznych osób obsługujących konta.
Już 10 października opisaliśmy ten błąd w tekście "Anatomia internetowej manipulacji: Yandex, Cloudflare i mit o zamilkłych rosyjskich botach". Wskazaliśmy różnicę między statystykami ruchu sieciowego a aktywnością skoordynowanych kampanii informacyjnych. Aby połączyć te zjawiska, trzeba wykazać techniczny i czasowy związek, a nie tylko postawić obok siebie dwa atrakcyjne wykresy.
Źródła: Reuters, 11 października; analiza HACKIN9.
Tomasz Siemoniak. Kiedy nieudowodniona teza otrzymuje pieczęć ABW
12 października minister koordynator służb specjalnych Tomasz Siemoniak podczas odprawy z udziałem premiera Donalda Tuska przedstawił informację o "radykalnym spadku" aktywności rosyjskich botów. Powołał się na obserwacje ABW i mówił o zjawisku występującym na całym świecie po zbombardowaniu trzech centrów danych oraz wyłączeniu trzech rosyjskich superkomputerów.
Minister odpowiedzialny za koordynację służb specjalnych nadał spektakularnej tezie rangę państwowego komunikatu. Nie pokazał przy tym publicznie danych pozwalających sprawdzić jej sens i skalę. Do chwili opracowania tego materiału nie odnaleźliśmy publicznego raportu ABW z definicją mierzonej aktywności, zakresem analizowanych platform, okresem odniesienia ani wynikami pomiarów. Zamiast liczb odbiorcy dostali autorytet instytucji.
Co właściwie miało radykalnie spaść? Liczba aktywnych kont? Częstotliwość publikacji? Zasięgi kampanii? Skala skoordynowanych operacji wpływu? A może ruch sieciowy generowany przez automatyczne systemy? To nie są synonimy. W ustach ministra każde z tych pojęć oznaczałoby coś innego, lecz komunikat wrzucono do obiegu w formie jednego efektownego hasła.
Powołanie się na ABW nie zastępuje metodologii. Jeśli władza przedstawia wniosek jako ustalenie dotyczące świata, powinna udostępnić jego weryfikowalną podstawę w zakresie, który nie narusza bezpieczeństwa prowadzonych działań. Obowiązek uzasadnienia publicznej tezy ciąży na tym, kto ją ogłasza, nie na obywatelu, który prosi o dowody.
"ABW tak twierdzi" nie może być uniwersalną odpowiedzią na pytania o fakty, zwłaszcza gdy te fakty mają służyć budowaniu politycznej opowieści o rosyjskich wpływach.
Źródło: InfoSecurity24 - wypowiedź Tomasza Siemoniaka.
NASK i niemieccy badacze: gdzie jest ten radykalny spadek?
Tego samego dnia rzeczniczka NASK Paulina Zywar poinformowała Polskie Radio, że rosyjskie działania informacyjne nadal trwają, również przy wykorzystaniu kont botowskich. Instytut podkreślił potrzebę dalszej analizy skali zjawiska i przestrzegał przed potwierdzaniem sensacyjnych doniesień na podstawie internetowych wpisów.
Zderzmy to z komunikatem ministra: Siemoniak mówi o "radykalnym spadku" obserwowanym globalnie; NASK nie potwierdza takiego wniosku. Obywatel pozostaje bez danych, dzięki którym mógłby sprawdzić, czego dokładnie dotyczyła ministerialna deklaracja. To problem z przejrzystością państwowej komunikacji, a nie spór o to, czy należy wspierać Ukrainę.
Podobny obraz wyłania się z Niemiec. Josef Holnburger z instytutu CeMAS powiedział redakcji BR24, że jego organizacja nie obserwuje spadku rosyjskich kampanii dezinformacyjnych dającego się wyjaśnić atakami na Yandexa. Zwracał uwagę na naturalne zmiany aktywności kont zależne choćby od dnia tygodnia. Bez kontroli takich zmiennych nawet prawdziwy spadek liczby postów niczego jeszcze nie wyjaśnia.
Niebezpiecznik, powołując się na ustalenia niemieckiego dziennikarza Jana Vollmera, przytoczył także stanowiska Hasso Plattner Institute i Polisphere: obserwacje tych podmiotów nie potwierdzały efektu, o którym mówili autorzy sensacyjnych internetowych tez. Polskie ustalenia Demagoga również nie dostarczyły potwierdzenia globalnego załamania aktywności rosyjskich trollowni.
Dowody nie przybywają wraz z liczbą polityków powtarzających tę samą historię. Trzy udostępnienia, sto komentarzy i ministerialne stanowisko nie zamieniają domysłu w wynik pomiaru.
Źródła: Polskie Radio - stanowisko NASK, BR24 - stanowisko CeMAS, Demagog.
Steward Frank, sztuczna inteligencja i wykres z przyszłości
Osobnym paliwem dla opowieści o rzekomym załamaniu rosyjskiej propagandy była grafika przedstawiająca spadek aktywności związanej z niemiecką AfD. Miała oś czasu, liczby i efektownie opadającą linię. Nie miała natomiast udokumentowanego źródła danych, definicji mierzonego zjawiska ani metodologii. Na dodatek rozpowszechniana 11 października pokazywała na osi datę 15 października.
BR24 wykazało problemy z konstrukcją osi i niemożność odtworzenia zaprezentowanych wyników. To nie jest niegroźny błąd estetyczny. Wykres, którego nie można zweryfikować, nie stanowi dowodu na zmianę aktywności milionów użytkowników internetu.
Czeski europoseł Tomáš Zdechovský udostępnił materiał, sugerując związek między atakami na Yandexa a aktywnością wokół AfD. Według BR24 publikacja dotarła do ponad trzech milionów użytkowników. Grafikę rozpowszechniał również niemiecki samorządowiec Zielonych Robin Schlingheider, co odnotował portal netzpolitik.org.
Dziennikarz Jan Vollmer dotarł do wcześniejszej publikacji. Jak relacjonował Niebezpiecznik, pochodziła ona z profilu osoby przedstawiającej się jako 24-letni steward Frank. Wpis na Threads miał oznaczenie związane z wykorzystaniem AI. Oznaczenie to zniknęło z części politycznych udostępnień, podobnie jak informacja o źródle.
W ten sposób internetowy obrazek bez danych wszedł do politycznego obiegu jako pozór analizy. Politycy nie sprawdzili, co właściwie pokazuje, ale miliony odbiorców mogły zobaczyć go w kontekście sugerującym ustalony fakt.
Nie przypisujemy tej konkretnej grafiki każdemu politykowi, który komentował Yandexa. Źródłem polskiego wątku jest przede wszystkim publiczna narracja o zaniku farm trolli, a nie dowód udostępnienia przez wszystkich jednego obrazka. W obu wypadkach zawiodła jednak ta sama zasada: źródło i metodologia powinny być ważniejsze od atrakcyjności politycznego wniosku.
Źródła: Niebezpiecznik - aktualizacja z 12 października, BR24, netzpolitik.org.
Radosław Sikorski. Trzy dni żałoby po faktach
Do polskich polityków, którzy nadali rozgłos opowieści o masowym "zniknięciu" internetowych komentatorów po atakach na Yandexa, należy dopisać Radosława Sikorskiego, ministra spraw zagranicznych.
11 października Filip Dąb-Mirowski opublikował na X wpis sugerujący, że w jednej chwili przestały istnieć setki tysięcy użytkowników internetu przedstawiających się jako Polacy, Niemcy i Amerykanie. Powodem miał być ukraiński dron uderzający w centrum danych Yandexa. Sikorski udostępnił ten wpis, dopisując: "Patoprawica powinna ogłosić trzy dni żałoby". Oryginalny wpis Sikorskiego.
Nie jest to analityczny komunikat o rosyjskiej infrastrukturze, tylko polityczna drwina, której sens opiera się na nieudowodnionej zależności: awaria Yandexa miała wyeliminować masę kont uczestniczących w zachodnich sporach politycznych. Minister spraw zagranicznych nadał tej tezie dodatkowy zasięg i autorytet własnego stanowiska.
W tej historii kompromitujący nie jest brak poczucia humoru po stronie krytyków. Kompromitujące jest posługiwanie się niezweryfikowanym twierdzeniem jako amunicją przeciw politycznym przeciwnikom. Szczególnie gdy przedstawiciele tego samego rządu regularnie pouczają obywateli o zagrożeniach związanych z manipulacją informacyjną.
Nie potrzeba tajnych danych wywiadowczych, żeby sprawdzić, co mierzy Cloudflare i dlaczego jego wykresy nie pokazują liczby prorosyjskich kont na platformach społecznościowych. Minister mógł zweryfikować sens rozpowszechnianej opowieści, zanim wykorzystał ją do politycznego przytyku.
Pytanie o odpowiedzialność za takie udostępnienie nie znika tylko dlatego, że zostało opakowane w dowcip.
Michał Gramatyka. "Znamienne", czyli sprostowanie potraktowane jak polityczna amunicja
11 października wiceminister cyfryzacji Michał Gramatyka podał dalej wpis Niebezpiecznika dotyczący aktywności botów związanych z infrastrukturą Yandexa. Dodał tylko jedno słowo: "Znamienne". Oryginalny wpis Gramatyki.
Problem w tym, że udostępniony wpis tłumaczył dokładnie to, czego nie chciała przyjąć do wiadomości część politycznych komentatorów: spadek ruchu automatycznego związanego z Yandexem nie jest dowodem na masowe zamilknięcie rosyjskich trollowni. Niebezpiecznik rozróżniał techniczne boty HTTP od kont społecznościowych prowadzących operacje wpływu.
Wiceminister podał dalej sprostowanie w formie, która w kontekście rozkręconej afery wyglądała jak przytaknięcie narracji właśnie podważanej przez źródło. Jednym słowem można było zasugerować więcej, niż wynikało z całego wyjaśnienia. Tak powstaje polityczne wykorzystanie informacji: tytuł, wykres i komentarz pracują na rzecz gotowej tezy, podczas gdy niewygodny sens materiału znika z pola widzenia.
Od osoby uczestniczącej w kierowaniu resortem cyfryzacji wolno oczekiwać elementarnej precyzji. YandexBot indeksujący witryny nie jest kontem politycznym na X. Cloudflare Bot Management nie prowadzi spisu rosyjskich trolli. To podstawowe pojęcia, a nie wiedza dostępna wyłącznie specjalistom od cyberwywiadu.
Resort Gramatyki w tym samym tygodniu uczył obywateli, żeby czytali więcej niż nagłówki i nie wyrywali danych z kontekstu. Jego własny wpis znakomicie pokazuje, dlaczego taka rada jest potrzebna również na szczytach administracji.
Krzysztof Gawkowski. Poradniki dla obywateli, brak równie głośnego sprostowania własnego obozu
Krzysztof Gawkowski konsekwentnie przedstawia dezinformację jako zagrożenie dla bezpieczeństwa państwa i zaufania społecznego. 29 września pisał o działaniach na rzecz jej zwalczania. W tym samym czasie rząd organizował Centrum Walki z Dezinformacją, a Ministerstwo Cyfryzacji publikowało materiały edukacyjne. Wpis Gawkowskiego.
Weryfikacja informacji ma jednak sens tylko wtedy, gdy nie jest zależna od barw politycznych nadawcy. Minister z własnego rządu przedstawia spektakularną tezę o rosyjskich botach, niemieccy badacze jej nie potwierdzają, polski NASK nawołuje do dalszych analiz, a minister spraw zagranicznych wykorzystuje tę samą narrację jako materiał do politycznej drwiny.
To właśnie taki przypadek powinien stać się pokazowym sprawdzianem deklarowanych standardów resortu Gawkowskiego. Nie wystarczy wydać poradnika dla internautów. Trzeba również odpowiedzieć, jak administracja reaguje na własne niezweryfikowane komunikaty i udostępnienia polityków wysokiego szczebla.
W publicznie dostępnych materiałach, które sprawdziliśmy do 13 października, nie znaleźliśmy równie zdecydowanej ministerialnej korekty tej opowieści. Kontrast między głośnymi zapowiedziami walki z dezinformacją a brakiem jasnego wyjaśnienia sprawy Yandexa jest trudny do przeoczenia.
Dariusz Standerski. Kłamstwo nie zmienia natury wraz z nadawcą
Wiceminister Dariusz Standerski ostrzega w publicznych wypowiedziach przed dezinformacją i propagandą, wskazując na ich szkodliwość dla debaty publicznej. Jego wpis na X.
Jeżeli takie deklaracje mają znaczyć coś więcej niż polityczne hasła, ten sam standard musi obowiązywać wobec przekazów pochodzących z własnego środowiska. Historia Yandexa pokazała, jak szybko od realnego ataku na infrastrukturę przechodzi się do nieweryfikowalnych opowieści o skali rosyjskiej propagandy, a następnie do politycznych ocen wyborców i całych środowisk.
Dezinformacja nie zaczyna działać dopiero wtedy, gdy publikuje ją ktoś z przeciwnej strony barykady. Przekaz wprowadzający odbiorców w błąd pozostaje szkodliwy niezależnie od tego, czy dobrze pasuje do linii komentatora lub ministra.
Dlatego od osób przygotowujących państwowe mechanizmy przeciwdziałania manipulacji należy wymagać jasnej odpowiedzi: jak resort reaguje na błędne lub nieudokumentowane tezy rozpowszechniane w obrębie rządu? Milczenie w takiej sprawie pozostawia bez odpowiedzi pytanie o jednakowe reguły dla wszystkich.
Paweł Olszewski. Pierwszy test Centrum Walki z Dezinformacją
Paweł Olszewski jest jedną z twarzy powołanego przez premiera Centrum Walki z Dezinformacją. Centrum utworzono zarządzeniem nr 59 z 29 września 2026 roku. Instytucja ma koordynować współpracę organów państwa, analizować zagrożenia informacyjne i przedstawiać rekomendacje. Wpis Olszewskiego.
A teraz spójrzmy na praktykę. Minister koordynujący służby ogłasza globalny spadek botów, bez publicznej metodologii. Minister spraw zagranicznych udostępnia opowieść o zniknięciu setek tysięcy internautów. Wiceminister cyfryzacji publikuje "Znamienne" pod materiałem, który podważa najpopularniejszy wniosek z całej historii. W tym samym czasie rząd mówi obywatelom, że informacje trzeba weryfikować.
Jeśli Centrum ma budować zaufanie do państwowej walki z dezinformacją, sprawa Yandexa jest jego pierwszym oczywistym testem wiarygodności. Powinno być możliwe publiczne ustalenie, które twierdzenia znajdują oparcie w danych, które były nadinterpretacją, a które wymagają sprostowania - także w odniesieniu do komunikatów osób z administracji rządowej.
Centrum ma charakter opiniodawczo-doradczy i nie jest tym samym organem, który wydaje nakazy blokowania domen. Jednak jego znaczenie dla sposobu formułowania państwowych ocen zagrożeń informacyjnych jest realne. Tym bardziej powinno działać według kryteriów zrozumiałych dla obywatela i odpornych na polityczną selekcję.
Źródła: Ministerstwo Cyfryzacji - Centrum Walki z Dezinformacją, zarządzenie nr 59.
Kraków: ta sama narracja wraca jako polityczna riposta
Gdy jedni internauci ogłaszali zniknięcie rzekomych rosyjskich kont wspierających politycznych przeciwników, w dyskusji pojawiła się riposta: "Znamienne, że po ataku Ukrainy na Yandex Koalicja Obywatelska przegrała wybory prezydenckie w Krakowie". To celowo przewrotny komentarz, ale jego siła bierze się z zastosowania tego samego wadliwego rozumowania do przeciwnej strony politycznego sporu.
Wybory odbyły się naprawdę. W drugiej turze 11 października 2026 roku Łukasz Gibała uzyskał 62,12% głosów, a popierana przez KO i PSL Monika Piątkowska 37,88%. To oficjalny wynik podany przez krakowską komisję wyborczą. Nie przedstawiono natomiast żadnego wiarygodnego związku między głosowaniem w Krakowie a uszkodzeniem centrów danych Yandexa. Oficjalne wyniki - BIP Krakowa.
Właśnie tak niepotwierdzona opowieść zaczyna pracować na rzecz kolejnych manipulacji. Najpierw jedna strona wykorzystuje techniczny wykres jako argument o rzekomo znikających przeciwnikach. Potem druga kopiuje schemat i przykleja go do wyniku wyborów. W obu przypadkach fakty istnieją, lecz wymyślony związek przyczynowy zastępuje dowody.
Politycy rozpowszechniający historię o masowym zamilknięciu trollowni sami stworzyli dogodny wzorzec dla podobnych insynuacji. Każdy kolejny wpis może go odwrócić przeciwko innemu środowisku. Na tym polega dodatkowy koszt nieodpowiedzialnego nagłaśniania niezweryfikowanych narracji: nie znika on wraz z zakończeniem jednej internetowej awantury.
Ministerstwo Cyfryzacji samo napisało instrukcję. Warto zastosować ją do polityków
9 października Ministerstwo Cyfryzacji opublikowało poradnik "Dezinformacja - jak ją rozpoznać i gdzie zgłosić?". Obywatele mają sprawdzać źródła, czytać całe materiały, szukać niezależnego potwierdzenia i nie rozpowszechniać treści, których wiarygodności nie potrafią ocenić.
Resort opisuje także manipulowanie treścią przez pomijanie niewygodnych danych oraz nadawanie prawdziwemu zdarzeniu fałszywego kontekstu. Historia Yandexa jest modelowym przykładem tego błędu: prawdziwy atak na serwerownie, realne zakłócenie usług, wykresy ruchu sieciowego - a na końcu opowieść o globalnym wyłączeniu propagandowych kont w mediach społecznościowych.
Wystarczyły prawdziwe dane techniczne i nieuprawniony wniosek. Później zajęli się nim politycy: jedni powtarzali efektowną narrację, inni zamieniali ją w polityczną drwinę. W takiej sytuacji ministerialny poradnik przestaje być tylko materiałem edukacyjnym. Staje się listą pytań, które należy zadać samym autorom rządowej komunikacji.
Gdzie jest źródło? Co dokładnie zmierzono? Czy dane dotyczą kont propagandowych, czy robotów sieciowych? Czy wypowiedź została zweryfikowana niezależnie? Jeżeli obywatele mają odpowiadać na te pytania przed kliknięciem "udostępnij", tym bardziej powinni odpowiadać na nie ministrowie i wiceministrowie.
A teraz ten sam rząd forsuje nowe instrumenty blokowania treści
8 października 2026 roku Sejm przyjął projekt nowelizacji ustawy o świadczeniu usług drogą elektroniczną, oznaczony jako druk 2693. Za głosowało 242 posłów, przeciw 61, a 136 wstrzymało się od głosu. Projekt przewiduje nowe procedury wydawania nakazów ograniczających dostęp do określonych nielegalnych treści, z udziałem Prezesa UKE, Przewodniczącego KRRiT i sądów - zależnie od rodzaju sprawy.
Najbardziej kontrowersyjne są mechanizmy blokowania domen przez operatorów telekomunikacyjnych oraz projektowany rejestr domen. W określonych przypadkach przepisy przewidują realizację blokady w ciągu 48 godzin. Dostępność rejestru została ograniczona, co utrudnia niezależną kontrolę całego mechanizmu. W HACKIN9 opisaliśmy te problemy w tekście "Łatanie sieci dekretami, czyli dlaczego rządowy pomysł na blokowanie domen to techniczna iluzja".
DNS nie jest przyciskiem "usuń z internetu". Zmiana odpowiedzi DNS nie usuwa treści z serwera źródłowego. Przekierowywanie domen na stronę informacyjną UKE zderza się również z mechanizmem HTTPS i weryfikacją certyfikatów TLS: podmieniony serwer nie staje się automatycznie uprawnionym gospodarzem cudzej domeny. Blokada może być jednocześnie podatna na obejście i dolegliwa dla legalnych użytkowników.
Rząd, którego wysocy przedstawiciele nadają rozgłos nieudokumentowanym twierdzeniom o funkcjonowaniu internetu, domaga się równolegle nowych możliwości ograniczania dostępności internetowych treści. To właśnie dlatego mechanizmy kontroli błędów, transparentność i odpowiedzialność za decyzję powinny być traktowane jako najważniejsza część ustawy, a nie jako ozdobny dodatek do komunikatu prasowego.
Spór nie dotyczy tego, czy państwo powinno reagować na faktycznie nielegalne treści, w tym materiały dokumentujące seksualne wykorzystywanie dzieci. Dotyczy tego, czy zaprojektowano środek właściwy, proporcjonalny i rzeczywiście poddany kontroli. Błędy w takim systemie mogą prowadzić do ograniczenia dostępu także do legalnych informacji, zanim zapadnie ostateczne rozstrzygnięcie.
Źródła: druk 2693 w Sejmie, analiza HACKIN9.
DSA nie nakazał Polsce stworzenia takiego rejestru
Trzeba oddzielić dwa akty prawne. Wcześniejszy druk 2694 dotyczył krajowego wdrożenia instytucjonalnych elementów unijnego Aktu o usługach cyfrowych (DSA). Ustawa została podpisana 25 września 2026 roku. Projekt z druku 2693, przyjęty przez Sejm 8 października, jest odrębnym rozwiązaniem dotyczącym nakazów wobec nielegalnych treści.
Sam DSA nie nakazał Polsce stworzenia rejestru domen o dokładnie takim kształcie ani wyboru blokowania DNS jako sposobu wykonywania nakazów. To krajowy wybór legislacyjny, za który odpowiadają projektodawcy i ustawodawca.
Nie można zasłaniać decyzji o krajowym mechanizmie blokowania domen ogólnym powołaniem się na prawo Unii Europejskiej. W debacie o wolności słowa zasadnicze znaczenie ma właśnie to, kto będzie wydawał nakazy, w jakiej procedurze, przy jakich progach dowodowych i z jaką możliwością ich skutecznego zaskarżenia.
Gdy ograniczenie dostępu zaczyna działać przed ostatecznym rozstrzygnięciem sądu, ryzyko szkody dla legalnej publikacji jest realne. Dlatego publiczne kontrowersje dotyczące jakości weryfikacji informacji przez przedstawicieli rządu są bezpośrednio istotne dla oceny przejrzystości projektowanego systemu - nie jako dowód przyszłego nadużycia, lecz jako powód, by zabezpieczenia były twarde, jawne i egzekwowalne.
Problemem jest standard, a nie tylko jeden wykres
W tej historii pomylono trzy osobne zjawiska: rzeczywisty incydent dotyczący infrastruktury Yandexa, zmiany w określonych statystykach automatycznego ruchu internetowego oraz rzekomy spadek aktywności kont uczestniczących w rosyjskich operacjach propagandowych.
Cloudflare Radar obserwuje ruch przechodzący przez infrastrukturę Cloudflare. Wykres żądań HTTP lub ruchu z określonego systemu autonomicznego nie identyfikuje z definicji kampanii informacyjnej na X. W HACKIN9 opisaliśmy także różnice między AS13238 (YANDEX), AS200350 (YandexCloud) a zweryfikowanym robotem YandexBot. To osobne źródła i kategorie danych, nie trzy nazwy tego samego pomiaru.
Udowodnienie wpływu ataków na farmy trolli wymaga identyfikacji kont, analizy zmian ich aktywności, porównania okresów i wykazania zależności z uszkodzoną infrastrukturą. W operacjach wpływu wykorzystywane są sieci proxy, usługi chmurowe wielu dostawców, konta prowadzone ręcznie i rozproszone mechanizmy automatyzacji. Trzy serwerownie nie są jednym wyłącznikiem rosyjskiej propagandy.
Jeśli w państwowym komunikacie znika ta techniczna różnica, a politycy zamieniają ją w paliwo do partyjnej drwiny, problemem przestaje być wyłącznie błędny wykres. Problemem staje się publiczne używanie pozorów analizy do budowania politycznych wniosków.
Czy państwo będzie zwalczać również własne manipulacje? Hipokryzja w praktyce
Krzysztof Gawkowski mówi o walce z dezinformacją. Dariusz Standerski ostrzega przed kłamstwem i propagandą. Paweł Olszewski uczestniczy w organizowaniu Centrum Walki z Dezinformacją. Tymczasem Tomasz Siemoniak ogłasza globalny, "radykalny spadek" rosyjskich botów bez publicznej metodologii, a NASK i niemieccy badacze nie potwierdzają szerokiej narracji. Gdzie są konsekwentne standardy weryfikacji, kiedy to własny rząd powinien pokazać źródła?
Radosław Sikorski nagłaśnia opowieść o setkach tysięcy "znikających" internautów i dopisuje polityczny przytyk do "patoprawicy". Michał Gramatyka udostępnia materiał, który podważa historię o zamilkłych trollowniach, opatrując go wieloznacznym "Znamienne". Efekt jest konkretny: urzędowy autorytet i polityczne zasięgi pracują na rzecz przekazu, którego zasadniczego wniosku nikt publicznie nie wykazał.
Do tego dochodzi krakowski paradoks. Rzeczywista porażka kandydatki popieranej przez KO w wyborach prezydenta miasta zostaje w internetowych komentarzach zestawiona z atakami na Yandexa tak, jakby wynikał z nich rezultat głosowania. To absurdalna zależność, lecz dokładnie taki schemat rozumowania sami politycy nagłośnili wcześniej w odniesieniu do swoich przeciwników. Niezweryfikowana opowieść wraca w zmienionych barwach, gotowa do dalszego wykorzystania w propagandowych przepychankach.
Najbardziej wymowne jest to, że Ministerstwo Cyfryzacji opublikowało 9 października poradnik o weryfikowaniu źródeł, unikaniu fałszywego kontekstu i niepowielaniu niesprawdzonych informacji. Warto zastosować każdą z tych zasad do wypowiedzi Siemoniaka, udostępnienia Sikorskiego i komentarza Gramatyki. Władza nie może żądać od obywateli dyscypliny informacyjnej, której nie egzekwuje wobec własnych przedstawicieli.
W tej samej chwili rząd proponuje nowe mechanizmy blokowania treści i domen. Przy takim zakresie ingerencji w dostępność informacji nie wystarczą zapewnienia o dobrych intencjach ustawodawcy. Potrzebne są skuteczne hamulce prawne, jawność i odpowiedzialność za błędy. Wolność słowa nie może zależeć od tego, czy politycznie wygodną narrację uznano akurat za prawdę.
Co powinno się teraz wydarzyć?
Po pierwsze: publiczne wyjaśnienie wypowiedzi Siemoniaka. Skoro minister mówił o radykalnym, globalnym spadku aktywności rosyjskich botów, niech przedstawi przynajmniej definicję badanego zjawiska, zakres czasowy i rodzaj pomiaru. Jeśli dane nie mogą zostać opublikowane w całości, tym bardziej trzeba precyzyjnie oznaczyć granice wniosków przedstawianych opinii publicznej.
Po drugie: korekta niepotwierdzonych przekazów. Politycy, którzy wykorzystali narrację o "znikających" internautach, powinni wskazać źródła albo jasno przyznać, że nie mieli dowodów pozwalających łączyć awarię Yandexa z masowym zanikiem kont propagandowych. Przejrzyste sprostowanie jest znacznie cenniejsze niż kolejny efektowny komentarz.
Po trzecie: sprawdzian dla Centrum Walki z Dezinformacją. Centrum i resort cyfryzacji powinny pokazać, że publiczna weryfikacja obejmuje również przekazy pochodzące od osób rządzących. W projekcie regulacji internetu trzeba natomiast zagwarantować jawność, kontrolę sądową i ochronę przed arbitralnymi blokadami.
Nie są to wygórowane oczekiwania. To minimum wobec osób, które chcą ustalać zasady odpowiedzialności za informacje w internecie.
Internet nie potrzebuje politycznych zaklęć
Wystarczyły trzy elementy: rzeczywisty atak, prawdziwe dane o ruchu sieciowym i nieprawdziwie pewna interpretacja ich znaczenia. Potem pojawił się wykres od stewarda Franka, jego polityczne udostępnienia, komunikat ministra o globalnym spadku rosyjskich botów i dowcipy o znikających przeciwnikach. Weryfikacja przyszła później, kiedy narracja zdążyła już zebrać zasięgi.
Następnie ta sama metoda wróciła w komentarzach wiążących porażkę kandydatki popieranej przez KO w Krakowie z awarią Yandexa. Nie ma podstaw do takiego wniosku, ale trudno się dziwić, że internauci zaczęli używać schematu, który wcześniej nagłaśniano z politycznym entuzjazmem. Raz zalegalizowana w debacie logika "wykres plus wygodny wróg" nie pyta, komu ma służyć następnym razem.
Rządzący nie muszą być nieomylni. Muszą natomiast odpowiadać za znaczenie własnych publicznych słów, publikować podstawy daleko idących twierdzeń i korygować błędne interpretacje. Szczególnie gdy jednocześnie domagają się nowych narzędzi ograniczania dostępu do internetowych treści.
Państwo nie powinno traktować autorytetu ministerialnego stanowiska jako zamiennika dowodu. A obywatel nie powinien otrzymywać blokady domeny w miejsce prawa do rzetelnej informacji, jawnej decyzji i skutecznego odwołania.
Jeśli politycy chcą być traktowani poważnie jako obrońcy debaty publicznej, niech zaczną od przestrzegania własnego poradnika o dezinformacji. Najlepiej zanim klikną "udostępnij".
Źródła
Wypowiedzi polityków i materiały pierwotne
- Tomasz Siemoniak - wypowiedź podczas odprawy, InfoSecurity24.
- Radosław Sikorski - udostępnienie wpisu Filipa Dąb-Mirowskiego.
- Michał Gramatyka - udostępnienie wpisu Niebezpiecznika.
- Krzysztof Gawkowski - wpis dotyczący dezinformacji.
- Dariusz Standerski - wpis dotyczący propagandy i dezinformacji.
- Paweł Olszewski - wpis dotyczący dezinformacji.
Analizy i weryfikacja faktów
- Niebezpiecznik - "Ukraińcy zbombardowali serwerownie Yandex. Jaki to ma wpływ na ruskie boty?".
- BR24 - analiza błędnego wykresu dotyczącego AfD.
- netzpolitik.org - analiza twierdzeń o spadku aktywności botów.
- Demagog - "Rosyjskie boty. Czy ukraiński atak na centra danych oczyścił internet?".
- Polskie Radio - stanowisko NASK.
Dokumenty rządowe i ustawodawstwo
- Ministerstwo Cyfryzacji - poradnik rozpoznawania dezinformacji z 9 października.
- Ministerstwo Cyfryzacji - powstanie Centrum Walki z Dezinformacją.
- Zarządzenie nr 59 Prezesa Rady Ministrów z 29 września 2026 roku.
- Ministerstwo Cyfryzacji - "DSA: co zmienią nowe przepisy".
- Sejm - druk 2693, przepisy dotyczące nakazów wobec nielegalnych treści.
- Sejm - druk 2694, wcześniejsza ustawa wdrożeniowa DSA.
Dodatkowe dokumenty dotyczące Krakowa i infrastruktury Yandexa
- BIP Krakowa - oficjalne wyniki wyborów przedterminowych z 11 października 2026 roku.
- Reuters - trzeci zaatakowany ośrodek Yandexa, 11 października.
Wcześniejsze analizy HACKIN9
- "Anatomia internetowej manipulacji: Yandex, Cloudflare i mit o zamilkłych rosyjskich botach".
- "Łatanie sieci dekretami, czyli dlaczego rządowy pomysł na blokowanie domen to techniczna iluzja".
Stan informacji: 13 października 2026 roku.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)