Łatanie sieci dekretami czyli dlaczego rządowy pomysł na blokowanie domen to techniczna iluzja
Rząd Tuska forsuje cenzurę prewencyjną w Internecie. Analizujemy zagrożenia dla wolności słowa, błędy techniczne i autorytarne mechanizmy kontroli sieci.
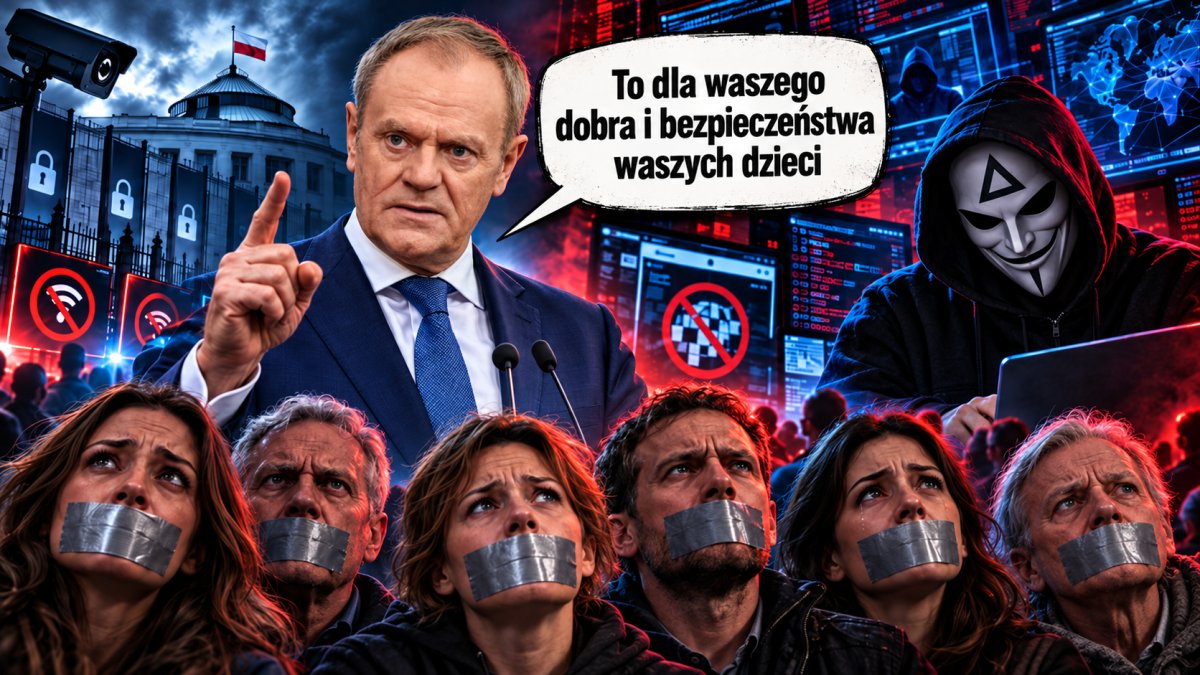
Rząd Donalda Tuska myśli, że odkrył przycisk do "wyłączania internetu".
Ministerstwo Cyfryzacji postanowiło walczyć z "nielegalnymi" treściami za pomocą administracyjnych nakazów i rejestru blokowanych domen. W efekcie powstał projekt-potworek, który idealnie pokazuje, jak łatwo państwową troskę o bezpieczeństwo zamienić w wygodne narzędzie kontroli dostępu do informacji. Mamy tu do czynienia z rozwiązaniem technicznie skrajnie ułomnym, prawnie wątpliwym i politycznie po prostu niebezpiecznym - jest do demonstracja skrajnej niekompetencji całego resortu.
8 października 2026 roku Sejm przyjął nowelizację ustawy o świadczeniu usług drogą elektroniczną. Za głosowało 242 posłów, przeciw było 61, a 136 wstrzymało się od głosu. Ustawa, na szczęście, nie zakończyła jeszcze całej drogi legislacyjnej i zapewne zostanie zawetowana przez prezydenta, ale polityczny wektor jest aż nadto czytelny.
Rząd Donalda Tuska chce wyposażyć państwo w nowe instrumenty nakazywania blokowania nielegalnych treści oraz, w określonych przypadkach, całych domen internetowych. Wszystko to wyciąganie jest na sztandary pod hasłem, a jakże, bezpieczeństwa i ochrony obywateli, a zwłaszcza tych najmłodszych, co jest wyjątkowo paskudnym zabiegiem. Kiedy politycy zaczynają tłumaczyć potrzebę ograniczania dostępu do informacji, bezpieczeństwo jest zwykle pierwszym słowem w ich żałosnej prezentacji - zwłaszcza bezpieczeństwo tych najbardziej bezbronnych, co jest cynicznie i perfidnie wykorzystywane.
Dla zachowania jasności - nie kwestionuję konieczności zwalczania przestępstw. Materiały przedstawiające seksualne wykorzystywanie dzieci, oszustwa internetowe czy wiarygodne groźby wymagają zdecydowanej reakcji państwa i jego służb. Problem zaczyna się wtedy, kiedy odpowiedzią na przestępstwo staje się rozbudowa mechanizmów administracyjnego ograniczania dostępu do informacji, a społeczeństwu przedstawia się to jako oczywisty i niepodlegający dyskusji postęp.
Właśnie taki kurs obrał rząd.
UKE nie jest sądem konstytucyjnym. DNS nie jest gumką do ścierania Internetu.
Projekt przewiduje wydawanie nakazów przez Prezesa Urzędu Komunikacji Elektronicznej i Przewodniczącego KRRiT, z odpowiednio rozdzielonymi kompetencjami. W niektórych sprawach, między innymi dotyczących określonych przestępstw motywowanych nienawiścią, rozstrzygnięcie należy do sądu.
Istnieją też mechanizmy sprzeciwu i kontroli sądowej, tylko że sama możliwość późniejszego zaskarżenia decyzji nie rozstrzyga jeszcze, czy wcześniejsza ingerencja była proporcjonalna. Najbardziej wymowny jest projektowany art. 11n - przewiduje on bowiem wpisanie domeny do specjalnego rejestru, jeżeli po wydaniu odpowiedniej decyzji i przy braku skutecznych środków jej wykonania wystąpią określone przesłanki. Między innymi wtedy, gdy strona służy do rozpowszechniania nielegalnych treści.
Dostawcy internetu mają mieć obowiązek uniemożliwić dostęp do domeny poprzez ingerencję w wykorzystywane przez siebie systemy rozwiązywania nazw DNS. Termin? 48 godzin od wpisu do rejestru. Rząd nie buduje więc urządzenia pozwalającego usuwać informacje z globalnego Internetu, ale buduje mechanizm prawny nakazujący krajowym operatorom utrudnianie dostępu do wskazanych zasobów.
Różnica jest fundamentalna czego politycy, z uwagi na brak kompetencji, nie rozumieją. System DNS służy między innymi do tłumaczenia nazw domenowych na adresy IP. Nie jest właścicielem informacji, nie decyduje o istnieniu serwerów i nie kontroluje wszystkich sposobów uzyskania dostępu do danych. Zablokowanie odpowiedzi DNS u polskiego operatora nie usuwa publikacji z zagranicznego serwera tudzież nie usuwa jej kopii (np. w Web Archive), alternatywnej domeny ani zasobu udostępnianego przez inną infrastrukturę.
Może natomiast sprawić, że zwykły użytkownik zobaczy błąd zamiast poszukiwanej strony. I właśnie dlatego jest to mechanizm niebezpieczny. Nie trzeba skutecznie zniszczyć informacji, aby ograniczyć jej publiczny zasięg - wystarczy utrudnić dostęp większości ludzi.
Rejestr, którego obywatel nie może normalnie skontrolować.
Najbardziej ponury "żart" w tej nowelizacji ukrywa się jednak nie w protokole DNS, lecz w przepisach o przejrzystości. Projektowany art. 11n ust. 10 ogranicza dostęp do rejestru domen do wskazanych organów oraz przedsiębiorców telekomunikacyjnych. Co więcej, wyłącza stosowanie wobec rejestru ustawy o dostępie do informacji publicznej.
Napiszę to jeszcze raz wyraźniej - państwo chce prowadzić rejestr domen, do których dostęp ma być blokowany, ale sam rejestr nie będzie objęty zwykłym trybem uzyskiwania informacji publicznej. Owszem, przewidziano publikowanie decyzji z wyłączeniem informacji prawnie chronionych ale w żadnym razie nie oznacza to pełnej transparentności i jawnosci samego rejestru ani też swobodnej możliwości analizowania jego zawartości!
To rozwiązanie domaga się szczególnie mocnego uzasadnienia bo władza ingerująca w dostęp do informacji powinna podlegać wyjątkowo rygorystycznej kontroli społecznej. Tymczasem projektodawcy proponują mechanizm, którego bezpośredni instrument wykonawczy będzie dostępny dla zamkniętego kręgu podmiotów.
W państwie demokratycznym transparentność nie jest uprzejmością urzędu - jest jednym z warunków sprawowania kontroli nad władzą, a rząd, który tworzy mechanizm blokowania domen, a jednocześnie ogranicza jawność rejestru, sam dostarcza argumentów swoim krytykom, którzy bez kozery mogą powiedzieć, że rząd Donalda Tuska chce wdrażać w Polsce cenzurę prewencyjną w najbardziej odrażającym, bolszewicko-faszystowskim wydaniu.
To właśnie tutaj doskonale widać autorytarną logikę proponowanego rozwiązania - państwo rozszerza możliwość ingerencji, a obywatel musi dodatkowo walczyć o wiedzę dotyczącą stosowania tego mechanizmu. To skandal i absurd zarazem.
Ministerstwo Cyfryzacji kontra HTTPS. Starcie, którego nie da się wygrać rozporządzeniem.
Projekt nakazuje również przekierowywanie połączeń odwołujących się do zablokowanych domen na stronę informacyjną Prezesa UKE. Brzmi prosto dla laika, ale problem w tym, że współczesny Internet nie działa według instrukcji przygotowanej dla politycznej konferencji prasowej premiera Donalda Tuska albo jego zastępców z Ministerstwa Cyfryzacji - Krzysztofa Gawkowskiego, Dariusza Standerskiego, Michała Gramatyki czy Pawła Olszewskiego.
Politycy popierający te, nie bójmy się tego słowa, czysto bolszewickie zapisy, nie rozumieją, że jeżeli użytkownik Internetu otwiera stronę via protokół HTTPS, to jego przeglądarka weryfikuje certyfikat TLS dla żądanej domeny. Samo podstawienie adresu innego serwera w odpowiedzi DNS nie sprawi, że ten serwer otrzyma ważny certyfikat dla cudzej witryny. Dodatkowo mechanizmy takie jak HSTS mogą uniemożliwić przejście do zwykłej, niezaszyfrowanej strony informacyjnej.
Efektem może być błąd certyfikatu, sugerujący... np. (upraszczając) przejęcie domeny albo że jest ona zainfekowana niebezpiecznym oprogramowaniem, a nie elegancki komunikat urzędowy. Nie oznacza to naturalnie, że blokada DNS jest niewykonalna. Oznacza natomiast, że ustawodawca powinien szczegółowo wyjaśnić, jak zamierza pogodzić obowiązek przekierowania z rzeczywistym działaniem HTTPS.
To nie jest akademicka ciekawostka, to podstawowa kwestia projektowania i wdrażania systemów sieciowych, a takie Ministerstwo Cyfryzacji powinno należeć do ostatnich instytucji, którym trzeba przypominać, że protokoły internetowe nie dostosowują się do politycznych deklaracji - czego jednak wymagać po takich tuzach jak wspomnieni wiceministrowie, którym marzy się zamordyzm w stalinowskim wydaniu?
Jeżeli państwo nakłada obowiązek techniczny, powinno umieć wykazać jego wykonalność, ograniczenia i skutki uboczne. Samo zapisanie czegoś w ustawie nie czyni tego poprawnym projektem infrastrukturalnym - tylko po prostu, bandyckim.
Ochrona dzieci nie jest uniwersalnym immunitetem dla złej legislacji!
Zwolennicy nowelizacji wskazują na konieczność szybkiego reagowania na szczególnie niebezpieczne materiały. To argument, którego nie należy bagatelizować. Ale nie należy też pozwalać, aby kończył każdą dyskusję.
Ochrona dzieci przed przestępcami jest obowiązkiem państwa, ale nie oznacza, że każdy zaproponowany w tym celu instrument jest automatycznie zgodny z zasadą proporcjonalności, technicznie właściwy i odporny na nadużycia.
Projekt przewiduje w określonych przypadkach rygor natychmiastowej wykonalności. Przewiduje również bardzo krótkie terminy proceduralne. Użytkownik, który umieścił zakwestionowaną treść, ma zasadniczo dwa dni na przedstawienie stanowiska po otrzymaniu informacji o postępowaniu.
Dwa dni na ustosunkowanie się do sprawy, której konsekwencją może być ograniczenie dostępu do publikacji. Rząd najwyraźniej bardzo ceni szybkość, kiedy ma ona prowadzić do ograniczenia dostępności treści. Znacznie ważniejsze pytanie brzmi jednak czy równie skutecznie zabezpieczono obywatela przed błędną decyzją? Czy urzędnik wydający błędną decyzję poniesie za to odpowiedzialność - najlepiej karną (a jakże!)?
Nie każda ingerencja administracyjna jest cenzurą, ale już każda ingerencja w wolność wypowiedzi wymaga szczególnie starannego uzasadnienia. A kiedy państwo zaczyna traktować tempo wydawania nakazów jako jedną z głównych zalet regulacji, warto sprawdzić, czy po drodze nie zgubiono czegoś bardziej wartościowego - na przykład praw człowieka, które rząd Donalda Tuska zdaje się, nie pierwszy raz, bezpardonowo deptać.
DSA nie nakazał Polsce budowania takiego mechanizmu DNS.
Rząd powołuje się na konieczność wdrożenia unijnego Aktu o usługach cyfrowych. Tyle że art. 9 DSA reguluje nakazy podejmowania działań wobec nielegalnych treści, a art. 10 dotyczy nakazów udzielania informacji. DSA przewiduje udział właściwych organów sądowych i administracyjnych oraz wymogi dotyczące uzasadnienia, identyfikacji treści i środków odwoławczych.
Nie nakazuje natomiast Polsce budowania konkretnego krajowego rejestru blokowanych domen ani wybierania DNS jako sposobu wykonania nakazów. To są krajowe decyzje legislacyjne, za które polityczną odpowiedzialność ponoszą ich autorzy i parlamentarzyści, którzy poparli ustawę.
Nie można więc całej odpowiedzialności schować za trzema literami "DSA". Unia nie projektowała za Ministerstwo Cyfryzacji polskiego mechanizmu blokowania DNS. Nie napisała za rząd art. 11n. Nie zdecydowała za posłów o wyłączeniu rejestru spod zwykłego dostępu do informacji publicznej.
Te decyzje zapadły w ramach krajowego procesu legislacyjnego - jeżeli rząd uważa je za konieczne, powinien ich bronić własnymi argumentami, a nie samym odwołaniem do Brukseli. Sęk w tym, że ci ludzie takich argumentów nie posiadają z uwagi na swoją daleko idącą oraz wręcz rażącą niekompetencję.
Internet nie znika dlatego, że urzędnik wpisał domenę do tabelki w Excelu.
Od ponad trzech dekad istnieją publicznie opisane technologie umożliwiające alternatywny dostęp do informacji oraz zdecentralizowaną dystrybucję danych.
Sieci takie jak Tor i I2P zapewniają rzeczywistą, technicznie szalenie zaawansowaną ochronę anonimowości, której przełamanie może wymagać ogromnych oraz niewspółmiernych zasobów i możliwości daleko wykraczających poza zwykłe monitorowanie ruchu internetowego. Nie oznacza to absolutnej niemożliwości identyfikacji użytkownika, lecz pokazuje, jak mocno ograniczony jest zasięg krajowego mechanizmu blokowania DNS wobec infrastruktury zaprojektowanej do ochrony prywatności i anonimowej komunikacji. Wskazuje to na fundamentalną rzecz - krajowy resolver DNS nie jest jedyną drogą do informacji.
Można ograniczyć dostęp do nazwy domenowej u określonych operatorów, można utrudnić użytkownikowi znalezienie publikacji. Można podnieść koszt i stopień trudności dotarcia do materiału. Nie można natomiast samym wpisem do polskiego rejestru zagwarantować globalnego nieistnienia danych.
W tym miejscu rządowy pomysł obnaża swoją największą słabość - najbardziej ucierpią bowiem osoby, które nie mają wiedzy technicznej ani możliwości skorzystania z alternatywnych kanałów dostępu. Bardziej zaawansowani użytkownicy zachowają możliwość dotarcia do tych samych zasobów.
Państwo stworzy więc barierę, której skuteczność będzie w znacznym stopniu zależała od kompetencji cyfrowych obywatela. To wyjątkowo marny rezultat dla polityki publicznej prowadzonej pod szyldem cyfryzacji.
Internet nie potrzebuje zgody prezesa UKE. Technologii anonimowości nie da się po prostu skasować.
Największym problemem pomysłu administracyjnego blokowania domen jest zderzenie politycznej wyobraźni z rzeczywistą architekturą Internetu. W gabinetach można sobie wyobrażać, że Internet jest wielką centralną instalacją, której działaniem zarządza się za pomocą tabeli, urzędowego nakazu i czterdziestu ośmiu godzin na jego wykonanie. Tyle że Internet nie działa w ten sposób.
Nie istnieje jeden centralny przełącznik odpowiedzialny za dostęp do wszystkich informacji. Nie ma też globalnego serwera DNS, nad którym polski organ administracyjny mógłby przejąć kontrolę. Istnieją natomiast całe ekosystemy technologii służących anonimowej komunikacji, ochronie prywatności, utrudnianiu analizy ruchu, omijaniu blokad oraz zdecentralizowanemu przechowywaniu i rozpowszechnianiu danych.
I żadna krajowa lista blokowanych domen nie sprawi, że te technologie przestaną istnieć!
Zacznijmy od podstaw. Jeśli cała blokada opiera się na lokalnych resolverach DNS polskiego dostawcy, wystarczy, że użytkownik w kilku kliknięciach zmieni domyślne serwery DNS na swoim routerze lub karcie sieciowej na niezależne publiczne resolvery - takie jak Cloudflare (
1.1.1.1), Google (8.8.8.8) czy Quad9 (9.9.9.9). W tym momencie cały państwowy system blokad przestaje dla niego istnieć. Jeśli operator spróbuje przechwytywać zapytania na porcie 53 (tzw. DNS hijacking), wystarczy przełączenie się na szyfrowane protokoły DNS-over-HTTPS (DoH) lub DNS-over-TLS (DoT). Szyfrowana komunikacja z zewnętrznym resolverem sprawia, że dostawca internetu nie ma pojęcia, o jaką domenę pyta przeglądarka, i nie jest w stanie w żaden sposób manipulować odpowiedzią.Idźmy krok dalej, w stronę dedykowanych sieci anonimizujących. Sieć TOR wykorzystuje routowanie cebulowe (tzw. onion routing), w którym komunikacja przechodzi przez kolejne węzły, a poszczególne warstwy szyfrowania ograniczają wiedzę pojedynczego pośrednika o całej trasie. Do tego dochodzą mosty (bridges) oraz mechanizmy Pluggable Transports:
obfs4, meek, Snowflake i WebTunnel których zadaniem jest utrudnianie wykrywania lub blokowania połączeń z siecią TOR, również przy wykorzystaniu głębokiej inspekcji pakietów (Deep Packet Inspection - DPI). Rozwijany jest także Conjure, oparty na odmiennej koncepcji obchodzenia cenzury sieciowej, choć nie należy jeszcze traktować go jako równie dojrzałego rozwiązania produkcyjnego.System Whonix wykorzystuje ścisłą izolację środowiska pracy od bramy sieciowej. W typowej konfiguracji
Whonix-Gateway obsługuje komunikację wyłącznie przez Tor, natomiast Whonix-Workstation służy do bezpiecznego uruchamiania aplikacji. Rozdzielenie tych funkcji utrudnia przypadkowe wycieki adresów IP i zapytań DNS poza anonimową sieć.Tails to z kolei uruchamiany z zewnętrznego nośnika USB system typu live, zaprojektowany z myślą o prywatności i niepozostawianiu trwałych śladów na dysku komputera. To nie jest magiczna peleryna niewidzialności, ale pełnoprawne środowisko odcinające większość typowych vectorów ujawniania informacji.
I2P (Invisible Internet Project) stanowi odrębną, w pełni anonimową sieć nakładkową wykorzystującą mechanizmy określane jako garlic routing. Posiada własne adresowanie, wewnętrzne tunele komunikacyjne i usługi usytuowane głęboko wewnątrz sieci. Nie jest dodatkiem do TOR-a, ani jego kolejnym węzłem. To niezależna infrastruktura, której istnienia nie da się sprowadzić do kilku rekordów w publicznym DNS.
Freenet, obecnie rozwijany w pierwotnej linii jako Hyphanet, opiera się na koncepcji rozproszonego przechowywania i udostępniania danych. Publikacja nie musi być w ogóle związana z jednym centralnym serwerem WWW. Warto przy tym rozróżniać oryginalny projekt, przemianowany w 2023 roku na Hyphanet, od nowej platformy rozwijanej równolegle pod nazwą Freenet.
ZeroNet pokazuje jeszcze inne podejście - tutaj zdecentralizowane strony wykorzystujące mechanizmy dystrybucji peer-to-peer inspirowane BitTorrentem oraz kryptografię klucza publicznego do weryfikowania publikowanych zmian. Strona pozostaje dostępna tak długo, jak długo istnieją uczestnicy udostępniający jej zawartość.
IPFS (InterPlanetary File System) wykorzystuje adresowanie treścią, czyli unikalne identyfikatory CID. Zasób jest identyfikowany na podstawie sumy kontrolnej samych danych, a nie nazwy domenowej wskazującej konkretny serwer. Bramki HTTP umożliwiają dostęp użytkownikom zwykłych przeglądarek, natomiast mechanizmy pinningu pozwalają utrzymywać kopie danych na wybranych węzłach na całym świecie. Dostępność wymaga jedynie obecności węzłów faktycznie udostępniających dany plik.
Do tego dochodzą komercyjne oraz samodzielnie utrzymywane sieci VPN, rozwiązania multihop przekazujące komunikację przez kilka serwerów pośredniczących w różnych jurysdykcjach, a także proxy HTTP i SOCKS5 (w tym rozwiązania wykorzystujące adresację rezydencką). Technologie te mają różne modele zaufania, ale bez problemu przenoszą punkt wyjścia do Internetu poza infrastrukturę krajowego ISP.
Osobną kategorię stanowią narzędzia i protokoły projektowane z myślą o pracy w środowiskach, które aktywnie filtrują i analizują ruch: Shadowsocks, V2Ray, Xray, Trojan i Hysteria. Dla ścisłości: V2Ray oraz Xray są całościowymi platformami obsługującymi różne protokoły i mechanizmy transportowe. Ich wspólnym kontekstem są ogromne możliwości tunelowania i utrudniania rozpoznawania połączeń przez systemy DPI.
Nie wolno też zapominać o własnych serwerach VPS, zagranicznej infrastrukturze hostingowej i odwrotnych serwerach proxy (reverse proxy). Są to standardowe klocki współczesnej architektury sieciowej, a nie jakieś mistyczne wynalazki komputerowego podziemia. Dostępność treści może być realizowana przez dziesiątki niezależnych punktów dystrybucji.
Jest wreszcie komunikacja, która całkowicie odrzuca model centralnej platformy wymagającej chociażby numeru telefonu. Session wykorzystuje pseudonimowe identyfikatory i zdecentralizowaną infrastrukturę przekazywania wiadomości. SimpleX Chat idzie jeszcze dalej w ograniczeniu stałych identyfikatorów i metadanych. Briar potrafi synchronizować wiadomości bez jakiegokolwiek centralnego serwera – wykorzystuje lokalne połączenia Bluetooth i Wi-Fi, a przy dostępie do sieci trasuje ruch przez Tora.
W przypadku Briara to szczególnie istotne: komunikacja między urządzeniami w swoim zasięgu odbywa się nawet wtedy, gdy dostęp do publicznego Internetu zostanie całkowicie odcięty. Nie jest to globalna alternatywa, ale twardy dowód na to, że sieć operatora nie jest jedyną możliwą infrastrukturą wymiany myśli.
A gdzie w tym wszystkim miejsce dla CGNAT? Carrier-Grade NAT pozwala wielu abonentom współdzielić publiczny adres IPv4, ale nie jest narzędziem anonimowości i w żaden sposób nie omija blokowania DNS. Operator dysponuje logami pozwalającymi skorelować połączenie z abonentem przy użyciu adresów, portów i znaczników czasu. Mieszanie CGNAT z anonimowymi sieciami byłoby rażącym błędem technicznym.
Wróćmy jednak do sedna sprawy.
Publikacja nie musi być dostępna wyłącznie jako klasyczna strona www. Może zostać udostępniona przez usługę
.onion w sieci TOR, witrynę wewnątrz I2P, zasób IPFS identyfikowany przez CID, rozproszoną sieć peer-to-peer wykorzystującą odnośniki magnet albo przez niezależny serwer publikacyjny działający w innej jurysdykcji.Nie wszystkie te rozwiązania oferują pełną anonimowość i nie każde jest jednakowo odporne na blokowanie, a ich skuteczność zależy od konfiguracji, dostępności węzłów i zasobów przeciwnika, ale ich istnienie prowadzi do jednego, technicznie bezdyskusyjnego wniosku - krajowy rejestr domen nie jest globalnym mechanizmem usuwania informacji! Nie jest i nigdy nie będzie czego politycy nie rozumieją.
Blokowanie DNS u operatorów obejmuje wyłącznie jedną, najprostszą metodę sięgania po zasoby. Nie eliminuje alternatywnych resolverów, sieci nakładkowych, systemów P2P i niezależnych kanałów komunikacji. Co więcej, technologie anonimizujące skutecznie ukrywają pochodzenie komunikacji, a ich przełamanie wymaga zaawansowanej analizy lub kompromitacji urządzenia końcowego. Z całą pewnością nie sprowadza się do odczytania rejestru UKE.
I oto dochodzimy do zasadniczego problemu tej regulacji, administracja może utrudnić zwykłemu obywatelowi dostęp do publikacji, ale nie może samym nakazem zmienić architektury globalnej sieci. Technicznie świadomy użytkownik zachowa alternatywne kanały dostępu. Człowiek korzystający ze standardowej konfiguracji od krajowego operatora po prostu częściej uderzy w ścianę komunikatu o błędzie.
Nie powstanie więc żaden szczelny cyfrowy mur, za to powstanie mechanizm uderzający w dostęp do informacji w sposób uzależniony od wiedzy technicznej odbiorcy. I właśnie dlatego zapewnienia, że wpisanie domeny do krajowego rejestru rozwiązuje problem rozpowszechniania nielegalnych treści, są mityczną mzonką.
Internetu nie da się wymazać z rzeczywistości ustawą. Można utrudnić obywatelom dostęp do jego części, co powinno podlegać rygorystycznej kontroli państwa, a nie stanowić powód do legislacyjnego samozadowolenia.
Rosja już pokazała, że niedoskonała blokada potrafi być skuteczna.
Wystarczy spojrzeć na doświadczenia rosyjskie, pamiętając oczywiście, że Polska i Rosja mają jednak całkowicie odmienne systemy polityczne i prawne.
Według raportu Ośrodka Studiów Wschodnich z grudnia 2025 roku rosyjskie ograniczenia dostępu do YouTube przyczyniły się do spadku ruchu w serwisie o około 80 procent do lutego 2025 roku. Jednocześnie znaczna część użytkowników zaczęła masowo sięgać po VPN. To nie jest dowód, że blokad nie da się obchodzić. To dowód na coś znacznie ważniejszego: blokada nie musi być szczelna, aby ograniczać przepływ informacji na ogromną skalę.
Nie twierdzę, że polski projekt jest odpowiednikiem rosyjskiego systemu cenzury. Byłoby to nieuczciwe uproszczenie. W Polsce istnieją instytucje demokratyczne, niezależne sądy i gwarancje konstytucyjne, a także... prezydent, który skutecznie blokuje implementację bandyckich przepisów. Właśnie dlatego należy szczególnie uważnie oceniać każde rozszerzenie państwowych instrumentów ograniczania dostępu do informacji.
Autorytarne praktyki nie muszą zaczynać się od zamknięcia redakcji. Mogą zaczynać się od przyjęcia zasady, że ingerencja administracyjna jest wygodniejsza niż rygorystyczna kontrola jej konieczności i proporcjonalności. Kiedy państwo uzyskuje nowy instrument ograniczania praw obywatelskich, najważniejszym pytaniem nie jest to, czy obecny rząd obiecuje używać go rozsądnie. Najważniejsze jest to, co zrobi z tym instrumentem każdy kolejny rząd.
Brak kompetencji czy świadomy wybór polityczny?
Nie sposób na podstawie jednej ustawy ustalić, co dokładnie wiedzieli poszczególni ministrowie i posłowie. Można natomiast ocenić produkt ich pracy.
A ten produkt pozostawia poważne pytania dotyczące proporcjonalności blokowania domen, jawności rejestru, technicznej realizacji przekierowań i wpływu decyzji administracyjnych na wolność dostępu do informacji.
To powinny być podstawowe zagadnienia dla Ministerstwa Cyfryzacji. Rząd Donalda Tuska powinien być w stanie przedstawić szczegółową ocenę skuteczności projektowanych blokad, ryzyka ograniczenia dostępu do legalnych materiałów oraz technicznych kosztów wdrożenia.
Jeżeli takich wyjaśnień brakuje, nie należy domagać się od obywateli zaufania w ciemno. To nie obywatel musi udowadniać, że zasługuje na otwarty Internet! To państwo musi wykazać, że ograniczenie jego wolności jest niezbędne - ale do kogo ta mowa? Przecież politycy i tak nie zrozumieją albo nie będą chcieli zrozumieć bo agenda polityczna będzie ważniejsza.
Tym bardziej że sam projekt dostrzega problem nadmiernej ingerencji platform w swobodę wypowiedzi i przewiduje możliwość nakazania przywrócenia niesłusznie usuniętych treści. Skoro ustawodawca potrafi dostrzec ryzyko błędów po stronie prywatnych platform, dlaczego nie miałby z równie wielką nieufnością podchodzić do możliwości błędów własnej administracji? Polityczna odpowiedzialność nie kończy się na zapewnieniu, że intencje są szlachetne.
Wolność słowa nie wymaga pozwolenia od rządu, a prawo do pozyskiwania informacji nie jest nagrodą za posłuszeństwo wobec administracji. Sam Internet nie staje się bezpieczniejszy wyłącznie dlatego, że dopisano kolejny obowiązek do ustawy.
Ministerstwo Głupich Kroków przedstawia: Internet OFF.
Wyobraźmy sobie finał tej legislacyjnej komedii czy raczej farsy. W sali konferencyjnej stoi wielki czerwony przycisk z błyszczącym napisem "INTERNET OFF". Wokół stoją politycy, urzędnicy, fotografowie i obowiązkowy ekran z odpalonym PowerPointem (bo przecież otwarto-źródłowe oprogramownaie jest passe). Ktoś opowiada o bezpieczeństwie dzieci, ktoś o nowoczesnym państwie, ktoś jeszcze o historycznym sukcesie cyfryzacji oraz świadomej edukacji.
Pada odliczanie. Trzy. Dwa. Jeden. Klik.
W jednym mieszkaniu przeglądarka wyświetla błąd. W drugim ktoś korzysta z alternatywnej infrastruktury i bez większego problemu odnajduje tę samą publikację. W trzecim użytkownik rezygnuje z dalszych prób, bo ma ważniejsze rzeczy do zrobienia niż analizowanie działania resolverów DNS - na przykład oglądanie jak leci woda z kranu albo jak paruje kałuża.
Ministerstwo ogłasza wielki sukces, Tusk, Gawkowski, Standerski i reszta uśmiechają się perliście do kamer, a usłużni dziennikarze mogą powielać narrację, że oto rozwiązano jeden z najpoważniejszych problemów, z którymi mierzy się państwo i jego obywatele. I właśnie ten trzeci użytkownik jest w całej historii najważniejszy. Problemem nie jest to, że rząd nie potrafi wyłączyć całego Internetu - problemem jest to, że wcale nie musi tego potrafić, aby skutecznie ograniczyć dostęp do informacji znacznej części społeczeństwa!
John Gilmore powiedział kiedyś, że sieć traktuje cenzurę jak uszkodzenie i szuka drogi dookoła. Tyle że objazd nie jest równie dostępny dla wszystkich. I dlatego, zamiast zachwycać się nowym administracyjnym przyciskiem, należałoby zadać rządzącym proste pytanie - kto dał wam prawo uznawać ograniczanie dostępu do informacji za sukces cyfryzacji, zanim przekonująco wykazaliście, że jest to rozwiązanie konieczne, proporcjonalne i technicznie właściwe?!
Bo na razie bardziej przypomina to próbę zarządzania Internetem przez ludzi, którzy wierzą, że każdą trudną sprawę można rozwiązać nakazem, terminem i kolejną tabelą w państwowym rejestrze. A jeśli to ma być wizja nowoczesnej Polski, to Ministerstwu Cyfryzacji wypada pogratulować (proszę się domyśleć czego, przez wzgląd na kulturę wypowiedzi daruję sobie to dość jasne i niewątpliwie trafne określenie).
Właśnie odkryło, jak przy pomocy XXI-wiecznej technologii odtworzyć jedną z najstarszych pokus władzy - decydowanie, do jakich informacji obywatelowi wolno dotrzeć.
Acid
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)