Teatr Jednego Mejla. False flag czy polityka strachu? Audyt incydentu, którego konsekwencje wykraczają poza jedną wiadomość.
Groźby wobec Tuska, polityczna socjotechnika i pytanie, którego nie wolno przemilczeć: gdzie kończy się bezpieczeństwo, a zaczyna administracyjna kontrola nad informacją?
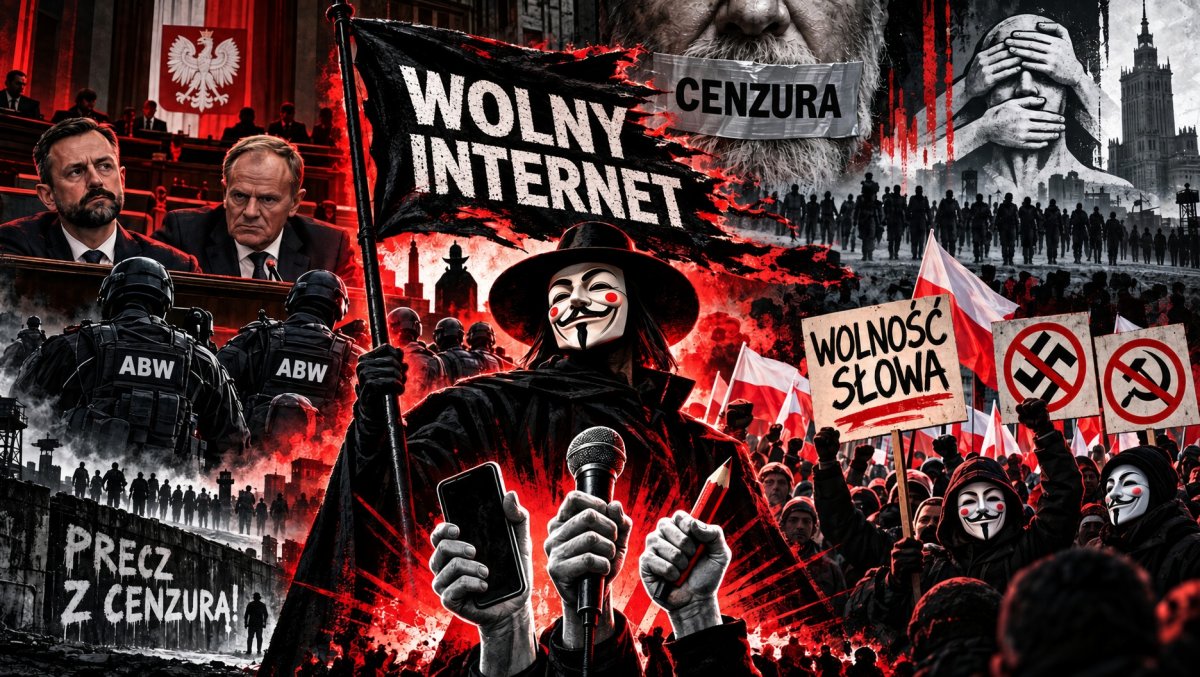
Jeden e-mail skierowany do Służby Ochrony Państwa uruchomił procedury bezpieczeństwa, doprowadził do spotkania przedstawicieli służb antyterrorystycznych i stał się tematem ogólnopolskich doniesień o możliwym zamachu na premiera oraz ministra obrony. Zaledwie trzy dni wcześniej Sejm, w atmosferze społecznego niepokoju po tragicznych wydarzeniach w szkołach, przyjął ustawę przewidującą między innymi administracyjne blokowanie domen internetowych. Rząd przedstawia nowe rozwiązania jako konieczność podyktowaną bezpieczeństwem. Pozostaje jednak pytanie, czy obserwujemy wyłącznie uzasadnioną reakcję państwa, czy również mechanizm politycznego zarządzania strachem. A może zjawisko, które w publicystycznym uproszczeniu bywa określane mianem false flag? Przyjrzyjmy się faktom, chronologii i technicznym konsekwencjom proponowanych przepisów. Bez bezwarunkowego zaufania do politycznych zapewnień, ale również bez zastępowania dowodów teoriami spiskowymi.
I. Algorytm strachu, czyli ministerialny teatr bezpieczeństwa
Wyobraźmy sobie Centrum Operacji Bezpieczeństwa, znane każdemu administratorowi większej infrastruktury IT jako SOC. Na konsoli pojawia się alert. Potencjalne zagrożenie. Nieznany stopień wiarygodności. Konieczna weryfikacja. Analityk sprawdza źródło informacji, analizuje powiązane zdarzenia, określa prawdopodobieństwo materializacji zagrożenia i podejmuje decyzję o dalszej eskalacji.
To normalna procedura. Codzienność w organizacjach, które poważnie traktują bezpieczeństwo. Teraz przenieśmy tę samą sytuację do świata polityki. Pojawia się informacja o możliwym zagrożeniu dla premiera. Zwoływana jest narada, przedstawiciele służb wygłaszają komunikaty, media uruchamiają czerwone paski, politycy publikują oświadczenia, a informacja zaczyna żyć własnym życiem.
I tu pojawia się zasadnicza różnica.
Państwo nie jest stacją telewizyjną, a zarządzanie bezpieczeństwem nie powinno przypominać konkursu na najbardziej dramatyczną konferencję prasową.
11 października 2026 roku polskie służby poinformowały o zagrożeniu zamachem na premiera Donalda Tuska oraz ministra obrony narodowej Władysława Kosiniaka-Kamysza. Według ustaleń "Rzeczpospolitej" informacja wpłynęła na ogólnodostępny adres poczty elektronicznej kancelarii Służby Ochrony Państwa. Autor wiadomości nie był osobą wskazywaną jako potencjalny zamachowiec. Przekazywał informacje o możliwych przygotowaniach do zastosowania przemocy.
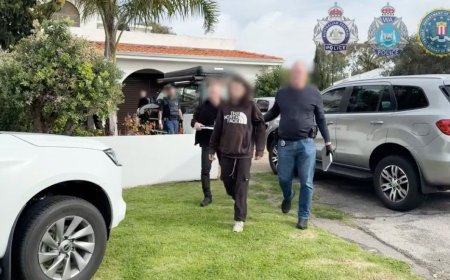
Służby uznały sygnał za wiarygodny. Policja podjęła działania i zatrzymała około 60-letniego mężczyznę z Dolnego Śląska. Czy należało zareagować? Bez najmniejszej wątpliwości. Groźby wobec przedstawicieli władz państwowych muszą być traktowane poważnie. Nie ma znaczenia, czy adresatem jest premier, prezydent, minister czy parlamentarzysta opozycji - żadna niechęć polityczna nie usprawiedliwia przemocy.
Ale reakcja operacyjna służb i publiczna komunikacja polityczna są dwiema różnymi sprawami. Zatrzymanie podejrzanego może świadczyć o skuteczności istniejących procedur. Nie odpowiada jednak na pytanie, dlaczego informacje o niezweryfikowanym jeszcze w pełni zagrożeniu przedstawiono opinii publicznej w tak alarmujący sposób.
A przecież sposób przekazywania informacji przez państwo również podlega ocenie - zwłaszcza kiedy kilka dni wcześniej rząd wykorzystał inne tragiczne wydarzenia jako argument za przyspieszeniem prac nad przepisami rozszerzającymi administracyjną kontrolę nad dostępem do treści internetowych. Nie trzeba być wybitnym strategiem, aby dostrzec, że atmosfera społecznego zagrożenia ma ogromne znaczenie dla odbioru propozycji legislacyjnych.
Pytanie brzmi, czy politycy potrafią oddzielić obowiązek zapewnienia bezpieczeństwa od pokusy wykorzystania emocji do wzmacniania swojej argumentacji. Bo bezpieczeństwo nie jest kampanią reklamową, a społeczeństwo nie powinno pełnić funkcji widowni podczas politycznego spektaklu kryzysowego.
II. Anatomia jednego e-maila. Incydent wysokiego ryzyka czy kryzys komunikacyjny?
Prześledźmy publicznie znaną sekwencję zdarzeń.
Pierwszy etap → zgłoszenie.
Do SOP dociera wiadomość wskazująca na możliwe przygotowania do ataku na przedstawicieli władz państwowych.
Drugi etap → eskalacja.
Informacja zostaje przekazana policji. 11 października w Centrum Antyterrorystycznym ABW odbywa się spotkanie przedstawicieli Policji, SOP i ABW.
Trzeci etap → komunikacja publiczna.
Przedstawiciele państwa informują o poważnym zagrożeniu. Rzecznik ministra koordynatora służb specjalnych Jacek Dobrzyński podkreśla, że sprawa traktowana jest bardzo poważnie.
Czwarty etap → identyfikacja i zatrzymanie.
Policja identyfikuje podejrzanego na podstawie prowadzonych ustaleń, w tym analizy aktywności internetowej. Minister Kierwiński informuje o zatrzymaniu. Nie znamy pełnej treści zgłoszenia, ustaleń funkcjonariuszy ani wszystkich przesłanek oceny ryzyka. Nie możemy zatem odpowiedzialnie stwierdzić, że był to fałszywy alarm. Możemy natomiast analizować jakość komunikacji kryzysowej.
Podobne zastrzeżenia przedstawił prof. Tomasz Safjański, specjalista w dziedzinie nauk o bezpieczeństwie i taktyki kryminalistycznej. W rozmowie z popularną "Rzepą" zakwestionował sposób publicznego przedstawienia nie w pełni wyjaśnionej sytuacji w kategoriach możliwego zamachu. Przede wszystkim zwrócił on uwagę na ryzyko powstawania informacyjnej próżni, w której obywatele otrzymują alarmujący komunikat, ale nie dysponują wystarczającymi informacjami, aby właściwie ocenić jego znaczenie.
To poważny zarzut dotyczący sposobu komunikowania zagrożenia, a nie samego obowiązku podjęcia działań przez służby. Przedstawiciele państwa uzasadniali nagłośnienie sprawy między innymi potrzebą zapobiegania spekulacjom. Można zrozumieć taką argumentację. Trudniej jednak zaakceptować sytuację, w której komunikat publiczny wzbudza ogromne emocje, a jego odbiorca nadal nie wie, czy zagrożenie było bezpośrednie, zaawansowane, czy dopiero podlegało operacyjnej weryfikacji.
W cyberbezpieczeństwie nazwalibyśmy to problemem jakości informacji o incydencie. Alarm pozbawiony odpowiedniego kontekstu nie jest jeszcze użyteczną informacją o zagrożeniu. Jest przede wszystkim alarmem. A alarm, jak wiadomo, najlepiej sprzedaje się z syreną, czerwonym światłem i ministrem wyglądającym tak, jakby właśnie odkrył nieautoryzowany dostęp do własnej drukarki.
III. False flag, false positive i sekurytyzacja. Trzy pojęcia, których nie wolno wrzucać do jednego worka
Zanim ktokolwiek ogłosi, że właśnie zdemaskował największą operację służb specjalnych od czasu wynalezienia Enigmy, potrzebujemy definicyjnej dyscypliny. False flag oznacza operację prowadzoną w sposób mający ukryć rzeczywistego sprawcę lub przypisać odpowiedzialność innemu podmiotowi. Takie operacje były wykorzystywane historycznie do manipulowania opinią publiczną, wywoływania określonych reakcji politycznych czy uzasadniania działań wymierzonych przeciwko przeciwnikom.
Aby jednak wykazać rzeczywistą operację false flag, potrzebujemy dowodów dotyczących jej organizatorów, przebiegu i celowego wprowadzania odbiorców w błąd i tutaj sama chronologia zdarzeń nie wystarcza.
W sprawie gróźb wobec Donalda Tuska i Władysława Kosiniaka-Kamysza nie ujawniono dotychczas dowodów pozwalających stwierdzić, że incydent został zorganizowany lub wyreżyserowany przez przedstawicieli władz bądź służb.
Nie oznacza to końca analizy. Istnieją bowiem inne zjawiska, które mogą występować niezależnie od tego, czy pierwotne zagrożenie było rzeczywiste. Pierwszym jest false positive, czyli fałszywy alarm. W systemach bezpieczeństwa mamy z nim do czynienia wtedy, gdy zdarzenie zostaje sklasyfikowane jako zagrożenie, choć późniejsza analiza nie potwierdza takiej oceny.
Nie wiemy, czy omawiany przypadek był fałszywym alarmem. Na tym etapie byłoby to nieuprawnione twierdzenie. Drugim zjawiskiem jest sekurytyzacja. To pojęcie z nauk politycznych opisujące proces przedstawiania określonego problemu jako zagrożenia dla bezpieczeństwa, którego zwalczanie ma uzasadniać zastosowanie szczególnych środków.
Schemat może wyglądać następująco:
-
Występuje rzeczywiste lub domniemane zagrożenie.
-
Otrzymuje ono wysoką rangę w komunikacji publicznej.
-
Politycy wskazują konieczność podjęcia pilnych działań.
-
Rozwiązania legislacyjne są przedstawiane jako odpowiedź na sytuację wymagającą nadzwyczajnej reakcji.
Sekurytyzacja nie wymaga sfabrykowania pierwotnego zagrożenia. To najważniejsze rozróżnienie. Nie trzeba zorganizować kryzysu, aby próbować uzyskać polityczną korzyść z jego wystąpienia. Kryzys może być rzeczywisty. Zagrożenie może być poważne. Reakcja służb może być prawidłowa. Jednocześnie sposób wykorzystania tego wydarzenia w komunikacji politycznej może wymagać odrębnej, krytycznej oceny. W przypadku obecnego rządu szczególnie istotne jest pytanie o wykorzystywanie atmosfery bezpieczeństwa do uzasadniania nowych instrumentów ingerencji w dostęp do informacji.
Nie jest to dowód tajnej prowokacji - to konkretny problem relacji między zarządzaniem ryzykiem, komunikacją państwa i procesem legislacyjnym.
IV. Chronologia. Kiedy tragedia spotyka kalendarz legislacyjny
Sprawdźmy jak to było.
Czerwiec 2026.
Rządowy projekt ustawy o zmianie ustawy o świadczeniu usług drogą elektroniczną oraz niektórych innych ustaw trafia do Sejmu jako druk nr 2693. Projekt jest elementem krajowych prac legislacyjnych związanych z unijnym Aktem o usługach cyfrowych, czyli DSA. Nie powstał więc nagle w październiku.
8 października 2026.
Po dramatycznych atakach w polskich szkołach minister cyfryzacji Krzysztof Gawkowski publicznie zapowiada przyspieszenie prac nad ustawą umożliwiającą szybsze ograniczanie dostępu do nielegalnych treści. Tego samego dnia Sejm uchwala ustawę. Wynik głosowania: 242 posłów za, 61 przeciw i 136 wstrzymujących się. Rządowa komunikacja przedstawia regulację w kontekście przeciwdziałania przemocy i innym zagrożeniom internetowym.
9 października.
KRRiT publikuje stanowisko przypominające, że Polska posiada już mechanizmy prawne dotyczące usuwania internetowych treści o charakterze terrorystycznym.
11 października.
Służby informują o możliwym zamachu na premiera i ministra obrony. Policja zatrzymuje podejrzanego. Tego samego dnia minister cyfryzacji mówi o dalszym przyspieszaniu prac nad ustawą dotyczącą nielegalnych treści w kontekście przemocy w szkołach.
12 października.
Ministerstwo Cyfryzacji publikuje komunikat przedstawiający nowe przepisy jako instrument skuteczniejszego przeciwdziałania groźbom, przemocy i innym nielegalnym treściom. Ustawa dotycząca nakazów blokowania nielegalnych treści nie obowiązuje jeszcze w tym dniu. Została przekazana do Senatu. Z chronologii wynikają dwa ważne ustalenia.
Po pierwsze, sprawa gróźb wobec premiera nie mogła stanowić przyczyny sejmowego głosowania z 8 października, ponieważ ujawniono ją trzy dni później. Po drugie, rząd wyraźnie powiązał przyspieszenie prac legislacyjnych z wcześniejszymi dramatycznymi wydarzeniami w szkołach.
To właśnie ten drugi fakt zasługuje na szczególną analizę. Jeżeli wydarzenie wywołujące ogromne emocje społeczne ma stanowić argument za pilnym przyjęciem konkretnych przepisów, należy wykazać, w jaki sposób proponowane rozwiązania mogłyby ograniczyć ryzyko wystąpienia podobnych zdarzeń.
Nie wystarczy wskazanie, że internet zawiera niebezpieczne treści. Nie wystarczy przypomnienie, że przestępcy wykorzystują platformy komunikacyjne. Potrzebna jest analiza przyczynowa, ocena skuteczności i porównanie alternatywnych instrumentów.
Kalendarz legislacyjny nie jest dowodem spisku. Jest jednak materiałem pozwalającym ocenić, w jakich okolicznościach politycznych określone propozycje otrzymują status spraw pilnych. A kiedy pilność pojawia się w bezpośrednim sąsiedztwie społecznej tragedii, pytania o konieczność i proporcjonalność proponowanych środków stają się szczególnie istotne.
V. Państwo już dysponuje narzędziami. Dlaczego potrzebuje kolejnych?
9 października 2026 roku KRRiT przypomniała o obowiązywaniu unijnego rozporządzenia 2021/784, znanego jako TCO - Terrorist Content Online Regulation. Przewiduje ono możliwość nakazania dostawcy usług hostingowych usunięcia treści terrorystycznych lub uniemożliwienia dostępu do nich w ciągu jednej godziny. W Polsce odpowiednie kompetencje posiada między innymi Szef ABW.
KRRiT wskazała również, że projektowana procedura związana z DSA nie obejmuje treści terrorystycznych, ponieważ podlegają one odrębnym regulacjom. Nie oznacza to, że każda groźba jest przestępstwem terrorystycznym ani że TCO pozwala reagować na wszystkie rodzaje nielegalnych publikacji. Ale podważa uproszczoną wizję państwa, które dopiero dzięki nowej ustawie miałoby uzyskać pierwsze skuteczne narzędzia przeciwdziałania poważnym zagrożeniom internetowym.
Instrumenty już istnieją, należy więc precyzyjnie ustalić, których problemów nie rozwiązują. Wróćmy na chwilę do inżynierii bezpieczeństwa - jeżeli organizacja posiada system EDR, zaporę sieciową, rozwiązanie SIEM i procedury reagowania na incydenty, a kierownictwo żąda wdrożenia kolejnego narzędzia, rozsądny audytor nie powinien ograniczać się do stwierdzenia, że bezpieczeństwo jest ważne.
Powinien zapytać: której konkretnej funkcji obecny system nie realizuje? Jakie ryzyko pozostaje nieobsłużone? Czy nowa technologia rzeczywiście ograniczy to ryzyko i jak zostanie to zmierzone?
To podstawy zarządzania bezpieczeństwem. Nie ma powodu, aby administracja państwowa była z nich zwolniona. Co więcej, sprawa gróźb wobec premiera pokazuje, że istniejące instrumenty pozwoliły policji i służbom podjąć działania operacyjne oraz zatrzymać podejrzanego. Nie dowodzi to oczywiście wystarczalności całego systemu prawnego w każdej sytuacji.
Ale jest istotnym argumentem przeciwko przedstawianiu państwa jako całkowicie bezradnego wobec internetowych zagrożeń. Państwo powinno wykazać, dlaczego obecne kompetencje są niewystarczające, zanim zażąda akceptacji dla kolejnych. I to wykazać na podstawie danych. Nie dramatycznej muzyki w tle konferencji prasowej.
VI. Cyfrowy wyłącznik, czyli administracyjne zarządzanie Internetem
Zostawmy na chwilę ministerialne zapewnienia i zajrzyjmy do dokumentacji. Konkretnie do rozwiązania przewidzianego w art. 11n ustawy uchwalonej przez Sejm. Projekt przewiduje utworzenie rejestru domen internetowych, do których dostęp ma być blokowany przez operatorów telekomunikacyjnych za pośrednictwem systemów DNS. Rejestr prowadzić ma Prezes UKE, a operatorzy mają otrzymać 48 godzin na zastosowanie blokady po dokonaniu wpisu.
Projekt określa warunki użycia tego instrumentu, między innymi sytuacje, gdy strona jest stale lub w przeważającym zakresie wykorzystywana do rozpowszechniania nielegalnych treści albo gdy wcześniejszy nakaz nie został skutecznie wykonany. Nie oznacza to przyznania administracji nieograniczonego prawa usuwania dowolnych opinii - nie zmienia jednak podstawowego faktu: w części spraw organ administracyjny uzyska możliwość uruchomienia procedury prowadzącej do ograniczenia dostępu do całej nazwy domenowej.
Z punktu widzenia architektury sieciowej jest to rozwiązanie o istotnych ograniczeniach. DNS nie analizuje treści poszczególnych artykułów. Nie rozpoznaje satyry, komentarza politycznego czy publikacji naukowej. Rozwiązuje nazwy domenowe, a mechanizm blokowania oparty na DNS nie jest narzędziem precyzyjnej selekcji zawartości konkretnego adresu URL.
Ograniczenie dostępu do domeny może więc dotknąć również inne materiały dostępne pod tą samą nazwą. To ryzyko overblockingu, czyli nadmiernego blokowania. Szczególnie istotne w przypadku dużych serwisów, platform publikacyjnych i infrastruktury, pod którą udostępniane są różne zasoby. W profesjonalnych systemach bezpieczeństwa zasada proporcjonalności technicznej nakazuje możliwie precyzyjne ograniczenie zagrożenia. Jeżeli problem dotyczy jednego zasobu, pierwszym pytaniem powinno być, czy można ograniczyć właśnie ten zasób, a nie całą infrastrukturę, w której go umieszczono.
Blokada domeny jest narzędziem znacznie mniej precyzyjnym niż usunięcie konkretnej treści u źródła.
Projekt przewiduje ją w określonych okolicznościach, ale to nie usuwa ryzyka, że skutki ograniczenia obejmą również materiały legalne. Dochodzi problem przejrzystości. Art. 11n ust. 10 przewiduje ograniczony dostęp do rejestru domen i wyłączenie wobec niego przepisów ustawy o dostępie do informacji publicznej. Jednocześnie projekt zakłada publikowanie odpowiednio zanonimizowanych decyzji administracyjnych. Nie wszystkie informacje mają więc pozostawać niejawne. Ale sam rejestr nie będzie dostępny do swobodnej kontroli publicznej. Z perspektywy odpowiedzialności instytucjonalnej rodzi to dość istotne pytania.
Jak oceniać skalę wykorzystania systemu? Jak analizować skutki nadmiernego blokowania? W jaki sposób niezależni badacze będą mogli weryfikować dane dotyczące wpisów, czasu obowiązywania ograniczeń i skuteczności środków odwoławczych?
Projekt przewiduje sądową procedurę sprzeciwu. W większości spraw jego wniesienie wstrzymuje wykonanie decyzji. Dla określonych najpoważniejszych przestępstw seksualnych dotyczących dzieci przewidziano wyjątek związany z natychmiastową wykonalnością. To istotne zabezpieczenia, których nie należy pomijać.
Ale obecność zabezpieczeń nie przesądza jeszcze o zasadności samej kompetencji. W inżynierii bezpieczeństwa dodatkowa autoryzacja nie stanowi wystarczającego argumentu za przyznaniem wszystkim administratorom kolejnych uprawnień. Najpierw trzeba uzasadnić ich konieczność. Następnie ograniczyć zakres. Dopiero później wdrożyć mechanizmy kontroli - podobny standard powinien obowiązywać państwo. DSA nie wymaga od Polski stworzenia dokładnie takiego rejestru blokowanych domen i zastosowania DNS jako mechanizmu wykonawczego.
To rozwiązania przyjęte w ramach krajowego procesu legislacyjnego, dlatego ich techniczna wykonalność, skuteczność, koszty oraz konsekwencje dla wolności dostępu do informacji wymagają osobnego uzasadnienia. Nie da się tego sprowadzić do ogólnego stwierdzenia, że Unia Europejska wymaga wdrożenia DSA.
Unijne rozporządzenie nie napisało za polski rząd art. 11n. I nie zwalnia krajowego ustawodawcy z odpowiedzialności za skutki wybranej konstrukcji prawnej.
VII. Principle of Least Privilege. Zasada, której nie powinno się wyłączać po przekroczeniu progu ministerstwa
W informatyce od dziesięcioleci obowiązuje zasada least privilege - minimalnych niezbędnych uprawnień. Proces, użytkownik lub system otrzymuje wyłącznie te kompetencje, które są potrzebne do wykonania konkretnego zadania. Administrator nie udostępnia wszystkim użytkownikom konta root tylko dlatego, że w infrastrukturze wystąpił incydent bezpieczeństwa. Nie nadaje też szeregowemu pracownikowi wsparcia technicznego pełnych uprawnień do całego środowiska produkcyjnego, ponieważ mogłoby mu to ułatwić pracę.
A przynajmniej nie powinien, jeśli chce nadal pracować w zawodzie. Zasada minimalnych uprawnień ma swoje odpowiedniki w projektowaniu instytucji państwa. Każda nowa kompetencja powinna być niezbędna, ograniczona do konkretnego celu, kontrolowalna i możliwa do zakwestionowania. W przeciwnym razie budujemy system, w którym zakres uprawnień rośnie szybciej niż zdolność do ich niezależnego nadzorowania.
A to klasyczna recepta na problemy. W IT kończy się czasami incydentem bezpieczeństwa. W administracji publicznej może prowadzić do sporów o konstytucyjne granice ingerencji w prawa obywatelskie. Rząd wskazuje, że nowe przepisy będą służyć ochronie użytkowników internetu, w tym dzieci, oraz zwalczaniu nielegalnych treści. Takie cele są uzasadnione, ale nie oznacza to jednak, że każda zaproponowana metoda ich realizacji jest automatycznie właściwa.
Fundacja Panoptykon w toku wcześniejszych prac nad wdrażaniem DSA zwracała uwagę na potrzebę skutecznej kontroli decyzji dotyczących ograniczania wypowiedzi i zapewnienia użytkownikom realnych środków ochrony. Rzecznik Praw Obywatelskich również analizował ryzyko związane z administracyjnym rozstrzyganiem spraw dotyczących wolności słowa. W kolejnych wersjach projektu wprowadzano zabezpieczenia i zmieniano procedury, co pokazuje, że uwagi dotyczące konstrukcji mechanizmu nie były pozbawione znaczenia.
Dyskusja o zakresie uprawnień państwa nie jest więc abstrakcyjnym sporem ideologicznym. Dotyczy konkretnych mechanizmów prawnych. Najważniejsze pozostaje pytanie, czy proponowane kompetencje są niezbędne i czy można osiągnąć ten sam cel metodami mniej ingerującymi w swobodę komunikacji. Odpowiedź powinna wynikać z analizy ryzyka, a nie z politycznego kalendarza.
VIII. Od walki z przestępczością do efektu mrożącego
Jednym z najważniejszych zagrożeń związanych z nieproporcjonalnym ograniczaniem komunikacji jest chilling effect, czyli efekt mrożący. Nie musi on polegać na masowym usuwaniu publikacji. Wystarczy, że autorzy zaczną ograniczać własne wypowiedzi z obawy przed konsekwencjami prawnymi lub administracyjnymi.
Dotyczy to dziennikarzy, sygnalistów, twórców satyry politycznej, organizacji społecznych i zwykłych obywateli. W państwie demokratycznym jest to problem fundamentalny. Wolność wypowiedzi nie polega przecież wyłącznie na możliwości publikowania treści, które nikogo nie drażnią. Obejmuje również prawo do ostrej, kontrowersyjnej i nieprzyjemnej krytyki osób sprawujących władzę, z uwzględnieniem ograniczeń przewidzianych przez prawo.
Nie każda brutalna wypowiedź jest groźbą karalną. Nie każda nieprzyjemna opinia jest nawoływaniem do przestępstwa. Nie każda satyra polityczna stanowi naruszenie prawa. I nie każda publikacja wywołująca niezadowolenie ministra jest publikacją, którą można legalnie ograniczyć.
Warto także pamiętać o ekonomicznym wymiarze takich decyzji. Nawet jeżeli błędnie ograniczona treść zostanie później przywrócona, jej autor może ponieść straty, których nie da się całkowicie naprawić. Artykuł dziennikarski dotyczący bieżącego wydarzenia może stracić znaczenie po kilku dniach. Ostrzeżenie dotyczące zagrożenia może być użyteczne tylko przez krótki czas. Publikacja ekspercka może zostać pozbawiona odbiorców właśnie wtedy, gdy jest najbardziej potrzebna.
Dlatego skuteczna ochrona wolności wypowiedzi wymaga nie tylko formalnego prawa do sprzeciwu, ale również odpowiednio szybkiej i dostępnej kontroli. Przepisy zawierają rozwiązania mające ograniczać ryzyko błędów. Nie oznacza to jednak, że ich skuteczność została już sprawdzona w praktyce. System, który formalnie przewiduje naprawienie błędu, nadal może generować istotne szkody, jeżeli naprawa następuje zbyt późno.
Każdy administrator zna podobny problem. Przywrócenie systemu z kopii zapasowej nie oznacza przecież, że wcześniejsza awaria nie miała konsekwencji. W przypadku wolności wypowiedzi sytuacja może być jeszcze bardziej skomplikowana. Utraconego momentu debaty publicznej nie da się po prostu odtworzyć z backupu.
IX. Orwell nie pisał instrukcji obsługi państwa. Ktoś jednak najwyraźniej pomylił ostrzeżenie z dokumentacją wdrożeniową
George Orwell, pisząc swój "Rok 1984", przedstawił jeden z najbardziej przerażających mechanizmów sprawowania władzy: stopniowe podporządkowywanie obywatela systemowi, w którym państwo określa granice prawdy, dopuszczalnej informacji, a ostatecznie również samego myślenia.
Ministerstwo Prawdy nie zajmowało się poszukiwaniem prawdy. Zajmowało się jej produkowaniem. Ministerstwo Miłości nie miało wiele wspólnego z miłością. Myślozbrodnia oznaczała natomiast, że nawet przekonania niezgodne z obowiązującą doktryną mogły stać się przedmiotem represji. Była to literacka przestroga przed totalitaryzmem. a nie dokumentacja techniczna projektu administracyjnego.
Tymczasem współczesne mechanizmy kontroli dostępu do informacji pokazują, dlaczego ostrzeżenia Orwella pozostają aktualne. Nie dlatego, że każda regulacja internetu tworzy państwo totalitarne. Dlatego, że techniczna możliwość centralnego ograniczania dostępu do informacji stanowi uprawnienie, którego zakres i sposób wykorzystania wymagają nieustannej kontroli.
Można sobie wyobrazić Orwellowskie Ministerstwo Prawdy w wersji 2.0. Tym razem wyposażone w interfejs administracyjny, rejestr domen, system powiadomień i obowiązkową integrację z resolverami DNS. Oczywiście wszystko zgodnie z procedurą. Bo przecież żadna szanująca się biurokracja nie wprowadziłaby mechanizmu kontroli informacji bez odpowiedniego formularza. Ale za satyrą kryje się poważny problem. Nie chodzi wyłącznie o to, jakie treści państwo zamierza blokować dziś.
Chodzi o to, że ustanowienie określonej infrastruktury prawnej i technicznej może ułatwić jej późniejsze wykorzystanie do kolejnych celów. To zjawisko znane jako function creep. W systemach informatycznych oznacza stopniowe rozszerzanie sposobu wykorzystania rozwiązania poza pierwotnie zakładany zakres. Najpierw system realizuje jedną funkcję. Później dochodzą wyjątki. Następnie kolejne integracje, dodatkowe uprawnienia i nowe kategorie użytkowników.
Po kilku latach niewielkie narzędzie administracyjne może stać się rozbudowaną infrastrukturą, której zakres działania jest znacznie szerszy niż w chwili pierwszego wdrożenia. W informatyce skutkiem bywa dług technologiczny. W państwie może nim być zmiana relacji między administracją a obywatelem. Dlatego rozszerzanie uprawnień do ograniczania dostępu do informacji wymaga szczególnej ostrożności. W Rosji i Chinach państwowa kontrola internetu służy między innymi ograniczaniu dostępu do informacji politycznych i niezależnej debaty.
Polski projekt funkcjonuje w odmiennym systemie konstytucyjnym, z innymi przesłankami prawnymi i mechanizmami kontroli. Nie zmienia to faktu, że doświadczenia państw autorytarnych pokazują, jak istotna dla swobody komunikacji jest niezależność od arbitralnych decyzji aparatu państwowego. Problemem jest więc nie tylko deklarowany cel regulacji, ale również możliwość jej przyszłego rozszerzania i odporność całego mechanizmu na nadużycia.
Nie każda krytyka rządu jest nawoływaniem do przemocy, nie każda informacja uznana przez polityka za szkodliwą jest nielegalna, nie każda kontrowersyjna wypowiedź wymaga interwencji państwa, a przede wszystkim interes aktualnie sprawujących władzę nie jest tożsamy z interesem publicznym.
Donald Tusk, Krzysztof Gawkowski i każdy inny polityk pełniący funkcję publiczną muszą liczyć się z krytyką własnych działań. Również bezkompromisową, ostrą, satyryczną i nieprzyjemną. Demokracja nie jest systemem zaprojektowanym po to, aby zapewnić ministrom komfort psychiczny. Obywatel nie jest podopiecznym urzędu, któremu należy dawkować informacje zgodnie z oceną administracji - ma swój własny rozum, własne przekonania i konstytucyjnie chronione prawo do pozyskiwania oraz rozpowszechniania informacji.
Art. 54 Konstytucji RP nie jest przy tym instrukcją obsługi systemu, którą można zaktualizować w ramach kolejnego ministerialnego wdrożenia. To właśnie dlatego projektowane mechanizmy ingerencji w dostęp do informacji należy oceniać nie według zapewnień aktualnego rządu, lecz według tego, jak mogą funkcjonować również w rękach jego następców. Bo kiedy system zostanie już ustanowiony, dyskusja o jego granicach może być znacznie trudniejsza niż przed uruchomieniem. I to jest zasadnicza lekcja płynąca z Orwellowskiej przestrogi.
Nie potrzeba natychmiastowego ogłoszenia dyktatury, aby pojawił się problem stopniowego rozszerzania kontroli państwa nad informacją. Wystarczy, że kolejne ograniczenia zaczną być traktowane jako zwykły element zarządzania społeczeństwem.
X. Siedem pytań, których nie zastąpi konferencja prasowa
Nowe przepisy powinny podlegać takiej samej dyscyplinie oceny, jakiej oczekuje się od rozwiązań bezpieczeństwa wdrażanych w dużych organizacjach. Zamiast kolejnych ogólnych zapewnień o konieczności ochrony obywateli warto uzyskać odpowiedzi na siedem konkretnych pytań.
1. Jaką lukę prawną ma wypełnić nowy mechanizm?
Których konkretnie zagrożeń nie można skutecznie obsłużyć z wykorzystaniem dotychczasowych przepisów?
2. Jak zmierzona zostanie skuteczność regulacji?
Jakie wskaźniki pozwolą ustalić, czy blokowanie domen rzeczywiście zmniejsza skalę przestępczości lub rozpowszechniania nielegalnych treści?
3. Jak często służby otrzymują wiarygodne zgłoszenia dotyczące gróźb?
Jakie są statystyki zgłoszeń, zatrzymań i postępowań karnych dotyczących gróźb wobec funkcjonariuszy publicznych?
4. Jak zapewniona zostanie proporcjonalność techniczna?
W jaki sposób państwo zamierza ograniczyć ryzyko blokowania legalnych publikacji znajdujących się pod tą samą domeną?
5. Dlaczego dostęp do rejestru domen będzie ograniczony?
Jakie informacje pozostaną dostępne dla niezależnych badaczy, organizacji społecznych i dziennikarzy kontrolujących działania administracji?
6. Czy mechanizm odwoławczy będzie skuteczny w praktyce?
Jak szybko będzie możliwe zakwestionowanie błędnej decyzji i ograniczenie jej negatywnych skutków?
7. Jak uzasadniono wybór DNS jako instrumentu wykonawczego?
Jak oceniono jego ograniczenia, podatność na obchodzenie blokad oraz możliwe skutki uboczne wynikające ze sposobu działania współczesnych usług internetowych. Te pytania nie wymagają politycznych deklaracji. Wymagają danych, dokumentacji i weryfikowalnych odpowiedzi. A właśnie takie materiały powinny stanowić podstawę legislacji dotyczącej infrastruktury komunikacyjnej państwa.
XI. Fałszywy wybór: albo popierasz ustawę, albo tolerujesz przestępczość
Jednym z najbardziej problematycznych elementów debaty nad nowelizacją jest sposób przedstawiania stanowisk przeciwników proponowanych rozwiązań. W październikowych wypowiedziach minister Krzysztof Gawkowski akcentował pilność zwalczania nielegalnych treści, łącząc potrzebę przyjęcia przepisów z zagrożeniami dotyczącymi przemocy i bezpieczeństwa dzieci. Rządowa argumentacja koncentruje się na szczytnym celu.
Problem polega na tym, że zgoda co do celu nie oznacza automatycznie zgody co do wybranych środków. Można jednoznacznie potępiać przestępstwa przeciwko dzieciom i jednocześnie kwestionować zasadność administracyjnego blokowania całych domen. Można popierać skuteczne ściganie sprawców gróźb karalnych, jednocześnie krytykując sposób publicznego komunikowania zagrożeń. Można domagać się ochrony przed oszustwami internetowymi, a zarazem wskazywać na niebezpieczeństwo nadmiernej ingerencji państwa w dostęp do informacji.
Nie ma tutaj sprzeczności. W świecie technologii nikt rozsądny nie powinien twierdzić, że administrator krytykujący źle zaprojektowaną zaporę sieciową opowiada się po stronie cyberprzestępców. Może po prostu uważać, że rozwiązanie jest nieproporcjonalne, nieskuteczne albo generuje zbyt wysokie ryzyko operacyjne.
To samo dotyczy prawa. Ministerstwo może uważać swoje rozwiązania za konieczne. Obywatele, prawnicy i eksperci mogą oceniać je inaczej. W demokracji nie jest to zagrożenie dla państwa. To normalny element kontroli procesu legislacyjnego.
XII. Kod źródłowy wolności. Incydent, którego nie wolno zamienić w polityczny wytrych
Wróćmy do pytania postawionego na początku - czy wiadomość skierowana do SOP była częścią operacji false flag? Nie przedstawiono dotychczas dowodów pozwalających postawić taki zarzut. Czy służby miały obowiązek sprawdzić informację o możliwym zamachu? Tak. Ochrona życia i bezpieczeństwa osób zagrożonych należy do podstawowych obowiązków państwa. Czy sposób publicznego komunikowania tej sprawy budził zastrzeżenia ekspertów? Tak. Wskazywał na nie między innymi prof. Tomasz Safjański. Czy przedstawiciele rządu wykorzystywali wcześniejsze dramatyczne wydarzenia w szkołach jako argument za pilnym przyjęciem ustawy dotyczącej nielegalnych treści? Tak. Potwierdzają to publiczne wypowiedzi z 8 października.
Czy Polska posiadała już wcześniej mechanizmy pozwalające reagować na określone rodzaje niebezpiecznych treści, w szczególności terrorystycznych? Tak. Przypomniała o tym KRRiT. Czy DSA nakazuje Polsce utworzenie dokładnie takiego rejestru domen blokowanych przez DNS? Nie. Konstrukcja tego instrumentu wynika z decyzji podjętych w krajowym procesie legislacyjnym. I właśnie tutaj znajdujemy właściwy przedmiot sporu. Nie w nieudowodnionych teoriach o organizowaniu prowokacji. Nie w sugestii, że policja powinna ignorować groźby wobec polityków. Nie w kwestionowaniu konieczności ochrony dzieci przed przestępczością, ale w ocenie, czy przedstawiciele państwa dostatecznie uzasadnili potrzebę ustanowienia kolejnych instrumentów administracyjnego ograniczania dostępu do informacji.
HACKIN9.pl sprzeciwia się proponowanemu mechanizmowi blokowania całych domen internetowych i wskazuje na ryzyko nadmiernej ingerencji, ograniczonej przejrzystości rejestru oraz możliwego przyszłego rozszerzania kompetencji administracji. Stanowisko to nie wymaga przypisywania przedstawicielom władz nieudowodnionych przestępstw ani zakładania istnienia tajnej operacji służb. Wystarczy analiza samego projektu, technicznych właściwości DNS oraz konsekwencji wynikających z ustanowienia nowego instrumentu państwowej kontroli dostępu do informacji.
Władza ma obowiązek zapewniać bezpieczeństwo, ale bezpieczeństwo nie może być argumentem zwalniającym ustawodawcę z konieczności uzasadniania każdej ingerencji w konstytucyjne prawa obywateli. Nie wystarczy zapewnienie, że urzędnik otrzyma odpowiednie instrukcje. Nie wystarczy obietnica, że nowa kompetencja nie będzie nadużywana. Nie wystarczy odwołanie do dobrych intencji. Potrzebna jest analiza konieczności, proporcjonalności, skuteczności i konsekwencji technicznych.
A jeśli proponowany instrument nie przejdzie takiego audytu, jego dalsze procedowanie powinno zostać gruntownie zakwestionowane. Nie dlatego, że bezpieczeństwo nie ma znaczenia - właśnie dlatego, że ma. W świecie cyberbezpieczeństwa zaufanie nie jest substytutem weryfikacji. W świecie demokratycznego państwa prawa również nie powinno nim być. Żaden minister nie powinien otrzymywać nowych kompetencji wyłącznie na podstawie zapewnienia, że będzie z nich korzystał rozsądnie. W przeciwnym razie pewnego dnia możemy odkryć, że konstytucję zastąpiono regulaminem użytkownika. Oczywiście z adnotacją:
"Administrator zastrzega sobie prawo do jednostronnej zmiany warunków korzystania z demokracji bez uprzedniego powiadomienia". A wtedy pozostanie już tylko jedno pytanie - kto zatwierdził ten change request i dlaczego nikt nie przeczytał dokumentacji?
Źródła
-
Wirtualna Polska - Groźby zamachu na Tuska. Policja wytypowała podejrzanego, 11.10.2026
-
Rzeczpospolita - Groźby wobec premiera i szefa MON, 11–12.10.2026
-
Reuters - Polish police detain man over threat to PM and defence minister, 11.10.2026
-
Wirtualna Polska - Ataki nożowników w szkołach. Pilna ustawa, 08.10.2026
-
KRRiT - Obowiązujące przepisy dotyczące treści terrorystycznych, 09.10.2026
-
Ministerstwo Cyfryzacji - DSA: co zmienią nowe przepisy, 12.10.2026
-
Senat RP - Prace Komisji Infrastruktury, druk senacki nr 865
-
Rzecznik Praw Obywatelskich - Opinia do projektów dotyczących blokowania treści
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)