Sabotaż chłodni z osoczem we Francji: atak na dostawcę EFS i fala ataków na sterowniki chłodnicze
W nocy z 1 na 2 listopada 2026 roku w trzech chłodniach francuskiej służby krwi EFS zmieniono nastawy temperatury z −30°C na 110°C. Celem był Coolworld, dostawca i serwisant urządzeń chłodniczych. Dzięki alarmom osocze zabezpieczono na czas. Analizujemy przebieg incydentu i jego związek z falą sabotaży sterowników chłodniczych w Europie. Omawiamy też podatności Danfoss AK-SM 800A opisane przez Claroty oraz zalecenia CERT-FR dla sektora ochrony zdrowia.
WSTĘP: Z −30°C na 110°C w jedną noc
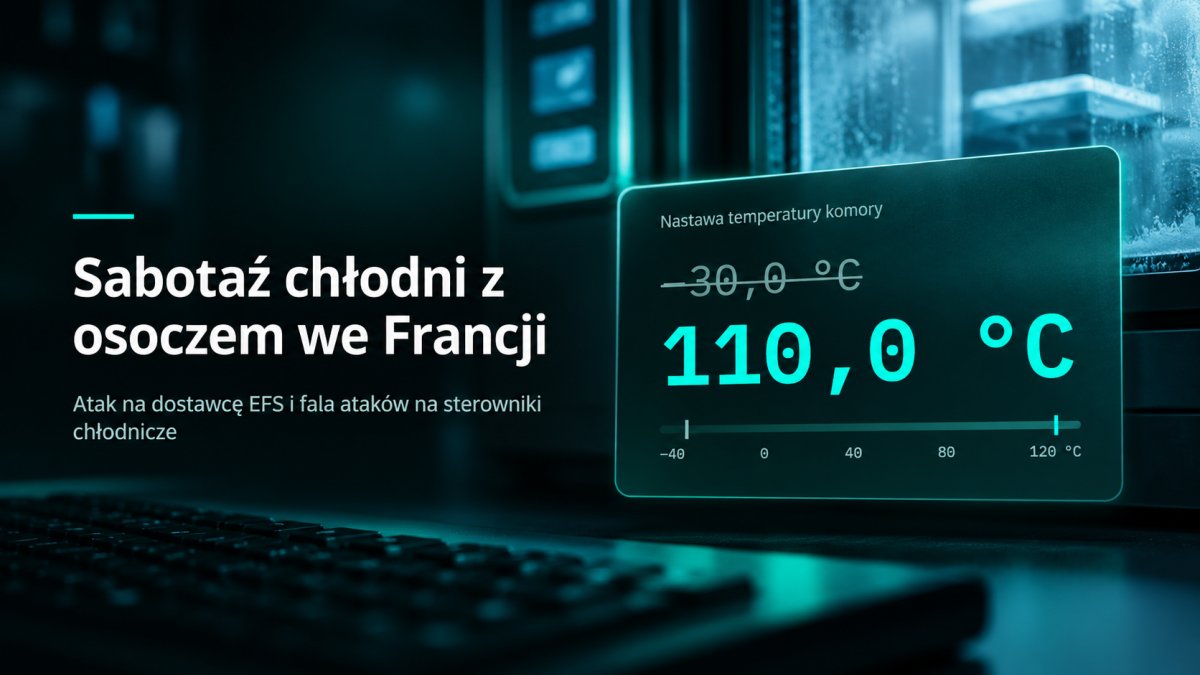
W nocy z 1 na 2 listopada 2026 roku nieznani sprawcy zmienili nastawy temperatury w komorach mroźniczych francuskiej służby krwi EFS (Établissement français du sang) - z około −30°C na 110°C. Atak nie był wymierzony bezpośrednio w EFS, lecz w firmę Coolworld, która dostarcza i serwisuje urządzenia chłodnicze dla trzech lokalizacji służby krwi.
Dzięki alarmom i reakcji technika dyżurnego osocze przeniesiono lub zabezpieczono, a francuskie Ministerstwo Zdrowia zapewnia, że incydent nie miał skutków operacyjnych.
To pierwszy znany przypadek, w którym trwająca od października fala sabotaży sterowników chłodniczych - dotąd kojarzona z supermarketami - dotknęła łańcucha chłodniczego produktów krwiopochodnych. Poniżej zestawiamy, co wiadomo o samym incydencie, jak działają zaatakowane systemy i jakie podatności były wcześniej publicznie opisane.
ROZDZIAŁ I: Przebieg incydentu
Sprawę ujawnił 3 listopada tygodnik "Le Canard enchaîné". Według jego ustaleń nieuprawnione osoby przejęły kontrolę nad częścią sterowników chłodni EFS, m.in. w regionie Burgundia-Franche-Comté. EFS potwierdziło później, że problem objął trzy lokalizacje, w których przechowywane jest osocze.
Z komunikatów EFS wynika, że w poniedziałek 2 listopada podniesiono do skrajnych wartości zarówno nastawy temperatury, jak i parametry odszraniania. W komorach znajdowały się trzy kategorie materiału:
- próbki od dawców przechowywane na potrzeby nadzoru nad bezpieczeństwem krwi (hemowigilancji),
- osocze przeznaczone do transfuzji,
- osocze przeznaczone do frakcjonowania, czyli produkcji leków osoczopochodnych.
Początkowo mówiono wyłącznie o próbkach. Dopiero później EFS przyznało, że zagrożone było również osocze dla pacjentów, co istotnie zmienia ciężar incydentu.
Anomalię wychwycił w nocy technik pełniący dyżur, który zauważył nietypowy wzrost temperatury. Prezes EFS Frédéric Pacoud przyznał w rozmowie z BFMTV, że instytucja mogła stracić próbki i osocze, ale wczesne ostrzeżenie pozwoliło uniknąć naruszenia bezpieczeństwa produktów krwiopochodnych. Nic nie wskazuje na to, by naruszone zostały systemy IT samego EFS.
Kim jest Coolworld? To holenderska firma wynajmująca kontenery i komory o kontrolowanej temperaturze, działająca we Francji, Niemczech, Irlandii, Holandii i Wielkiej Brytanii. Obsługuje m.in. branżę farmaceutyczną i medyczną, a jej urządzenia są monitorowane zdalnie.
4 listopada firma potwierdziła incydent dotyczący oprogramowania do zdalnego monitoringu używanego w systemach chłodniczych. Zaznaczyła, że dotyczył on ograniczonej liczby jednostek, a opisywana w mediach podatność tkwi w komponencie dostarczonym przez zewnętrznego producenta, którego Coolworld bezpośrednio nie kontroluje. Ani producent, ani model tego komponentu nie zostały ujawnione.
ROZDZIAŁ II: 110°C to nastawa, nie zmierzona temperatura
Nagłówkowe 110°C to wartość zadana (setpoint) wpisana w sterownik, a nie temperatura, jaką osiągnęło wnętrze komory czy worki z osoczem. W systemach chłodniczych trzeba rozróżniać trzy wielkości: nastawę regulatora, temperaturę powietrza mierzoną przez czujnik w komorze oraz temperaturę w rdzeniu przechowywanego produktu. Ta ostatnia rośnie najwolniej ze względu na bezwładność cieplną zamrożonej masy.
Urządzenie chłodnicze nie ma zwykle źródła ciepła zdolnego do osiągnięcia 110°C. Jedynym aktywnym elementem grzejnym są grzałki odszraniania parownika. Dlatego atakujący - podobnie jak w supermarketach - modyfikują nie tylko nastawę, ale także cykl odszraniania: wyłączają sprężarki i wymuszają ciągłe grzanie. Komunikat EFS o zmianie zarówno temperatury, jak i parametrów odszraniania jest z tym mechanizmem spójny.
Odszranianie jest normalną, cykliczną funkcją: co kilka godzin usuwa się szron z parownika, wyłączając chłodzenie na kilkanaście-kilkadziesiąt minut. Sterownik zazwyczaj kończy cykl po osiągnięciu temperatury granicznej lub po upływie maksymalnego czasu. Kto ma uprawnienia administracyjne, może te limity podnieść tak, by cykl praktycznie się nie kończył.
Dla osocza kluczowe są czas i rzeczywista temperatura. Świeżo mrożone osocze (FFP) przechowuje się w temperaturze −25°C lub niższej, a EFS deklaruje −30°C dla osocza do frakcjonowania. Każde dłuższe przekroczenie zakresu oznacza, że produkt może zostać uznany za niezgodny i wycofany - nawet jeśli nie doszło do jego rozmrożenia. Nie ujawniono, jak długo trwała anomalia ani jakie temperatury faktycznie zarejestrowano.
ROZDZIAŁ III: Fala sabotaży sterowników chłodniczych
Atak na Coolworld nastąpił tej samej nocy, w której sabotaże sterowników chłodniczych odnotowano w co najmniej sześciu krajach Europy, i trzy tygodnie po masowym ataku na francuskie supermarkety. Wspólny mianownik to zdalna zmiana parametrów chłodzenia i odszraniania. Nie ma jednak publicznych dowodów, że za wszystkimi incydentami stoi ten sam sprawca ani że wykorzystano te same urządzenia.
| Data | Zdarzenie |
|---|---|
| 1/2 listopada 2026 | Atak na Coolworld; zmienione nastawy w trzech chłodniach osocza EFS |
| 1/2 listopada 2026 | Sabotaże w Belgii, Luksemburgu, Szwecji, Irlandii, Estonii i Holandii; nastawy rzędu 50-70°C; dotknięte m.in. sklepy Delhaize (ok. 40), Carrefour Belgique (15), SuperValu (13); Danfoss potwierdził manipulacje u co najmniej 17 firm w Holandii |
| 29 października 2026 | Media ujawniają śledztwo US Cyber Command w sprawie awarii zamrażarek w sklepach na co najmniej sześciu amerykańskich bazach wojskowych (od sierpnia) |
| 21 października 2026 | Dyrektor ANSSI Vincent Strubel ostrzega w Senacie, że te same technologie działają w laboratoriach, aptekach i placówkach ochrony zdrowia |
| 12-16 października 2026 | Alert CERT-FR CERTFR-2026-ALE-012: Danfoss AK-SM, AK-SC, Copeland XWEB, Dixell XWEB |
| 11/12 października 2026 | Setki francuskich supermarketów (m.in. Intermarché, Super U, Leclerc); wymuszone odszranianie z nastawą ok. 50°C, zniszczony towar, odnotowane pożary |
| 9 sierpnia 2026 | Claroty Team82 publikuje analizę podatności Danfoss AK-SM 800A, zaprezentowaną też na DEF CON |
Danfoss poinformował, że urządzenia zaatakowane we Francji to w dużej części modele wycofane ze wsparcia (AK-SM 800 i AK-SC 355) lub nieaktualizowane egzemplarze AK-SM 800A. Pierwsze doniesienia wskazywały na oprogramowanie w wersjach starszych niż 4.x. Sam producent opisywał zresztą wcześniejsze włamania do sterowników AK-SM 800: w 2022 roku w 16 sklepach w Rosji i 40 w Izraelu, gdzie urządzenia nie były chronione zaporą ani VPN.
ROZDZIAŁ IV: Anatomia podatności Danfoss AK-SM 800A
Nie wiadomo, czy urządzenia Coolworld to sterowniki Danfoss. Najlepiej udokumentowanym przykładem tej klasy ryzyka jest jednak AK-SM 800A, opisany w sierpniu przez Claroty Team82. To centralny menedżer systemu chłodniczego: agreguje dane z regulatorów obiektowych i udostępnia przeglądarkowy interfejs StoreView, z którego można m.in. zmieniać progi temperatur, harmonogramy pracy, alarmy, powiadomienia i uprawnienia użytkowników.
Z analizy firmware'u wynika, że żądania HTTP przechodzą przez kilka warstw:
- zewnętrzny Nginx nasłuchujący na portach zarządzania i działający jako reverse proxy,
- aplikację FastCGI
sm_fcgi_app, która wstępnie przetwarza żądanie, - wewnętrzny Nginx nasłuchujący lokalnie,
- zadanie
Task_Webw procesiesm_app, które realizuje właściwą logikę aplikacji (endpointxml.cgiz parametremaction).
| CVE | Typ (CWE) | CVSS v3 | Skutek | Poprawka |
|---|---|---|---|---|
| CVE-2025-41450 | CWE-287, błędne uwierzytelnianie | 8,2 | Obejście logowania ukrytym „kodem dnia”, sesja administratora | 4.2 |
| CVE-2025-41451 | CWE-77, wstrzyknięcie poleceń | 7,6 | Zdalne wykonanie kodu po uwierzytelnieniu | R4.3.1 |
| CVE-2025-41452 | CWE-15, zewnętrzna kontrola konfiguracji | 5,4 | Wstrzyknięcie dyrektyw Nginx, DoS interfejsu | R4.3.1 |
"Kod dnia" (CVE-2025-41450). W obsłudze akcji getauth badacze znaleźli alternatywną ścieżkę uwierzytelniania, prawdopodobnie serwisową. Po ustawieniu określonych atrybutów żądania hasło nie jest porównywane z danymi użytkownika, lecz z wartością wyliczaną przez funkcję check_code_of_day wyłącznie na podstawie bieżącej daty urządzenia. Kto zrekonstruuje algorytm, wygeneruje ważny kod na dowolny dzień i uzyska pełną sesję administracyjną bez znajomości hasła. Szczegóły aktywujących parametrów zostały przez Claroty utajnione.
Wstrzyknięcie poleceń (CVE-2025-41451). Pole hasła uwierzytelniania SMTP w konfiguracji powiadomień e-mail trafia bez sanityzacji do polecenia powłoki systemu. Pozwala to dołączyć własne polecenia i wykonać kod na urządzeniu. W połączeniu z poprzednią luką daje to łańcuch od braku poświadczeń do RCE.
Wstrzyknięcie konfiguracji Nginx (CVE-2025-41452). Akcja load_nginx_headers pozwala uwierzytelnionemu użytkownikowi podmienić plik headers.conf włączany do konfiguracji zewnętrznego Nginx i przeładować serwer. Umożliwia to dodanie własnych reguł routingu, a odwołanie do spreparowanej trasy wywołuje nieobsłużony wyjątek w sm_app i awarię interfejsu.
Na konferencji DEF CON badacze pokazali też, że przejęty sterownik może wyłączyć chłodzenie i jednocześnie fałszować odczyty temperatur. To szczególnie istotne dla placówek medycznych: alarm oparty wyłącznie na danych z zaatakowanego sterownika może milczeć.
Danfoss od maja 2021 roku traktuje AK-SM 800 jako produkt wycofany i zaleca migrację na AK-SM 800A z aktualnym firmware'em; na stronie producenta dostępna jest już gałąź 5.3.x.
ROZDZIAŁ V: Co wiadomo, a czego nie
Na dzień 4 listopada nie opublikowano żadnych ustaleń technicznych dotyczących włamania do Coolworld. Nikt nie przyznał się do ataku, a sprawcy pozostają nieznani. Na podstawie dostępnych informacji można rozważać kilka wektorów wejścia:
- wystawiony do internetu interfejs zarządzania sterownikiem lub bramką zdalnego monitoringu,
- znana, niezałatana podatność w komponencie zewnętrznego dostawcy (na co pośrednio wskazuje komunikat Coolworld),
- przejęte lub domyślne poświadczenia serwisowe,
- kompromitacja platformy chmurowej lub konta, z którego serwis zdalnie zarządza flotą urządzeń.
Każdy z tych scenariuszy pozostaje hipotezą. Przypisywanie incydentu konkretnej luce Danfoss wykracza poza dostępne dowody, podobnie jak łączenie go z atakami na supermarkety tylko na podstawie zbieżności w czasie i metodzie.
Nie ujawniono także liczby zaatakowanych jednostek, czasu trwania anomalii ani rzeczywistych temperatur produktów. Brak informacji o kradzieży danych dawców; incydent jest opisywany jako sabotaż cyberfizyczny, a nie wyciek danych.
ROZDZIAŁ VI: Zalecenia CERT-FR i wnioski dla ochrony zdrowia
CERT-FR w alercie CERTFR-2026-ALE-012 rozróżnia dwie sytuacje. Jeśli urządzenie nie zostało przejęte, należy:
- usunąć ekspozycję w internecie sterowników i wszystkich urządzeń dostępnych pod publicznym adresem IP (wcześniej sprawdzając warunki umowy ubezpieczeniowej, jeśli odłączenie przerwie przesył danych do serwisu chłodniczego),
- zweryfikować całą konfigurację, zwłaszcza harmonogramy odszraniania,
- przywrócić zdalny dostęp wyłącznie przez bezpieczny VPN lub sieć chronioną; filtrowanie adresów IP serwisantów na zaporze jest dopuszczalne tylko jako rozwiązanie tymczasowe,
- wdrożyć zalecenia producenta - w przypadku Danfoss aktualizacja firmware'u, tryb bezpieczeństwa „Strict” i zmiana haseł domyślnych.
Jeśli urządzenie zostało przejęte, po odcięciu od internetu trzeba je zrestartować lub przywrócić ustawienia fabryczne, a następnie skonfigurować od nowa.
CERT-FR podkreśla, że sam reset nie wystarczy w przypadku sprzętu bez wsparcia (EOL): usuwa mechanizmy persystencji, ale urządzenie pozostaje podatne i niemal na pewno zostanie przejęte ponownie. Agencja ocenia, że kampanie wymierzone w te sterowniki prawdopodobnie wciąż trwają.
Dla banków krwi, aptek szpitalnych, laboratoriów i magazynów szczepionek incydent EFS sugeruje kilka dodatkowych środków:
- Niezależny monitoring temperatury. Rejestratory i alarmy niezależne od sterownika, najlepiej z czujnikiem w produkcie wzorcowym, bo przejęty sterownik może fałszować odczyty. W EFS zadziałał właśnie czynnik ludzki i alarm.
- Ryzyko dostawców. Umowy z serwisami chłodniczymi powinny określać sposób zdalnego dostępu, MFA, rejestrowanie sesji i obowiązek zgłaszania incydentów. Placówka może ponieść skutki fizyczne, nie będąc sama zaatakowana.
- Inwentaryzacja OT. Urządzenia chłodnicze, BMS i HVAC rzadko trafiają do rejestrów zasobów IT. Warto sprawdzić własną przestrzeń adresową pod kątem wystawionych paneli, np. przez Shodan, Censys czy Onyphe.
- Twarde limity. Tam, gdzie to możliwe, ograniczenia nastaw i czasu odszraniania ustawione lokalnie lub sprzętowo, tak by zdalny administrator nie mógł ustawić wartości absurdalnych.
- Procedury awaryjne. Zapasowe zamrażarki i plan przeniesienia zapasów, przetestowane w praktyce.
Główne źródła
-
CERT-FR, CERTFR-2026-ALE-012 - Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, 12-16 października 2026 - https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
-
Claroty Team82, "Freeze the Controller, Defrost the Food", 9 sierpnia 2026 - https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
-
Infosecurity Magazine, "France Blood Service Hack Sends Blood Storage Temperatures to 110°C", 4 listopada 2026 - https://www.infosecurity-magazine.com/news/france-blood-service-cyberattack/
-
Cyberattaque.org, "Cyberattaque contre l’EFS", 3 listopada 2026 - https://www.cyberattaque.org/cyberattaque-contre-lefs-des-hackers-sattaquent-aux-reserves-de-plasma-sanguin/
-
Cyberattaque.org, "Danfoss au cœur de la cyberattaque", 12 października 2026 - https://www.cyberattaque.org/danfoss-au-coeur-de-la-cyberattaque-qui-fait-chauffer-les-frigos-dintermarche-super-u-et-leclerc/
-
Cyberattaque.org, "Cyberattaque massive en Europe", 2 listopada 2026 - https://www.cyberattaque.org/cyberattaque-massive-en-europe-les-pirates-sabotent-les-frigos-des-supermarches/
-
Cyber Security News, "Hackers Hijacked French Blood Plasma Freezers", 4 listopada 2026 - https://cybersecuritynews.com/french-blood-plasma-freezers-hacked/
-
IBTimes UK, "Hackers Target French Blood Storage Systems", listopad 2026 - https://www.ibtimes.co.uk/hackers-target-french-blood-storage-systems-reportedly-setting-temperatures-110c-1830218
-
Kevin Poireault, rozmowa z zespołem Claroty (Substack) - https://kevinpoireault.substack.com/p/exclusive-i-spoke-to-the-team-who
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)