Polski wywiad chce dostępu do ruchu międzynarodowego.
Rządowy projekt UD404 przewiduje przyznanie Agencji Wywiadu i Służbie Wywiadu Wojskowego nowych możliwości pozyskiwania informacji z ruchu telekomunikacyjnego przechodzącego przez Polskę. Cel jest zrozumiały: identyfikowanie zagrożeń cybernetycznych, terrorystycznych i sabotażowych. Problem w tym, że projekt znacznie dokładniej określa, do czego służby mają uzyskać dostęp, niż w jaki sposób ten dostęp powinien być kontrolowany.
Polska znajduje się w sytuacji, w której zagrożenia ze strony obcych służb, operacje cybernetyczne i działalność sabotażowa nie są abstrakcyjnymi scenariuszami rozważanymi wyłącznie na konferencjach poświęconych cyberbezpieczeństwu.
Państwo potrzebuje skutecznych instrumentów rozpoznania i nie ma w tym nic zdrożnego. Kontrowersje zaczynają się jednak w chwili, gdy projekt ustawy przewiduje szerokie możliwości dostępu do infrastruktury telekomunikacyjnej, a odpowiedzi na podstawowe pytania dotyczące granic tego dostępu pozostają zaskakująco skromne.
Tak właśnie wygląda problem z projektem UD404, przygotowanym przez ministra koordynatora służb specjalnych.
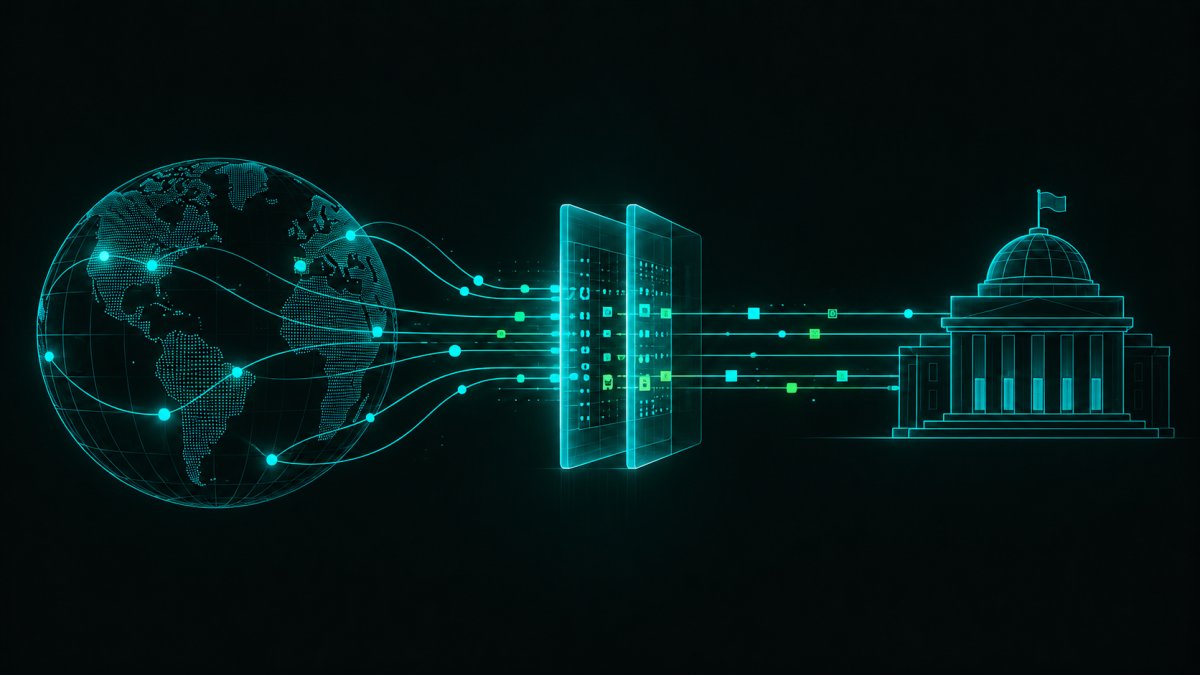
Nowelizacja Prawa komunikacji elektronicznej ma umożliwić Agencji Wywiadu (AW) oraz Służbie Wywiadu Wojskowego (SWW) pozyskiwanie i przetwarzanie informacji pochodzących z międzynarodowego ruchu telekomunikacyjnego.
Operatorzy mieliby obowiązek zapewnienia obu służbom odpowiednich warunków technicznych i organizacyjnych, umożliwiających jednoczesny, niezależny dostęp do takiego ruchu.
Na tym etapie warto zadać pytanie, które powinno paść, zanim ktokolwiek zacznie projektować infrastrukturę przechwytywania: Co właściwie oznacza międzynarodowy ruch telekomunikacyjny?
Internet nie zna granic w taki sposób, jak wyobraża to sobie ustawodawca.
Projekt definiuje międzynarodowy ruch telekomunikacyjny poprzez transmisję informacji przechodzących przez terytorium Polski, której nadawca lub odbiorca znajduje się poza granicami kraju.
W praktyce obejmuje to potencjalnie trzy kategorie komunikacji:
-
Polska -> zagranica
-
zagranica -> Polska
-
zagranica -> zagranica, jeżeli transmisja przechodzi przez polską infrastrukturę
I tutaj zaczynają się schody bo Internet nie jest prostą siecią połączeń pomiędzy dwoma jednoznacznie zlokalizowanymi komputerami. Współczesna transmisja wykorzystuje m.in. routing BGP, sieci CDN, infrastrukturę chmurową, punkty wymiany ruchu (IXP) oraz rozproszone usługi komunikacyjne.
Wyobraźmy sobie dwóch użytkowników znajdujących się w Warszawie, korzystających z komunikatora obsługiwanego przez zagranicznego dostawcę. Obaj są w Polsce. Urządzenia znajdują się w Polsce. Ale część komunikacji może przebiegać przez infrastrukturę zlokalizowaną poza jej granicami.
Co w takiej sytuacji oznacza nadawca i odbiorca? Człowieka? Urządzenie? Serwer pośredniczący? A może adres IP widoczny na określonym odcinku transmisji? Operator sieciowy nie musi znać rzeczywistej tożsamości ani położenia końcowych uczestników rozmowy. Widzi przede wszystkim parametry ruchu, którym zarządza.
Adres IP również nie jest wiarygodnym odpowiednikiem fizycznego położenia człowieka. Dochodzą do tego VPN, CGNAT, anycast i pozostałe mechanizmy współczesnej architektury internetu. Dlatego też techniczne odseparowanie ruchu krajowego od międzynarodowego nie jest tak proste, jak mogłoby wynikać z jednozdaniowej definicji ustawowej.
Na ten problem zwróciły uwagę zarówno Polska Izba Komunikacji Elektronicznej, jak i eksperci uczestniczący w konsultacjach projektu.
Co służby mogłyby rzeczywiście zobaczyć?
Wbrew ewentualnym sensacyjnym interpretacjom dostęp do ruchu sieciowego nie jest automatycznie równoznaczny z możliwością odczytania wszystkich przesyłanych informacji - współczesna komunikacja jest w znacznej części szyfrowana.
Przy prawidłowo skonfigurowanym połączeniu HTTPS operator infrastruktury pośredniczącej nie może po prostu odczytać zawartości żądania HTTP, przesłanego hasła czy treści wiadomości chronionej odpowiednim szyfrowaniem.
Nie oznacza to jednak, że przechwycenie ruchu jest bezużyteczne. Analiza sieciowa może ujawniać między innymi:
| Informacja | Potencjalne znaczenie analityczne |
|---|---|
| Źródłowy i docelowy adres IP | Identyfikacja widocznych punktów komunikacji |
| Znaczniki czasu | Analiza sekwencji i regularności połączeń |
| Wielkość transmisji | Charakterystyka aktywności |
| Protokoły i porty | Klasyfikacja rodzaju ruchu |
| Widoczne metadane DNS i TLS | Informacje o usługach, z którymi następuje komunikacja |
| Powtarzalne wzorce połączeń | Korelacja aktywności sieciowej |
Zakres widoczności zależy od stosowanego protokołu, miejsca obserwacji oraz dostępnych mechanizmów ochronnych, takich jak DNS over HTTPS, TLS 1.3, QUIC czy Encrypted Client Hello (ECH). Przechwycenie pakietów nie jest więc magicznym kluczem pozwalającym odszyfrować całą komunikację.
Jest natomiast potencjalnie niezwykle wartościowym źródłem metadanych. A odpowiednio skorelowane metadane mogą ujawniać wiele informacji o aktywności użytkowników, nawet bez poznania treści ich korespondencji.
Selekcja danych, czyli szczegół, którego nie powinno zabraknąć.
Projekt przewiduje wykorzystywanie pojęcia selektora. W praktyce rozpoznania telekomunikacyjnego selektorem może być określony parametr wykorzystywany do wyodrębnienia interesującego ruchu.
Przykładowo może to być adres IP, domena, numer telefonu albo inny identyfikator pozwalający wyszukać określone informacje. Problem polega na tym, że projekt UD404 nie tworzy szczegółowego reżimu prawnego dla stosowania selektorów.
Termin pojawia się w części dotyczącej rocznego sprawozdania. Nie towarzyszy mu jednak odpowiednio zdefiniowany proces autoryzacji, ustalania kategorii selektorów i dokumentowania powodów ich wykorzystania. Nie określono również wyraźnie, czy selekcja powinna nastąpić przed udostępnieniem strumienia transmisji, czy dopiero na etapie późniejszego przetwarzania danych przez służbę.
To nie jest drobna kwestia implementacyjna. Istnieje zasadnicza różnica pomiędzy udostępnieniem operatorowi systemu rozpoznawczego wybranego strumienia danych a zapewnieniem szerokiego dostępu do infrastruktury, z którego dopiero później wyodrębniane są interesujące informacje.
Z perspektywy prywatności i bezpieczeństwa znaczenie mają oba etapy: co zostało przechwycone oraz co następnie poddano analizie. W projekcie granice te pozostają niedostatecznie określone.
Jak długo można przechowywać pozyskane informacje?
To jeden z najbardziej problematycznych elementów proponowanej regulacji. Projektowany art. 43b przewiduje przechowywanie i przetwarzanie danych przez czas potrzebny do realizacji ustawowych zadań służb. Informacje uznane za nieprzydatne mają być usuwane. Ponadto szefowie AW i SWW powinni zarządzać przeglądem pozyskanych informacji przynajmniej raz na pół roku i pozornie brzmi to dość rozsądnie.
Jednak ustawodawca nie wskazuje maksymalnego okresu retencji dla poszczególnych kategorii danych. Nie rozróżnia również wystarczająco precyzyjnie informacji przechwyconych, lecz niepoddanych analizie, od materiałów wyselekcjonowanych i uznanych za istotne. Pojawia się jeszcze jedna niekonsekwencja.
Przydatność informacji nie jest tym samym co niezbędność jej dalszego przechowywania.
Dane mogą być potencjalnie użyteczne, ale nie oznacza to automatycznie, że ich przechowywanie przez kolejne miesiące lub lata pozostaje konieczne i proporcjonalne.
W prawidłowo zaprojektowanym systemie retencji powinno funkcjonować konkretne ograniczenie czasowe, od którego odstępstwo wymaga odrębnego uzasadnienia. Tymczasem projekt opiera się przede wszystkim na późniejszej ocenie wykonywanej wewnątrz samej służby.
Trudno uznać to za wystarczającą przeciwwagę dla tak szeroko zaprojektowanych kompetencji.
Kontrola służb. Kto właściwie kontroluje kontrolującego?
Projektowany art. 43d wskazuje jako organ kontrolujący ministra właściwego do koordynacji działalności służb specjalnych albo - w przypadku jego niepowołania - Prezesa Rady Ministrów.
Szefowie służb mieliby również przedstawiać coroczne sprawozdania obejmujące m.in. liczbę zapytań, pozyskanych informacji, selektorów, przypadków przekazania danych innym organom oraz wykrytych nieprawidłowości. To krok w stronę dokumentowania działalności, ale nie zastępuje jednak niezależnego nadzoru.
Co szczególnie istotne, Europejski Trybunał Praw Człowieka zajmował się już podobnymi problemami. W wyroku Big Brother Watch and Others v. the United Kingdom z 25 maja 2021 r. Trybunał określił standardy dla systemów masowego przechwytywania komunikacji.
Obejmują one przede wszystkim:
-
niezależną autoryzację na początku operacji
-
określenie jej celu i zakresu
-
odpowiednie zabezpieczenia dotyczące stosowania selektorów
-
niezależny nadzór nad kolejnymi etapami przetwarzania
-
skuteczną kontrolę następczą
Nie oznacza to, że Europejski Trybunał zakazuje każdej formy strategicznego rozpoznania telekomunikacyjnego. Oznacza natomiast, że szerokie uprawnienia wywiadowcze muszą być połączone z odpowiednio silnymi mechanizmami zabezpieczającymi przed nadużyciami.
Warto również przypomnieć wyrok Pietrzak i Bychawska-Siniarska i inni przeciwko Polsce z 28 maja 2024 r. Trybunał stwierdził wówczas naruszenia art. 8 Europejskiej Konwencji Praw Człowieka w związku z niedostatecznymi gwarancjami polskiego systemu niejawnej inwigilacji. Sprawa nie dotyczyła bezpośrednio projektu UD404, ale stanowi ważne odniesienie przy ocenie nowych uprawnień służb.
Jeszcze jeden problem: komu będzie można przekazywać informacje?
Projektowany art. 43c przewiduje możliwość przekazania pozyskanych danych innemu właściwemu organowi, służbie lub instytucji, jeżeli dana informacja dotyczy spraw należących do jego kompetencji.
Sam pomysł nie jest niezwykły. Wymiana informacji pomiędzy odpowiedzialnymi instytucjami jest elementem współczesnego systemu bezpieczeństwa państwa. Jednak projekt nie ustanawia szczegółowej procedury kontrolującej dalsze wykorzystywanie tych danych.
To istotne, ponieważ informacje pozyskane w ramach rozpoznania wywiadowczego mogą podlegać innym zasadom niż dane gromadzone na potrzeby konkretnego postępowania karnego. Nie powinno być możliwe obchodzenie bardziej rygorystycznych procedur pozyskiwania informacji przez zwykłe przekazanie ich pomiędzy instytucjami.
Szczególnego znaczenia nabiera również ochrona komunikacji objętej tajemnicą adwokacką czy też dziennikarską. Projekt nie wprowadza dla tych kategorii wystarczająco szczegółowych zabezpieczeń.
Bezpieczeństwo wymaga również kontroli dostępu do samego systemu nadzoru
Pozostaje jeszcze kwestia, której w debacie legislacyjnej poświęca się naszym zdaniem zdecydowanie za mało uwagi. Nowe możliwości pozyskiwania ruchu telekomunikacyjnego wymagają stworzenia odpowiedniej infrastruktury technicznej.
A taka infrastruktura sama staje się systemem o wyjątkowo wysokiej wartości dla potencjalnego przeciwnika. Przechwycone dane, baza selektorów, konfiguracja dostępu do sieci operatorskich i dokumentacja techniczna mogą stanowić interesujący cel dla obcych służb lub innych podmiotów prowadzących zaawansowane operacje cybernetyczne.
Dlatego regulacja powinna obejmować nie tylko uprawnienie do pozyskiwania danych, ale także wymagania związane z bezpieczeństwem tego procesu. W naszej ocenie należałoby przewidzieć co najmniej:
1. Ścisłą kontrolę dostępu. Uprawnienia analityków powinny wynikać z rzeczywistych potrzeb operacyjnych, zgodnie z zasadą najmniejszych uprawnień (Least Privilege).
2. Niezmienialne dzienniki audytowe. Każde zastosowanie selektora, odczytanie danych, eksport informacji czy zmiana uprawnień powinny pozostawiać możliwy do zweryfikowania ślad.
3. Rozdzielenie obowiązków. Osoba definiująca parametry wyszukiwania nie powinna mieć nieograniczonej możliwości zatwierdzania własnych działań.
4. Kontrolowaną retencję. Dane powinny podlegać automatycznym regułom usuwania, z odpowiednio udokumentowanymi wyjątkami.
5. Niezależne kontrole techniczne i prawne. Samo wewnętrzne sprawozdanie nie wystarczy do rzetelnego zweryfikowania, czy system działa zgodnie z przyznanym zakresem uprawnień.
W administracji systemami informatycznymi od dawna przyjmuje się prostą zasadę: nie należy przyznawać jednemu podmiotowi nieograniczonych uprawnień wyłącznie dlatego, że jest administratorem.
Tym bardziej nie powinno się rezygnować z tej zasady w systemie umożliwiającym dostęp do komunikacji milionów użytkowników.
Jak należałoby poprawić projekt?
Sama koncepcja strategicznego rozpoznania telekomunikacyjnego nie jest niczym nadzwyczajnym. Podobne mechanizmy funkcjonują w innych państwach. Polska może potrzebować takich zdolności, szczególnie wobec rosnących zagrożeń zewnętrznych.
Jednak obecny projekt powinien zostać uzupełniony przede wszystkim o precyzyjne określenie zakresu przechwytywania, niezależną autoryzację operacji, zasady stosowania selektorów, maksymalne okresy retencji, ochronę informacji szczególnie wrażliwych oraz procedury przekazywania danych innym instytucjom.
To również zasadniczy wniosek z opinii prawnej prof. Marcina Rojszczaka, przekazanej w toku konsultacji przez Fundację Panoptykon.
Nie chodzi o ograniczanie skuteczności służb. Chodzi o określenie warunków, w których mogą korzystać z wyjątkowo daleko idących uprawnień.
Wnioski: zaufanie nie jest mechanizmem bezpieczeństwa
Projekt UD404 dotyczy rzeczywistych potrzeb bezpieczeństwa państwa. Nie należy sprowadzać go do sensacyjnych opowieści o powszechnym podsłuchiwaniu internetu. Jednocześnie nie ma powodu, aby tak szerokie uprawnienia przyjmować wyłącznie na podstawie zapewnienia, że będą wykorzystywane właściwie.
Współczesne bezpieczeństwo informatyczne opiera się na weryfikacji, ograniczaniu uprawnień, rozliczalności i niezależnym audycie. Te same zasady powinny dotyczyć działalności służb specjalnych.
Przyznawanie kompetencji bez adekwatnych mechanizmów kontroli nie jest dowodem zaufania do instytucji państwowych. Jest rezygnacją z podstawowych zasad zarządzania ryzykiem.
I tutaj dochodzimy do pewnego osobliwego paradoksu - gdyby administrator dużej firmy zaproponował stworzenie systemu umożliwiającego nieograniczony dostęp do ruchu sieciowego, bez precyzyjnych zasad autoryzacji, z nieokreśloną retencją i kontrolą prowadzoną przez własnego przełożonego, prawdopodobnie zostałby zaproszony na bardzo nieprzyjemne spotkanie z działem bezpieczeństwa.
Jeżeli natomiast podobne rozwiązanie pojawia się w projekcie ustawy, oczekuje się od nas, że uspokoimy się na dźwięk słów "bezpieczeństwo narodowe". Dziękuję, ale nie.
Zaufanie jest rzeczą cenną. Zwłaszcza wtedy, gdy nie trzeba go używać jako zamiennika działającego systemu kontroli.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)