Cyberataki na polskie szpitale. Miliardy na cyfryzację, miliony pacjentów zagrożonych
Ransomware paraliżuje szpitale, dane medyczne milionów Polaków trafiają w niepowołane ręce, a placówki nie mają pieniędzy na zabezpieczenia. Sprawdzamy skalę zagrożeń, koszty cyberbezpieczeństwa i to, dlaczego miliardy złotych z KPO nie rozwiązują problemu.
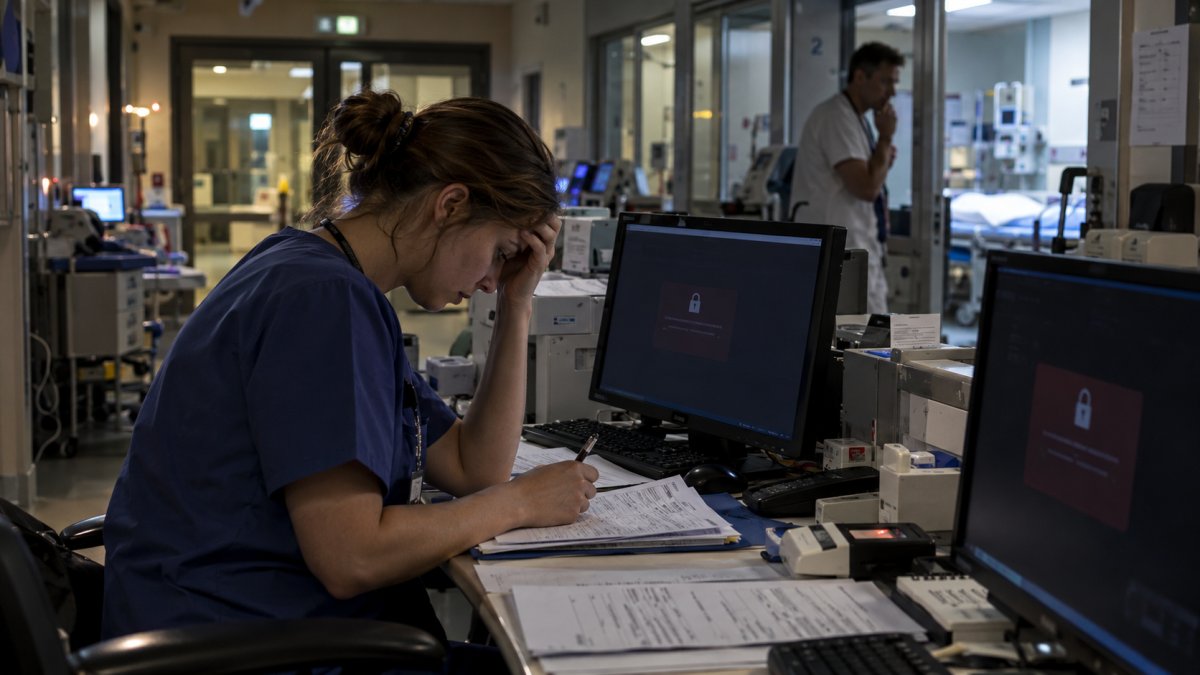
W 2025 roku CSIRT Centrum e-Zdrowia obsłużył 1441 incydentów bezpieczeństwa. Do końca września 2026 roku było ich już 1379, a liczba ataków ransomware zgłoszonych w bieżącym roku przekroczyła wynik za cały poprzedni rok. Szpitale w Szczecinie i Bonifraterskie Centrum Medyczne musiały mierzyć się z zaszyfrowaniem systemów, natomiast wyciek z MyDr pokazał, jak poważne konsekwencje może mieć włamanie do jednego dostawcy oprogramowania medycznego. Tymczasem z KPO na cyfryzację szpitali zakontraktowano około 3,1 mld zł. Problem w tym, że za zakupem nowych technologii nie zawsze idą pieniądze na ich wieloletnie zabezpieczanie.
W szpitalu awaria systemu informatycznego ma zupełnie inne znaczenie niż w przeciętnej firmie. Niedostępność poczty elektronicznej czy systemu księgowego może sparaliżować administrację, utrata dostępu do elektronicznej dokumentacji medycznej, wyników badań laboratoryjnych albo historii przyjmowanych leków może natomiast znacząco utrudnić podejmowanie decyzji, od których zależy zdrowie pacjenta.
Nie każda awaria oznacza zagrożenie życia - szpitale mają procedury awaryjne, personel potrafi pracować bez części systemów, a dokumentację można tymczasowo prowadzić na papierze aczkolwiek wyzwanie zaczyna się wtedy, gdy przerwa trwa godzinami lub dniami, a pracownicy muszą odtwarzać informacje, zmieniać organizację pracy i ręcznie wykonywać czynności, które normalnie realizowane są automatycznie.
Przestępcy wykorzystują właśnie tę zależność. Atak ransomware na zakład produkcyjny może oznaczać straty wynikające z przestoju. Atak na szpital również generuje straty finansowe, ale dodatkowo wywiera presję związaną z koniecznością nieprzerwanego udzielania świadczeń medycznych. A szpitale, niezależnie od sytuacji finansowej i stanu infrastruktury, nie mogą po prostu przestać leczyć.
Prawie 1400 incydentów w dziewięć miesięcy
Skalę problemu pokazują dane Centrum e-Zdrowia. W 2025 roku sektorowy zespół CSIRT CeZ obsłużył 1441 incydentów cyberbezpieczeństwa. W 2024 roku odnotowano ich 1028, co oznacza wzrost o około 40%. Jeszcze w 2022 roku liczba wynosiła zaledwie 251.
Do końca września 2026 roku zespół wykrył i obsłużył już 1379 incydentów. To niemal tyle, ile w całym 2025 roku. Najczęściej rejestrowanymi kategoriami w 2025 roku były oszustwa komputerowe, w tym phishing (580 przypadków), podatne usługi (344), wycieki poświadczeń (148) oraz szkodliwe oprogramowanie (146).
Dwie pierwsze kategorie odpowiadały za około 64% wszystkich zdarzeń. Trzeba przy tym zaznaczyć, że statystyka obsługiwanych incydentów nie jest tożsama z liczbą udanych włamań. Obejmuje różne zdarzenia wymagające reakcji zespołu bezpieczeństwa. Wzrost wykryć może wynikać również z coraz skuteczniejszego monitorowania infrastruktury.
Nie zmienia to jednak faktu, że rzeczywiste ataki ransomware stanowią coraz poważniejszy problem. Według danych CeZ przekazanych "Rzeczpospolitej" do 16 października 2026 roku odnotowano 13 ataków ransomware na podmioty związane z ochroną zdrowia. W całym 2025 roku, według tego samego zestawienia, było ich 10.
Warto tu odnotować rozbieżność: opublikowany w czerwcu raport roczny CSIRT CeZ wykazywał 8 ataków ransomware w 2025 roku. Późniejsza informacja przekazana redakcji "Rzeczpospolitej" podaje 10. Bez wyjaśnienia przez CeZ różnicy między tymi zestawieniami nie należy ich traktować jako całkowicie porównywalnych. Niezależnie od sposobu klasyfikacji widać, że nie chodzi o pojedynczy incydent raz na kilka lat.
Szczecin. Kilka milionów dolarów za odblokowanie szpitala
W nocy z 7 na 8 marca 2026 roku cyberprzestępcy zaatakowali infrastrukturę Samodzielnego Publicznego Wojewódzkiego Szpitala Zespolonego w Szczecinie - doszło do zaszyfrowania części zasobów informatycznych i utraty dostępu do istotnych systemów. Placówka musiała przejść na awaryjny, w znacznej mierze papierowy tryb pracy.
Szpital nadal przyjmował pacjentów. Równolegle prowadzono działania związane z izolowaniem zagrożenia, analizą incydentu i przywracaniem infrastruktury.
W obsługę zdarzenia zaangażowały się CSIRT CeZ, CSIRT NASK, Centralne Biuro Zwalczania Cyberprzestępczości oraz specjaliści wspierający odbudowę systemów. 11 marca Prokuratura Okręgowa w Szczecinie poinformowała o wszczęciu śledztwa.
Z oficjalnego komunikatu wynika, że sprawcy zażądali kilku milionów dolarów w zamian za przywrócenie dostępu do zaszyfrowanych danych. Postępowanie dotyczyło między innymi podejrzenia sprowadzenia niebezpieczeństwa dla życia lub zdrowia wielu osób.
Nie oznacza to, że potwierdzono śmierć lub uszczerbek na zdrowiu pacjentów wskutek ataku. Prokuratura badała jednak zdarzenie także pod kątem potencjalnego zagrożenia bezpieczeństwa osób korzystających ze świadczeń medycznych. To istotna różnica w porównaniu z typowym incydentem ransomware w przedsiębiorstwie.
W zakładzie produkcyjnym przestój serwera może zatrzymać linię produkcyjną, a w szpitalu podobny incydent może ograniczyć dostęp do dokumentacji pacjenta, wyników diagnostyki, systemów aptecznych lub informacji potrzebnych personelowi podczas leczenia.
Szczeciński przypadek pokazuje również, że samo odtworzenie danych nie kończy obsługi incydentu bo trzeba przecież jeszcze ustalić drogę włamania, zweryfikować integralność infrastruktury, sprawdzić możliwość pozostawienia dodatkowych mechanizmów dostępu i bezpiecznie przywrócić systemy do eksploatacji - to operacja wymagająca czasu, ludzi i pieniędzy, których szpital wcześniej nie planował wydawać.
Bonifraterskie Centrum Medyczne. Drugi atak w ciągu kilku dni
13 marca 2026 roku ransomware zaatakowało również Bonifraterskie Centrum Medyczne. W komunikacie z 17 marca administrator poinformował, że doszło do zaszyfrowania części zasobów informatycznych i utraty dostępności danych osobowych. Wskazał także na duże prawdopodobieństwo naruszenia ich poufności.
Zagrożenie dotyczyło informacji o pacjentach, pracownikach, kontrahentach oraz innych osobach, których dane były przetwarzane przez centrum. Placówka zgłosiła naruszenie Prezesowi Urzędu Ochrony Danych Osobowych i zawiadomiła właściwe instytucje.
Warto jednak odnotować również drugą część tej historii. Według komunikatu Bonifraterskiego Centrum Medycznego z 18 marca systemy udało się przywrócić w ciągu kilku godzin, a świadczenia medyczne były udzielane bez zakłóceń. Centrum nie odnotowało wpływu incydentu na bezpieczeństwo pacjentów. Nie każdy atak ransomware kończy się więc długotrwałym paraliżem placówki. Czas reakcji, przygotowanie zespołu i zastosowane mechanizmy ochronne mają znaczenie.
Jednocześnie nawet szybkie przywrócenie dostępności systemów nie oznacza automatycznie, że nie doszło do naruszenia poufności danych. Przestępcy mogą wykraść informacje przed zaszyfrowaniem infrastruktury.
Współczesne ransomware coraz częściej opiera się właśnie na takim podwójnym szantażu: organizacji grozi się nie tylko utratą dostępu do danych, ale również ich ujawnieniem.
MyDr. Wystarczy jeden dostawca, żeby problem dotknął milionów osób
W sierpniu 2026 roku ujawniono cyberatak na firmę MyDr, dostawcę systemów wykorzystywanych przez placówki medyczne. Według informacji przekazywanych przez instytucje publiczne i media naruszenie mogło dotyczyć danych około 19 milionów osób. Oprogramowanie firmy obsługiwało około 12 tysięcy podmiotów medycznych.
Wśród zagrożonych informacji znajdowały się dane identyfikacyjne oraz dane związane ze zdrowiem i udzielanymi świadczeniami. Nie oznacza to, że każdej z około 19 milionów osób skradziono pełną historię chorób. Zakres ujawnionych kategorii danych mógł różnić się pomiędzy pacjentami, a ostateczne ustalenie skutków incydentu wymaga analizy konkretnych zbiorów.
Sam charakter naruszenia jest jednak wyjątkowo poważny - numer PESEL, adres, informacja o przyjmowanych lekach czy historia wizyt u określonego specjalisty mogą zostać wykorzystane do wyłudzeń, profilowania, szantażu lub przygotowania wiarygodnych wiadomości phishingowych.
W przeciwieństwie do hasła dane o przebytych chorobach nie mogą zostać zmienione po wycieku. W sierpniu Prezes UODO zapowiedział kontrolę w spółce MyDr, obejmującą między innymi zastosowane zabezpieczenia techniczne i organizacyjne oraz sposób przeprowadzania analizy ryzyka.
Do 17 września do urzędu wpłynęło ponad 50 skarg i sygnałów dotyczących incydentu oraz ponad dwa tysiące zawiadomień od administratorów danych. Sprawa pokazała słabość, której nie rozwiąże samodzielna modernizacja szpitalnej infrastruktury.
Placówka może posiadać odpowiednio skonfigurowane zapory sieciowe, segmentację, aktualne systemy i dobrze przeszkolony personel. Jeżeli jednak dane pacjentów przetwarza zewnętrzny dostawca, którego infrastruktura zostanie skutecznie zaatakowana, zabezpieczenia lokalne nie wystarczą.
Bezpieczeństwo szpitala kończy się więc nie na granicy jego sieci komputerowej, ale dopiero tam, gdzie kończy się cały łańcuch przetwarzania danych.
Informatyka medyczna to nie zwykłe środowisko biurowe
Wiele placówek ochrony zdrowia korzysta z rozbudowanych środowisk obejmujących szpitalne systemy informacyjne HIS, elektroniczną dokumentację medyczną, rozwiązania laboratoryjne LIS, systemy archiwizacji obrazów PACS i infrastrukturę diagnostyczną. Do tego dochodzą urządzenia medyczne podłączone do sieci, stacje robocze, serwery, systemy uwierzytelniania, oprogramowanie apteczne i platformy wymiany danych z usługami centralnymi.
Duża liczba zależności powoduje, że awaria jednego elementu może zakłócić działanie innych, szczególnie problematyczne są urządzenia medyczne korzystające z niewspieranych lub trudno aktualizowalnych systemów operacyjnych. W zwykłym biurze komputer ze starym Windowsem można wymienić, przeinstalować albo odłączyć - a w szpitalu ten sam system może stanowić część certyfikowanego rozwiązania diagnostycznego wartego setki tysięcy złotych. Aktualizacja bez zgody producenta bywa często niemożliwa, a wymiana całej aparatury z powodu wycofania wsparcia dla systemu operacyjnego często wiaże się z ogromnymi wydatkami.
Pozostają zabezpieczenia kompensacyjne: izolacja sieciowa, ograniczenie dostępu, kontrola ruchu, monitoring oraz ścisłe zarządzanie uprawnieniami. Tyle że do tego potrzebna jest kompetentna kadra techniczna i infrastruktura pozwalająca wdrożyć odpowiednie rozwiązania, a jedno i drugie kosztuje.
Miliardy z KPO. Nie dla wszystkich i nie tylko na bezpieczeństwo
Na transformację cyfrową ochrony zdrowia w Krajowym Planie Odbudowy przeznaczono 4,2 mld zł. Według danych Ministerstwa Funduszy i Polityki Regionalnej podpisano 368 umów o łącznej wartości około 3,1 mld zł. Ministerstwo Zdrowia przekazało "Rzeczpospolitej", że spośród tych podmiotów 364 zrealizowały projekty. W przywołanym zestawieniu sieć szpitali w Polsce liczy 585 podmiotów.
Widać więc, że finansowanie nie objęło wszystkich placówek. Jest jednak jeszcze jeden problem. W ramach KPO inwestowano nie tylko w cyberbezpieczeństwo, lecz także w elektroniczną dokumentację medyczną, integrację systemów, modernizację infrastruktury i rozwiązania cyfrowe wspierające diagnostykę.
Nie można zatem przedstawiać całych 3,1 mld zł jako kwoty wydanej na ochronę systemów informatycznych przed cyberatakami. Co więcej, jednorazowe dofinansowanie nie rozwiązuje problemu utrzymania zabezpieczeń.
Zapory sieciowe wymagają aktywnych subskrypcji. Systemy EDR potrzebują licencji i nadzoru. Serwery, macierze i urządzenia sieciowe podlegają wymianie. Monitoring bezpieczeństwa musi działać również w nocy, w weekendy i podczas świąt, a same zagrożenia nie kończą się wraz z zamknięciem i rozliczeniem projektu inwestycyjnego.
Ile naprawdę kosztuje cyberbezpieczeństwo szpitala?
Koszty generalnie zależą od wielkości placówki, liczby lokalizacji, poziomu rozbudowania infrastruktury oraz zakresu usług świadczonych samodzielnie i przez dostawców zewnętrznych. Z szacunków przedstawicieli branży medycznego IT przywołanych przez "Rzeczpospolitą" wynika, że początkowa inwestycja w rozwiązania zabezpieczające może wynosić od 1 do nawet 10 mln zł.
Roczne utrzymanie zakupionych technologii szacowane jest na około 20% wartości początkowej inwestycji. To jednak niepełny rachunek. Piotr Rajski, ekspert IT działający na rynku ochrony zdrowia, oszacował koszty monitoringu infrastruktury na 5 do 30 tys. zł miesięcznie lub więcej, zależnie od skali i zakresu usług. Roczny koszt zatrudnienia specjalisty ds. cyberbezpieczeństwa określił na 200 do nawet 300 tys. zł.
Nie są to oficjalne średnie kosztów dla wszystkich polskich szpitali. To szacunki branżowe, które pokazują jednak rząd wielkości wydatków związanych z profesjonalnym utrzymaniem ochrony.
Dla przykładu: placówka, która zainwestowała 5 mln zł w infrastrukturę bezpieczeństwa, przy założeniu rocznego utrzymania technologii na poziomie 20% musi zabezpieczyć około miliona złotych rocznie na samą tę część kosztów. Do tego dochodzą ludzie, monitoring i kolejne inwestycje.
Nietrudno sobie wyobrazić sytuację, w której szpital posiada nowoczesne rozwiązania zakupione ze środków zewnętrznych, ale po zakończeniu projektu zaczyna ograniczać ich utrzymanie, ponieważ nie ma pieniędzy na licencje i odpowiednią obsługę. To nie jest dobrze zaprojektowany model finansowania bezpieczeństwa.
Szpital Orłowskiego. Potrzeba 13 milionów, dofinansowania brak
Konkretny przykład przedstawił Tomasz Kopiec, dyrektor Samodzielnego Publicznego Szpitala Klinicznego im. prof. W. Orłowskiego CMKP w Warszawie. Placówka ta wnioskowała o 13 mln zł na przebudowę infrastruktury informatycznej i zakup potrzebnego wyposażenia, ale nie uzyskała dofinansowania z KPO.
Dyrektor zwrócił uwagę, że cyberbezpieczeństwo wymaga nie tylko specjalistycznego oprogramowania, lecz także odpowiedniej infrastruktury sprzętowej. Podkreślił również, że w wycenach świadczeń finansowanych przez NFZ nie ma wyodrębnionych środków na rozwój i utrzymanie infrastruktury cyfrowej.
To jedna z zasadniczych sprzeczności obecnego modelu.
Od szpitali oczekuje się cyfryzacji, zapewnienia ciągłości działania i spełnienia coraz bardziej szczegółowych wymagań bezpieczeństwa. Jednocześnie część placówek musi finansować te zadania z budżetów przeznaczonych przede wszystkim na leczenie.
W rozmowie z "Rzeczpospolitą" minister cyfryzacji Gawkowski powielił stanowisko fachowców, że cyberbezpieczeństwo powinno stanowić stały koszt funkcjonowania każdej jednostki, podobnie jak dostęp do Internetu czy fizyczna ochrona obiektu. Trudno oczywiście zakwestionować samą zasadę bo bezpieczeństwo rzeczywiście powinno być stałym elementem budżetu.
Pytanie brzmi jednak, skąd szpital ma wziąć środki na realizację tego obowiązku, jeżeli jego możliwości finansowe są ograniczone, a potrzeby medyczne nie znikają. Nie wystarczy powiedzieć dyrekcji, że powinna wydawać więcej na bezpieczeństwo. Trzeba jeszcze stworzyć mechanizm, który pozwoli te wydatki racjonalnie zaplanować i finansować przez kolejne lata.
NIS2 i KSC. Wymagania rosną, pieniędzy od tego nie przybywa
3 kwietnia 2026 roku weszła w życie nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca wymagania dyrektywy NIS2.
Nowe przepisy obejmują również odpowiednie podmioty sektora ochrony zdrowia. W zależności od spełnianych kryteriów organizacje mogą podlegać obowiązkom przewidzianym dla podmiotów kluczowych lub ważnych.
Regulacje wymagają między innymi odpowiedniego zarządzania ryzykiem, zabezpieczania systemów informacyjnych, obsługi i zgłaszania incydentów, zarządzania bezpieczeństwem dostawców oraz zapewnienia ciągłości działania.
Ustawodawca przewidział okresy dostosowawcze. Dla podmiotów spełniających określone kryteria już w dniu wejścia w życie nowelizacji termin samorejestracji w Wykazie KSC upłynął 3 października 2026 roku.
Do 3 kwietnia 2027 roku przewidziano czas na wdrożenie obowiązków wynikających z nowych przepisów i rozpoczęcie korzystania z systemu S46. Z kolei dla określonej grupy podmiotów kluczowych termin pierwszego obowiązkowego audytu upływa 3 kwietnia 2028 roku. Przepisy przewidują również sankcje za niewypełnianie obowiązków oraz zwiększoną odpowiedzialność kierownictwa.
To oznacza, że cyberbezpieczeństwo przestaje być zagadnieniem, które dyrekcja może pozostawić wyłącznie działowi IT. Jednak ustawowe wymagania nie zastąpią finansowania ani personelu.
Można zobowiązać szpital do przeprowadzania regularnych ocen ryzyka, ale sama ocena nie usunie niewspieranych serwerów. Można wymagać polityki kopii zapasowych, lecz dokument nie zapewni infrastruktury potrzebnej do ich bezpiecznego przechowywania. Można wreszcie nakazać obsługę incydentów, ale ktoś musi jeszcze posiadać umiejętności i narzędzia, aby je wykrywać.
Jeżeli regulacje będą egzekwowane bez równoległego wsparcia dla placówek, istnieje ryzyko, że część organizacji skupi się przede wszystkim na formalnym wykazywaniu zgodności. A cyberprzestępcy nie atakują dokumentów zgodności. Atakują rzeczywiste systemy.
Certyfikat, polityka bezpieczeństwa i rzeczywista odporność
Raport CSIRT CeZ za 2025 rok pokazał również problemy organizacyjne.
76% ankietowanych jednostek deklarowało wdrożenie systemu zarządzania bezpieczeństwem informacji. Jednocześnie ponad 28% nie posiadało opublikowanej polityki bezpieczeństwa, a około 29% dyrektorów nie przeprowadzało regularnych przeglądów oceny ryzyka.
Ponieważ dane pochodzą z ankiety, nie należy traktować ich jako reprezentatywnego pomiaru wszystkich szpitali w Polsce. Pokazują jednak, że deklarowane wdrożenie systemu zarządzania bezpieczeństwem nie zawsze idzie w parze z konsekwentnym wykonywaniem podstawowych czynności.
W praktyce organizacja może mieć rozbudowaną dokumentację, formalnie przypisane role i cykliczne audyty, a mimo to nie być przygotowana na poważny incydent.
Wystarczy, że kopie zapasowe znajdują się w tej samej domenie administracyjnej co środowisko produkcyjne, konta uprzywilejowane nie są odpowiednio zabezpieczone albo nikt od miesięcy nie testował procedury Disaster Recovery.
Papierowa zgodność może ułatwić przejście kontroli. Nie gwarantuje jednak skutecznego odtworzenia szpitalnych systemów po ataku ransomware.
Co powinno być priorytetem?
Nie każda placówka potrzebuje własnego Security Operations Center, rozbudowanego zespołu analityków i najdroższych narzędzi dostępnych na rynku. Każda powinna jednak znać swoją infrastrukturę, wiedzieć, które systemy są krytyczne, i potrafić przywrócić ich działanie w akceptowalnym czasie.
Podstawą powinny być sprawdzone kopie zapasowe, w tym kopie odseparowane lub niezmienialne, których atakujący nie może łatwo usunąć wraz z danymi produkcyjnymi. Równie ważna jest segmentacja sieci - stacje administracyjne, urządzenia medyczne, serwery i systemy dostępne z Internetu nie powinny funkcjonować w jednej płaskiej sieci, w której przejęcie pojedynczego komputera otwiera drogę do całej infrastruktury.
Dostęp uprzywilejowany i zdalny powinien być objęty wieloskładnikowym uwierzytelnianiem, zasadą minimalnych uprawnień i odpowiednim nadzorem. Potrzebny jest też monitoring zdarzeń bezpieczeństwa, a sam EDR zainstalowany na stacjach roboczych niewiele pomoże, jeżeli nikt nie zareaguje na jego alerty.
W placówkach, których nie stać na własne zespoły, rozwiązaniem może być współpraca z zewnętrznym SOC lub MDR, a także rozwój wspólnych usług bezpieczeństwa dla grup szpitali.
Osobną kwestią jest zarządzanie dostawcami. Po incydencie MyDr trudno uznać, że bezpieczeństwo zewnętrznego systemu medycznego można sprowadzić wyłącznie do podpisania umowy powierzenia przetwarzania danych.
Szpitale powinny posiadać możliwość weryfikacji, jakie zabezpieczenia stosują ich dostawcy, gdzie znajdują się dane, jak wykonywane są kopie zapasowe oraz w jaki sposób zostanie zapewniona ciągłość usług w razie ataku. Wreszcie konieczne są regularne ćwiczenia. Nie tylko szkolenia o phishingu, ale również symulacje utraty dostępu do HIS, EDM, laboratoriów czy infrastruktury diagnostycznej.
Personel medyczny powinien wiedzieć, jakie procedury obowiązują, kiedy systemy przestają działać. Zespół IT musi natomiast znać kolejność ich odtwarzania i rozumieć zależności pomiędzy usługami. Bez takich ćwiczeń nawet dobry plan ciągłości działania może okazać się dokumentem, którego nikt nie potrafi wykorzystać w praktyce.
Odpowiedzialności nie można zrzucić wyłącznie na informatyków
Cyberbezpieczeństwo w szpitalach wymaga decyzji organizacyjnych i finansowych, a nie tylko technicznych. Administrator może wskazać podatności, przygotować projekt segmentacji sieci, zaproponować modernizację serwerów czy wdrożenie bezpiecznych kopii zapasowych.
Nie zawsze może jednak zatwierdzić zakupy, zwiększyć zatrudnienie albo wymienić aparaturę medyczną, której producent zakończył wsparcie. Jeżeli kierownictwo placówki otrzymuje informacje o istotnych zagrożeniach, ale świadomie odkłada działania, jest to decyzja dotycząca akceptacji ryzyka. Nie można później przedstawiać jej konsekwencji wyłącznie jako błędu działu IT.
Podobnie nie można pomijać odpowiedzialności instytucji organizujących i finansujących ochronę zdrowia. Rozwój elektronicznej dokumentacji, usług centralnych i integracji pomiędzy placówkami zwiększa zależność sektora od infrastruktury informatycznej. Państwo wspierające cyfryzację powinno więc uwzględniać również wieloletnie koszty jej zabezpieczania.
Doraźne programy inwestycyjne są potrzebne, ale powinny być uzupełnione stabilnym finansowaniem utrzymania systemów. W przeciwnym razie będziemy regularnie kupować nowoczesne rozwiązania, a następnie zastanawiać się, skąd znaleźć środki na ich prawidłową eksploatację.
Pacjent nie powinien ponosić konsekwencji źle zabezpieczonego systemu
Ataki na szpital w Szczecinie, Bonifraterskie Centrum Medyczne i MyDr pokazały różne oblicza tego samego problemu. Ransomware może odebrać placówce dostęp do systemów niezbędnych do codziennej pracy. Atak na dostawcę oprogramowania może narazić dane milionów osób, nawet jeżeli same szpitale nie zostały bezpośrednio zaatakowane.
Tymczasem cyberbezpieczeństwo nadal bywa traktowane przede wszystkim jako koszt działu IT, a nie element zapewnienia ciągłości leczenia. Nie istnieje system, który gwarantuje całkowitą odporność na cyberataki. Można jednak ograniczać ich prawdopodobieństwo, minimalizować skutki i zapewniać możliwość szybkiego, bezpiecznego powrotu do normalnej pracy.
Wymaga to odpowiedniego finansowania, profesjonalnego zarządzania ryzykiem, realnej odpowiedzialności kierownictwa i konsekwentnego utrzymywania zabezpieczeń. Nie wystarczy wydać miliardy na cyfryzację. Trzeba jeszcze zadbać o to, żeby zakupione za te pieniądze systemy można było bezpiecznie wykorzystywać przez wiele lat.
Pacjent nie ma obowiązku wiedzieć, czym jest ransomware, jak działa Active Directory ani czy szpital posiada aktualne kopie zapasowe. Ma natomiast pełne prawo oczekiwać, że kiedy trafi na oddział, infrastruktura informatyczna nie stanie się kolejnym zagrożeniem dla jego zdrowia.
I właśnie dlatego cyberbezpieczeństwo ochrony zdrowia powinno być traktowane tak samo poważnie jak bezpieczeństwo aparatury medycznej. Bo choć serwerownia znajduje się zazwyczaj daleko od sali operacyjnej, skutki awarii mogą dotrzeć tam znacznie szybciej, niż ktokolwiek zdąży uruchomić procedurę awaryjną.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)