Oszustwa na OLX. Fałszywe SMS-y i nowe warianty wyłudzeń
CERT Orange Polska ostrzega przed kolejną kampanią SMS gdzie przestępcy podszywają się pod OLX. Użytkownicy są informowani o problemach z publikacją ogłoszenia, wymogu potwierdzenia tożsamości, a wszystko to na specjalnie stworzonych do tego celu stronach. Zamiast weryfikacji konta można w ten sposób nieświadomie utracić pieniądze lub wziąć udział w oszustwie. Przy okazji przypominamy o dwóch innych metodach wyłudzeń, w których wykorzystywane są rachunki bankowe osób postronnych.
Problem z ogłoszeniem? Tak zaczyna się oszustwo
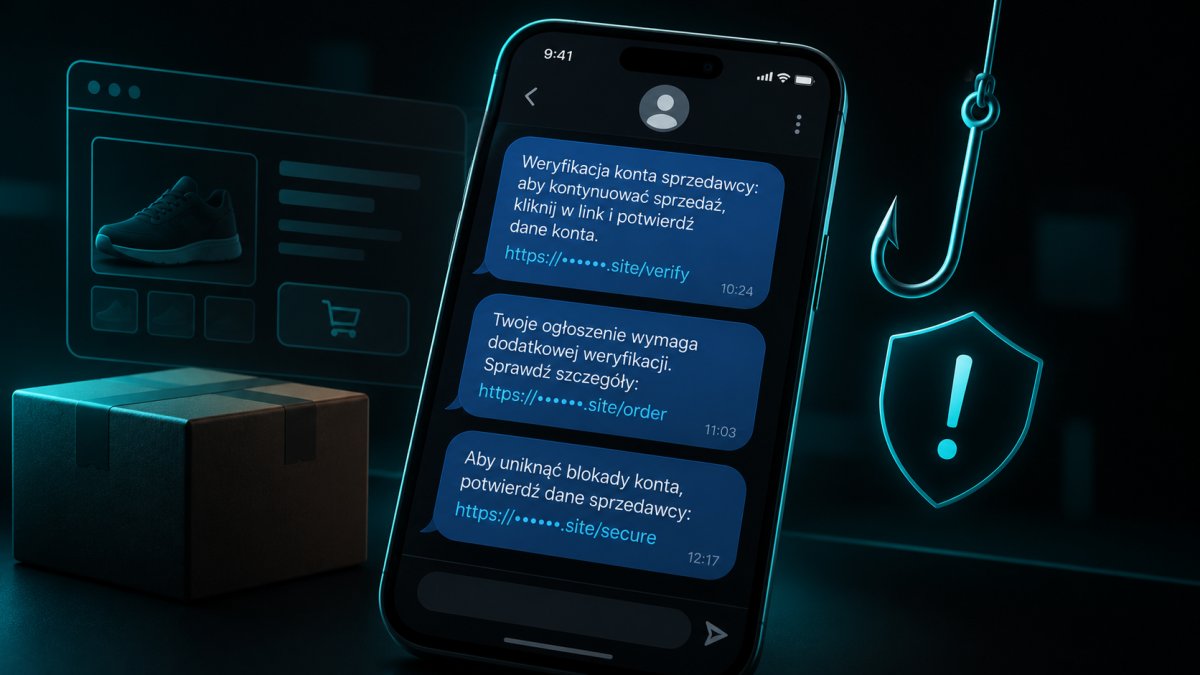
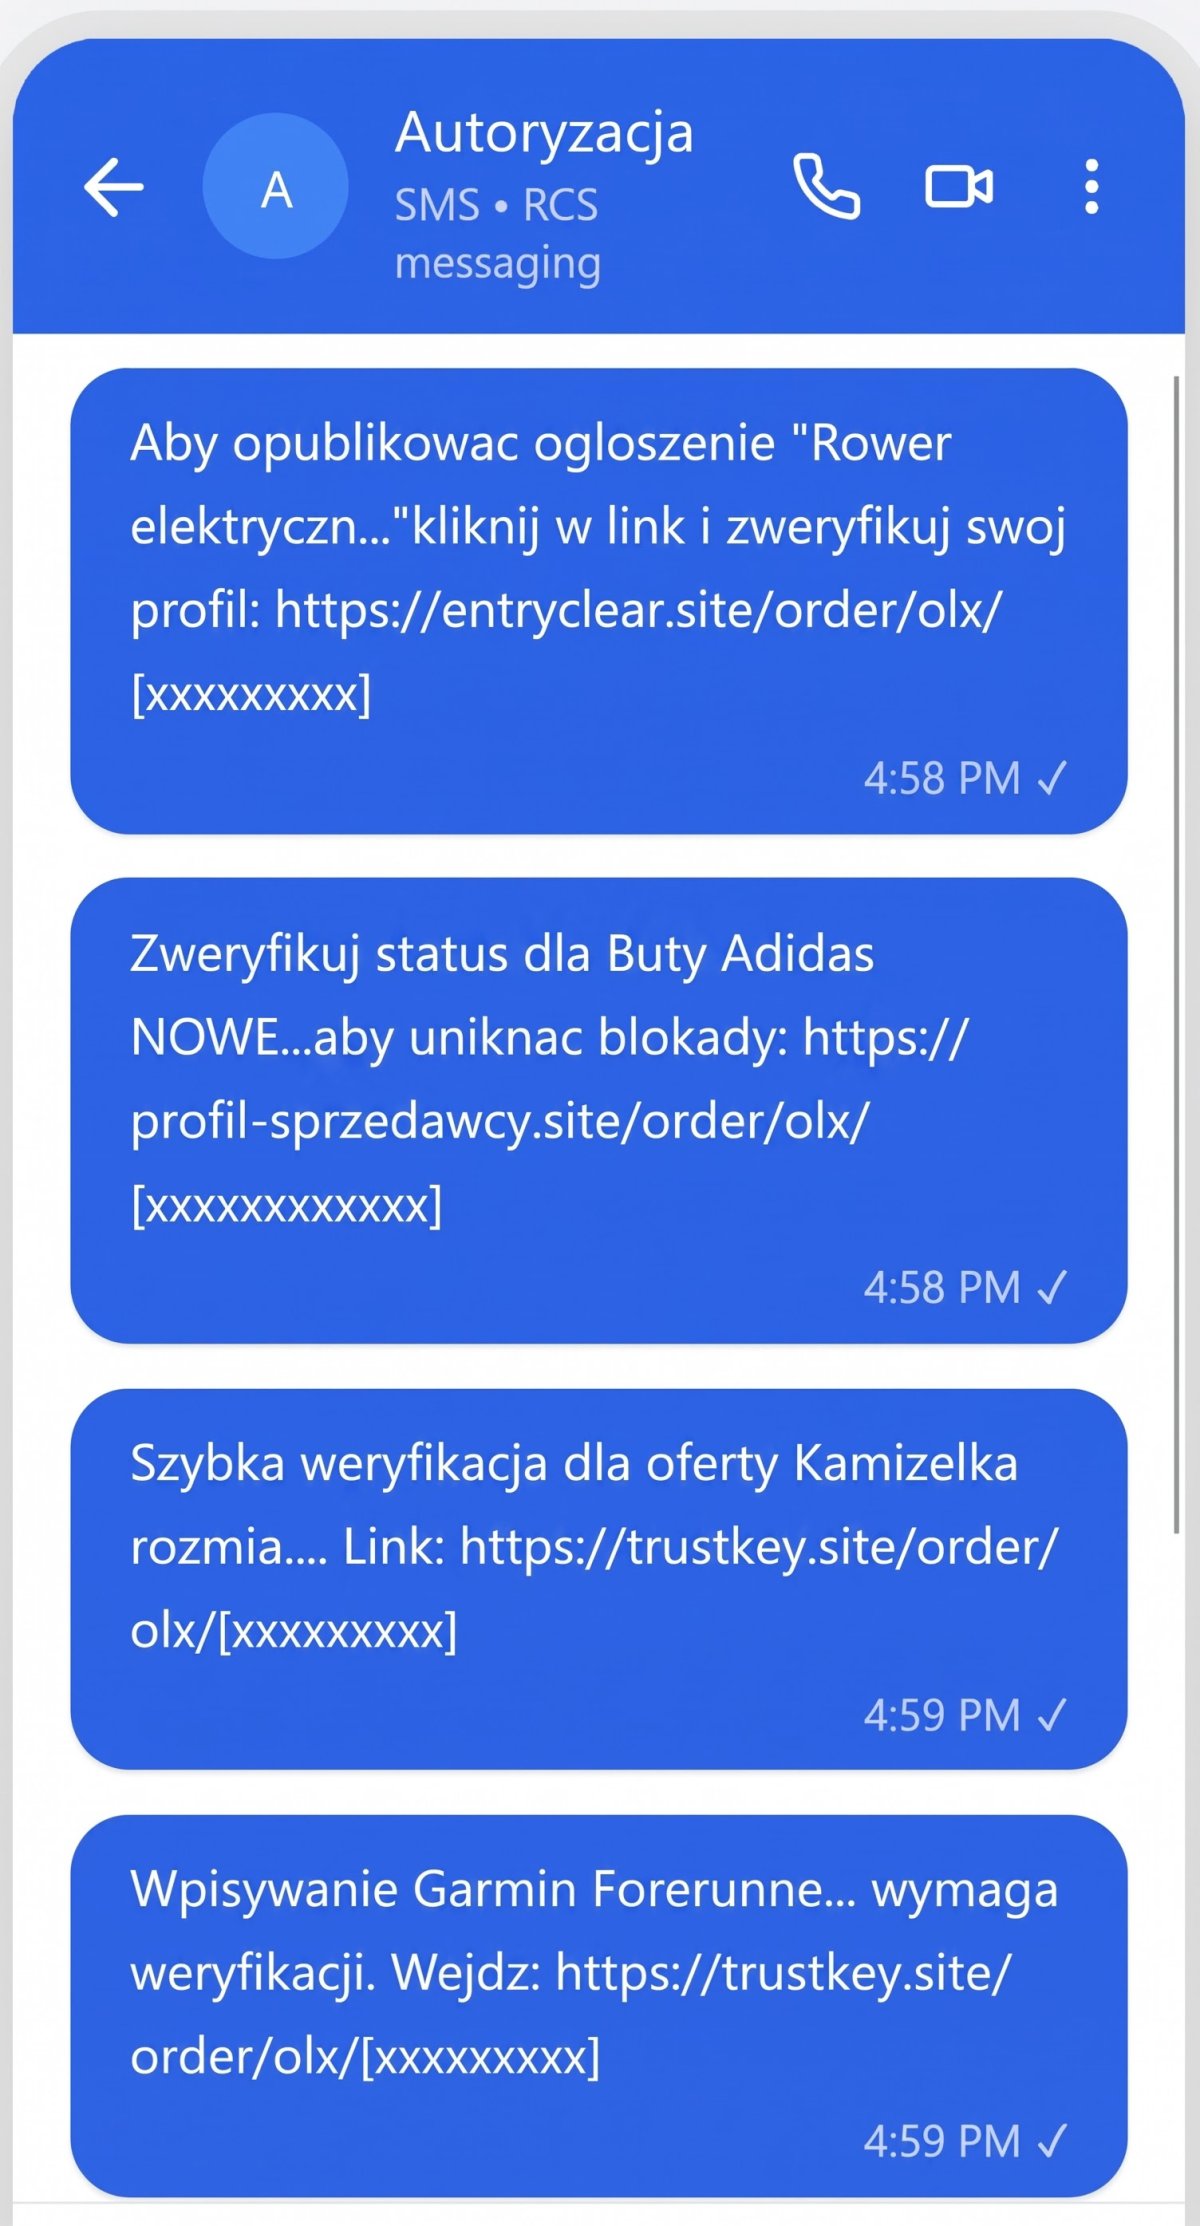
1 października CERT Orange Polska poinformował o utrzymującej się kampanii phishingowej wymierzonej w użytkowników OLX. Przestępcy wykorzystują SMS-y, których treść sugeruje nieprawidłowości związane z publikacją oferty lub konieczność ponownej weryfikacji konta.
Zespół bezpieczeństwa Orange obserwował wiadomości wysyłane między innymi z następującymi nazwami nadawców:
-
Alert, Alerts
-
Autoryzacja
-
Bezpieczen
-
Zweryfikuj, Weryfikator, Weryfik
Są to nazwy wykorzystywane przez oszustów, a nie potwierdzenie, że wiadomość pochodzi od OLX. Sam identyfikator nadawcy wyświetlany przez telefon nie stanowi wiarygodnego dowodu autentyczności korespondencji.
Wiadomości odnoszą się niekiedy do konkretnego ogłoszenia i zawierają fragment jego tytułu. Odbiorca może więc odnieść wrażenie, że system rzeczywiście wykrył problem z opublikowaną przez niego ofertą i na tym właśnie opiera się skuteczność tej metody - bo skoro jest wykorzystywana to znaczy, że niestety działa.
Sprzedający nie musi wcześniej prowadzić rozmowy z rzekomym kupującym. Oszuści nie informują też o wpłaconych już pieniądzach, które należy odebrać. Zamiast tego przedstawiają całą operację jako rutynową czynność administracyjną niezbędną do dalszego korzystania z serwisu.
Od SMS-a do fałszywej strony banku
CERT Orange zidentyfikował w badanej kampanii kilka domen wykorzystywanych do kierowania odbiorców na strony phishingowe:
-
entryclear[.]site -
profil-sprzedawcy[.]site -
trustkey[.]site
Adresy zapisaliśmy w postaci neutralizowanej, aby nie prowadziły bezpośrednio do wskazanych witryn. W analizowanych wiadomościach występowały również ścieżki zawierające fragment /order/olx/. Tak skonstruowany odnośnik może sprawiać wrażenie powiązanego z konkretną transakcją, mimo że rzeczywista domena nie należy do OLX.
Po wejściu na fałszywą stronę użytkownik proszony jest najpierw o podanie danych osobowych: imienia, nazwiska, adresu e-mail i numeru telefonu. Następnie pojawia się etap rzekomego potwierdzenia tożsamości za pośrednictwem banku.
To właściwy cel całej operacji. Osoba, która wybierze bank i poda dane logowania na podrobionej stronie, przekazuje je przestępcom. Kolejny etap może polegać na wyłudzeniu kodu SMS lub nakłonieniu do zaakceptowania powiadomienia autoryzacyjnego w aplikacji bankowej.
W ten sposób złodziej może uzyskać dostęp do rachunku, a następnie próbować wykonać nieautoryzowane operacje. Warto zwrócić uwagę na ostatni element. Samo hasło nie musi wystarczyć do przejęcia pieniędzy. Dlatego przestępcy próbują również przejąć drugi składnik uwierzytelniania, wykorzystując fakt, że użytkownik spodziewa się właśnie jakiejś procedury weryfikacyjnej.
Potwierdzenie wyświetlone w aplikacji bankowej należy absolutnie zawsze, za każdym razem, czytać bardzo uważnie bo może dotyczyć innej czynności niż ta, którą przedstawiono na fałszywej stronie.
Oszuści zmieniają pretekst, ale cel pozostaje ten sam
Wrześniowa analiza CERT Orange opisywała wcześniejszy wariant kampanii, w którym SMS-y informowały o konieczności weryfikacji konta. Towarzyszące im fałszywe strony potrafiły wyświetlać informacje o rzeczywistym ogłoszeniu, w tym dane sprzedającego.
W starszych schematach dominowały wiadomości od rzekomych kupujących. Złodziej informował o dokonanej zapłacie, a następnie przesyłał link umożliwiający jej odebranie. Niekiedy kontakt przenoszono na WhatsApp, aby prowadzić rozmowę poza platformą sprzedażową.
Obecna kampania odchodzi od konieczności nawiązywania takiej rozmowy. Odbiorca dostaje wiadomość, która wygląda jak automatyczne powiadomienie związane z jego kontem, a to istotna zmiana w sposobie prowadzenia ataku, choć sam mechanizm kradzieży danych uwierzytelniających pozostaje podobny.
OLX posiada własne procedury weryfikacji użytkowników, a w przypadku sprzedaży z Przesyłkami OLX mogą być również wymagane określone dane rozliczeniowe. Nie należy więc zakładać, że każda informacja dotycząca weryfikacji jest od razu oszustwem.
Istotne jest miejsce, w którym odbywa się procedura. Jeżeli otrzymujemy nieoczekiwany SMS, należy samodzielnie uruchomić aplikację OLX lub otworzyć jego oficjalną stronę i tam sprawdzić stan konta. Nie trzeba korzystać z odnośnika przesłanego w wiadomości.
Omyłkowy przelew, który może wciągnąć odbiorcę w cudze oszustwo
Phishing nie jest jedynym zagrożeniem związanym z handlem internetowym. Osobnym problemem są oszustwa wykorzystujące rachunki bankowe osób, które nie mają świadomości, że uczestniczą w cudzej transakcji.
Jeden z takich mechanizmów polega na wykorzystaniu pozornie omyłkowego przelewu.
Przestępca wystawia fikcyjne ogłoszenie. Osoba zainteresowana zakupem otrzymuje instrukcję zapłaty, ale wskazany numer telefonu BLIK lub rachunek bankowy należy do kogoś zupełnie innego.
Pieniądze rzeczywiście trafiają do tej osoby. Niedługo później kontaktuje się z nią ktoś, kto twierdzi, że popełnił pomyłkę podczas wykonywania przelewu. Prosi o zwrot, podając jednak inny numer rachunku lub telefonu. Jeżeli odbiorca wykona taki przelew samodzielnie, może nieświadomie przekazać oszustowi pieniądze pochodzące od rzeczywistego pokrzywdzonego.
Gdy kupujący zgłosi, że zapłacił za towar, którego nie otrzymał, ślad bankowy prowadzi do osoby, która początkowo odebrała pieniądze. Schemat ten opisują m.in. Bank Spółdzielczy w Tomaszowie Lubelskim oraz operator systemu BLIK. Dlatego niespodziewanego przelewu nie należy odsyłać na rachunek wskazany w wiadomości od nieznajomego.
Jeżeli pieniądze trafiły do nas przez pomyłkę, należy skontaktować się z bankiem i skorzystać z właściwej, udokumentowanej procedury zwrotu. Obowiązek oddania nienależnie otrzymanych pieniędzy nie oznacza obowiązku wykonania dowolnej dyspozycji przekazanej telefonicznie przez osobę podającą się za ich nadawcę.
Gdy kupujący płaci za cudzy przedmiot
Istnieje również bardziej złożony wariant oszustwa, w którym przestępca łączy dwie niezależne transakcje, wykorzystując nieświadomych uczestników do zapłaty i dostarczenia towaru. Przyjrzyjmy się modelowemu scenariuszowi. Uczciwy sprzedawca wystawia konsolę do gier za 2000 zł. Oszust kontaktuje się z nim i deklaruje zakup. Równolegle publikuje własne, fikcyjne ogłoszenie dotyczące innego przedmiotu, również za 2000 zł.
Kiedy znajduje zainteresowanego kupującego, przekazuje mu numer rachunku należący do rzeczywistego sprzedawcy konsoli. Kupujący wykonuje przelew, przekonany, że płaci za przedmiot z ogłoszenia oszusta.
Sprzedawca konsoli widzi na swoim rachunku umówioną kwotę. Nie sprawdzając rozbieżności pomiędzy osobą, z którą prowadził rozmowę, a faktycznym nadawcą płatności, wysyła konsolę pod adres wskazany przez przestępcę.
Oszust otrzymuje towar, za który zapłacił ktoś inny. Pokrzywdzony kupujący nie otrzymuje zamówionego przedmiotu i zgłasza oszustwo. Numer rachunku, na który przekazał pieniądze, prowadzi jednak do uczciwego sprzedawcy konsoli.
W konsekwencji obie osoby mogą zostać objęte czynnościami wyjaśniającymi, choć żadna z nich nie była świadomym uczestnikiem oszustwa. To przykład mechanizmu podstawienia płatności pomiędzy dwiema transakcjami, a nie ustalenie dotyczące konkretnej kampanii SMS-owej opisanej przez CERT Orange.
Samo otrzymanie przelewu nie dowodzi bowiem, że zapłaciła osoba, z którą zawieraliśmy transakcję. Przy nietypowych zakupach warto sprawdzić dane nadawcy, ustalenia dotyczące płatności oraz adres dostawy. Rozbieżność nie musi oznaczać przestępstwa, ale powinna zostać wyjaśniona przed wysłaniem wartościowego towaru.
Jak bezpiecznie sprzedawać na OLX?
Zasady pozostają stosunkowo proste, niezależnie od tego, jak przestępcy zmieniają treść swoich wiadomości.
-
Stan ogłoszenia i konta sprawdzaj bezpośrednio w OLX. Nie korzystaj w tym celu z nieoczekiwanych linków otrzymanych SMS-em.
-
Nie loguj się do banku przez strony przesyłane przez rzekomego kupującego lub administratora serwisu. Dotyczy to również odnośników prowadzących do stron łudząco podobnych do prawdziwych witryn bankowych.
-
Nie podawaj danych karty ani kodów autoryzacyjnych w celu odebrania zapłaty za sprzedawany przedmiot. Weryfikację danych wymaganą przez operatora płatności przeprowadzaj wyłącznie w oficjalnym procesie dostępnym z poziomu serwisu.
-
Każdą operację w aplikacji bankowej sprawdzaj przed zatwierdzeniem. Zwróć uwagę na jej rodzaj, kwotę i odbiorcę.
-
Nie zwracaj samodzielnie niespodziewanych przelewów na inny rachunek. Najpierw skontaktuj się z bankiem.
-
Przy transakcjach uzgadnianych poza zintegrowanym systemem płatności wyjaśniaj rozbieżności między płatnikiem, kupującym i odbiorcą przesyłki.
Przede wszystkim nie należy traktować samego faktu otrzymania SMS-a jako potwierdzenia, że wiadomość rzeczywiście wysłała firma, pod którą ktoś się podszywa.
Co zrobić po podaniu danych na fałszywej stronie?
Jeżeli użytkownik podał dane logowania do bankowości elektronicznej, powinien natychmiast skontaktować się z bankiem poprzez oficjalną infolinię i zgłosić możliwość przejęcia danych uwierzytelniających.
Należy poinformować bank również o ewentualnym przekazaniu kodu SMS, kodu BLIK lub zatwierdzeniu powiadomienia autoryzacyjnego. Bank może wdrożyć odpowiednie procedury bezpieczeństwa, w tym zablokować dostęp do rachunku lub inne zagrożone instrumenty płatnicze.
Warto zachować wiadomości SMS, adresy fałszywych stron oraz pozostałą korespondencję z oszustami. Podejrzane wiadomości można przekazywać do CERT Polska na numer 8080, a incydenty zgłaszać również przez formularz na stronie https://incydent.cert.pl.
CERT Orange przyjmuje zgłoszenia pod adresem [email protected]. Podejrzane SMS-y można też przesyłać na numer 508 700 900.
W przypadku utraty pieniędzy należy ponadto zgłosić sprawę Policji i zachować dokumentację bankową.
W opisanych przypadkach czas reakcji ma szczególne znaczenie. Przejęte dane uwierzytelniające mogą zostać wykorzystane jeszcze podczas trwania rozmowy z przestępcą.
Zawodowo związany z zarządzaniem infrastrukturą IT, cyberbezpieczeństwem i technologiami sieciowymi. Pasjonat prywatności cyfrowej, kryptografii, etycznego hackingu oraz wolności słowa w sieci. Zwolennik technicznej precyzji, niezależnego myślenia i zdrowego sceptycyzmu wobec wszelkich autorytetów. W HACKIN9 łączy praktyczne doświadczenie z zamiłowaniem do analizy technologii i jej wpływu na współczesny świat. Bez korporacyjnej nowomowy, niepotrzebnej sensacji i wiary w cudowne rozwiązania.
Komentarze (0)